

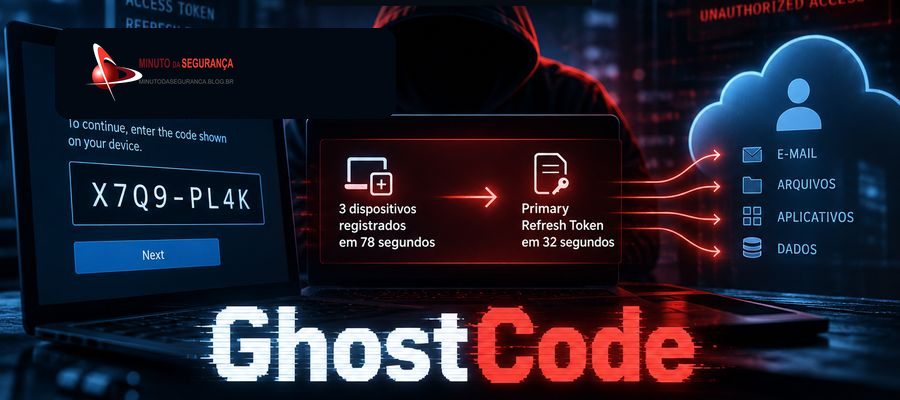
Uma campanha de phishing observada em atividade desde o fim de agosto explora um recurso legítimo de autenticação da Microsoft para transformar a própria aprovação do usuário em acesso do invasor. O GhostCode não depende do roubo direto da senha: ele induz a vítima a autorizar uma sessão controlada pelo atacante e pode avançar para registro de dispositivos e obtenção de tokens persistentes em menos de dois minutos.
GhostCode já está sendo usado em ataques reais
A evidência disponível permite responder à principal questão com clareza: há exploração ativa. A Threat Response Unit da eSentire informou ter identificado, no fim de agosto de 2026, uma campanha ativa distribuída por formulários de contato de empresas. Os operadores se apresentavam como profissionais de compras de organizações legítimas, estabeleciam uma conversa comercial e, posteriormente, enviavam uma suposta documentação por WeTransfer.
O arquivo HTML protegido por senha funcionava como etapa intermediária. Após técnicas de ofuscação e filtragem contra scanners, a vítima era conduzida a um fluxo de autenticação por código de dispositivo. A página usada para concluir a autenticação podia ser legítima da Microsoft, o que reduz sinais tradicionais de phishing e torna o ataque particularmente perigoso para ambientes Microsoft 365.
Como o ataque contorna a expectativa criada pelo MFA
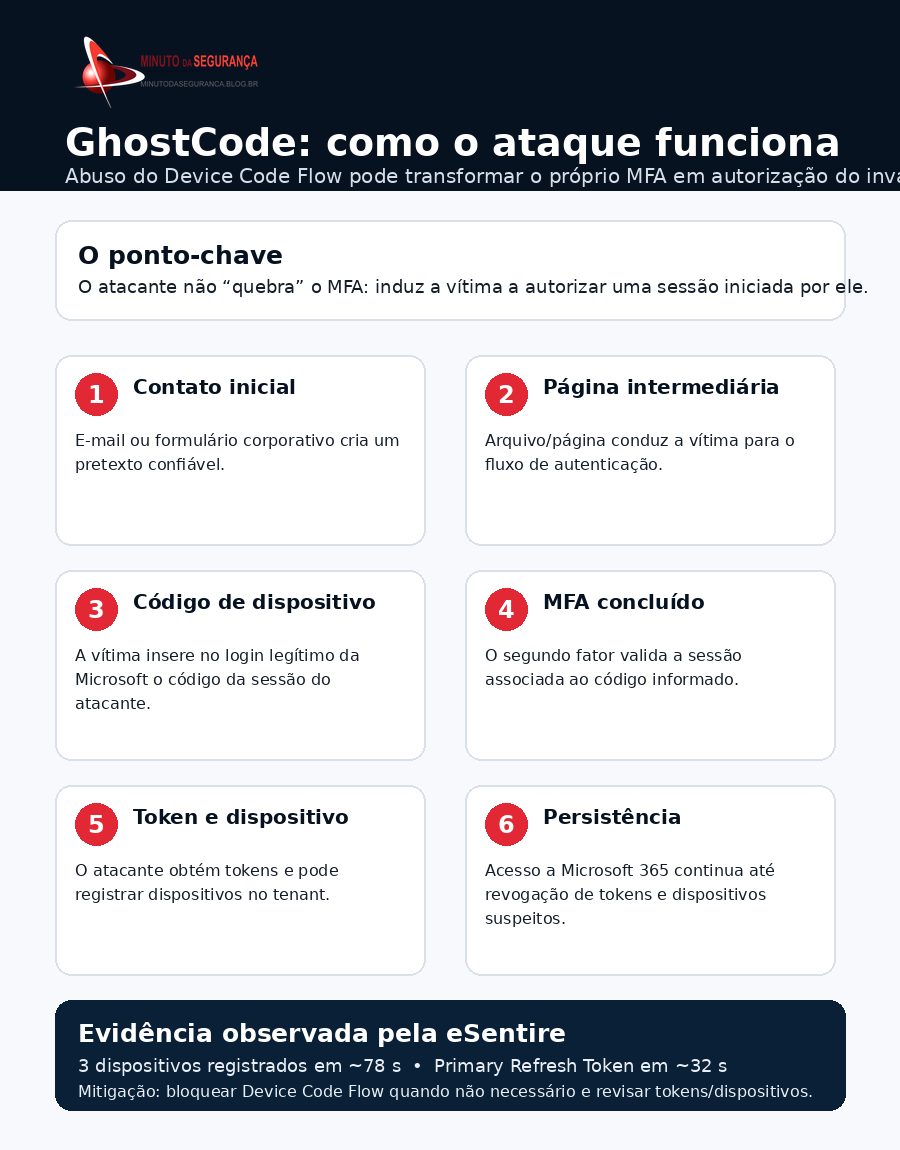
O GhostCode abusa do OAuth 2.0 Device Authorization Grant, mecanismo criado para equipamentos com capacidade limitada de entrada, como determinados dispositivos compartilhados. O atacante inicia a solicitação de autenticação e entrega à vítima o código associado à sessão que ele controla. Quando o usuário informa esse código e conclui a autenticação — inclusive o segundo fator — está, na prática, autorizando o dispositivo ou a sessão do adversário.
No incidente analisado pela eSentire, os operadores realizaram nove chamadas de API bem-sucedidas, registraram três dispositivos em aproximadamente 78 segundos e obtiveram um Primary Refresh Token em cerca de 32 segundos. Esse tipo de token pode ampliar a persistência e permitir acesso subsequente a serviços do Microsoft 365 sem que uma nova autenticação interativa seja solicitada a cada operação.
O problema não é uma vulnerabilidade de software corrigível por patch. Trata-se do abuso de um fluxo legítimo de autenticação. Por isso, MFA isoladamente não elimina o risco quando o próprio usuário é induzido a autorizar a sessão iniciada pelo atacante.
Velocidade e persistência aumentam o impacto
O tempo reduzido entre a autorização e o registro dos dispositivos altera a dinâmica de resposta. Revogar apenas um token pode não ser suficiente se o invasor já tiver registrado dispositivos no tenant. A investigação deve considerar sessões, tokens, dispositivos recém-inscritos, acessos ao Exchange e demais serviços cloud, além de possíveis regras de caixa postal ou ações posteriores.
A campanha também utilizou proxies residenciais escolhidos para aproximar geograficamente o tráfego do atacante ao contexto da vítima. Esse detalhe pode reduzir a efetividade de alertas baseados exclusivamente em localização impossível ou origem geográfica anômala.
Há orientação oficial da Microsoft?
Sim, existe orientação oficial para esse vetor de ataque, embora não tenha sido localizada uma comunicação da Microsoft dedicada especificamente ao nome GhostCode até a publicação desta matéria. A Microsoft classifica o Device Code Flow como um fluxo de autenticação de maior risco e recomenda bloqueá-lo sempre que possível. Quando houver necessidade operacional, a orientação é restringi-lo por políticas de Conditional Access e permitir somente casos documentados e protegidos.
A documentação atual do Microsoft Entra permite criar uma política específica para bloquear o Device Code Flow. A recomendação oficial é aproximar-se de um bloqueio unilateral, auditar previamente o uso legítimo e manter exceções apenas quando realmente necessárias. Desde 1º de julho de 2026, novos tenants Microsoft Entra com Security Defaults habilitado bloqueiam esse fluxo por padrão.
Como funciona o ataque GhostCode
O que as equipes de segurança devem fazer agora
Organizações que não dependem do Device Code Flow devem avaliar seu bloqueio via Conditional Access. Antes da aplicação definitiva, a Microsoft recomenda observar os logs de entrada ou utilizar políticas em modo report-only para identificar dependências legítimas. Ambientes que precisam do recurso devem limitar usuários, dispositivos, aplicações e localizações autorizadas, evitando uma permissão ampla.
Na resposta a um evento suspeito, a eSentire recomenda invalidar tokens, redefinir as credenciais afetadas, revisar e desabilitar dispositivos registrados pelo atacante e investigar atividades subsequentes. Também é importante monitorar autenticações por Device Code seguidas de chamadas de API anômalas, múltiplos registros de dispositivos e padrões incomuns de nomes de dispositivos.
A conscientização precisa acompanhar os controles técnicos. Solicitações inesperadas para copiar ou inserir códigos de autenticação devem ser tratadas como potencial phishing, mesmo quando o endereço final pertence à Microsoft. O sinal de confiança deixa de ser apenas o domínio exibido no navegador e passa a incluir o contexto que originou aquela autenticação.
Notícias Relacionadas
Vishing contra o suporte de TI: como criminosos contornam MFA e invadem o SaaS
IA industrializa phishing: campanha dispara mais de 1 milhão de e-mails de fraude em três dias
Gambling Goblin transforma servidores públicos brasileiros em infraestrutura para phishing e fraude
Conclusão
O GhostCode evidencia uma mudança importante na defesa de identidade: o atacante não precisa necessariamente quebrar o MFA quando consegue convencer a vítima a utilizá-lo em favor de uma sessão maliciosa. A campanha está ativa e a técnica subjacente já é reconhecida pela própria Microsoft como um risco relevante. Para empresas que utilizam Microsoft 365, revisar a necessidade do Device Code Flow e restringi-lo por Conditional Access passa a ser uma medida objetiva de redução de superfície de ataque.
Referências
eSentire — GhostCode: Dissecting a Novel Device Code Phishing Kit
Microsoft Learn — Conditional Access: Authentication flows
Microsoft Learn — Block authentication flows with Conditional Access policy
Microsoft Security Blog — Inside an AI-enabled device code phishing campaign


Be the first to comment