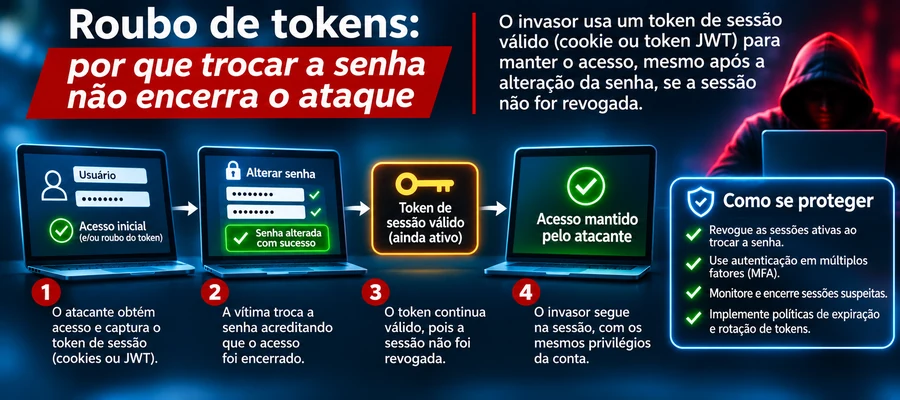
Trocar a senha depois de um comprometimento ainda é uma medida básica e necessária. O problema é tratar isso como se encerrasse o incidente. Em muitos ambientes modernos, o atacante não precisa mais da senha depois que conseguiu um token de sessão, um cookie autenticado ou outro artefato que o serviço continua aceitando como prova de identidade.
Essa mudança de perspectiva parece pequena, mas muda bastante a resposta a incidentes. Durante muito tempo, a lógica era quase linear: a credencial foi exposta, então a senha é redefinida, o acesso é encerrado e o usuário volta a operar. Hoje, a identidade costuma atravessar uma cadeia inteira: provedor de identidade, federação, OAuth, tokens de acesso, refresh tokens, cookies, aplicações SaaS, APIs e sessões que podem durar horas ou dias. Se o atacante já passou pelo momento do login, a nova senha pode não alcançar a sessão que ele já abriu.
A senha autentica. O token mantém a sessão viva
É útil separar duas coisas que, para o usuário, parecem iguais. A senha — ou uma passkey, um certificado ou outro fator — participa do processo de autenticação. Depois que o provedor confirma a identidade, a aplicação normalmente passa a confiar em tokens ou cookies para evitar que o usuário tenha de se autenticar a cada clique.
Esses artefatos carregam contexto suficiente para que o serviço diga: “essa sessão já foi autenticada e tem estas permissões”. É justamente por isso que são tão valiosos para um atacante. Se um token válido é copiado, em determinados cenários ele pode ser reutilizado sem que a senha seja conhecida e sem que o MFA seja solicitado novamente.
Na prática, o ataque deixa de ser apenas roubo de credencial e passa a ser roubo de confiança já estabelecida. A senha pode até ter sido protegida corretamente; o problema é que a sessão autenticada foi sequestrada depois.
“Token” é um termo amplo. Há access tokens usados para chamar APIs, refresh tokens capazes de obter novos access tokens, cookies de sessão mantidos pelo navegador e outros artefatos emitidos por sistemas de federação e autenticação. Eles não se comportam todos da mesma forma, nem possuem o mesmo tempo de vida.
Isso importa na investigação. Um access token curto pode expirar rapidamente. Um refresh token pode manter acesso por muito mais tempo. Um cookie de sessão roubado de um navegador corporativo pode dar acesso direto a uma aplicação SaaS. E cada aplicação pode tratar revogação de maneira diferente.
Infostealers, extensões maliciosas, dispositivos comprometidos, ataques adversary-in-the-middle e abuso do próprio navegador são alguns dos caminhos para chegar a esses artefatos. O atacante nem sempre precisa “quebrar” o MFA. Em muitos casos, ele espera o usuário passar pelo MFA e tenta capturar o que vem depois.
Não existe uma regra universal de comportamento após a troca de senha. Alguns provedores invalidam certas sessões automaticamente. Outros mantêm tokens até a expiração. Há aplicações que dependem de revogação explícita e ambientes em que diferentes sessões do mesmo usuário seguem políticas distintas.
É aí que respostas simplificadas falham. Se o playbook diz apenas “trocar senha e habilitar MFA”, a organização pode considerar o incidente encerrado enquanto o atacante continua usando uma sessão já autenticada.
O NIST tratou diretamente desse problema no IR 8587, publicado em 2026, ao abordar proteção de tokens e assertions contra falsificação, roubo e uso indevido. A mensagem central é bastante prática: emissão, armazenamento, transporte, validação, monitoramento e revogação fazem parte da segurança da identidade. Não são detalhes de implementação que podem ficar exclusivamente com a equipe de desenvolvimento.
Notícias Relacionadas
- Tokens de identidade na nuvem viram alvo estratégico: CISA e NIST elevam o padrão de proteção
- Gestão de Identidade no Mundo Moderno: pessoas, APIs, serviços, cloud, IA e confiança digital
Como esse tipo de incidente aparece no ambiente
Nem sempre aparece como um login impossível ou uma tentativa de senha errada. Muitas vezes ocorre justamente o contrário: o atacante usa uma sessão que o serviço considera válida. Isso torna a detecção mais difícil.
O que costuma ajudar é a correlação. Mudança repentina de origem, dispositivo desconhecido, chamadas de API fora do padrão, criação de regras de e-mail, consentimentos OAuth inesperados, alteração de métodos de autenticação, novas chaves ou atividade administrativa incompatível com o perfil do usuário são sinais mais úteis do que olhar apenas para o evento de login.
Em ambientes com SSO, o impacto também se multiplica. Uma única identidade pode abrir e-mail, armazenamento, CRM, plataformas de desenvolvimento e aplicações internas. O valor do token cresce junto com o número de serviços que confiam naquele provedor de identidade.
Uma sessão sequestrada pode ser usada para ler e-mails, baixar arquivos, consultar APIs, coletar dados de clientes, preparar fraude, criar persistência ou abrir caminho para outros sistemas. Em contas administrativas, a situação é ainda pior: o atacante pode alterar políticas, criar credenciais adicionais ou mudar configurações que sobrevivem à simples troca de senha.
Há ainda uma dificuldade de governança. Se não existem processos claros para revogar sessões em todas as aplicações relevantes, a resposta depende de conhecimento informal. Alguém precisa saber onde clicar, qual console acessar e quais tokens devem ser revogados. Em um incidente real, esse atraso vira tempo de permanência do atacante.
O que fazer quando há suspeita de roubo de sessão
A redefinição da senha deve continuar no playbook, mas não pode ser a única linha. Uma resposta mais completa começa pela identidade e segue pelas autorizações que ela acumulou.
- Revogar sessões e tokens ativos. Isso inclui refresh tokens e outros mecanismos que possam gerar novos acessos.
- Revisar métodos de autenticação. Um atacante pode cadastrar um novo fator, dispositivo ou chave para voltar depois.
- Verificar consentimentos e aplicações OAuth. Autorizações concedidas a aplicativos maliciosos podem sobreviver à troca de senha.
- Revisar persistência dentro das aplicações. Regras de e-mail, integrações, chaves de API e contas auxiliares merecem atenção.
- Investigar o endpoint. Se o token foi extraído de um navegador ou dispositivo, simplesmente devolver o usuário ao mesmo equipamento pode recriar o problema.
- Correlacionar IdP, SaaS, endpoint e rede. Nenhuma dessas fontes, isoladamente, conta a história inteira.
Não existe um único controle capaz de resolver o problema. A redução de risco vem de várias camadas funcionando juntas.
Sessões muito longas aumentam a janela de reutilização. Escopos amplos aumentam o impacto. Tokens expostos a aplicações ou dispositivos que não precisam deles ampliam a superfície. Por outro lado, políticas de acesso contextual, revogação rápida, menor privilégio, proteção de endpoint e monitoramento de comportamento encurtam a oportunidade do atacante.
Também vale revisar onde tokens são armazenados e como aplicações lidam com segredos. Logs, scripts, extensões, variáveis de ambiente e ferramentas de automação podem acabar expondo artefatos que foram tratados como simples dados técnicos, quando na prática representam autoridade.
Conclusão
O ponto principal é simples: a segurança da identidade não termina quando o login dá certo. É justamente depois dele que tokens, sessões e autorizações passam a representar o usuário.
Por isso, diante de um comprometimento, a pergunta “a senha já foi trocada?” é insuficiente. A pergunta útil é outra: quais formas de representar essa identidade ainda estão válidas, onde elas podem ser usadas e como serão revogadas? Quando o playbook responde isso de forma objetiva, a organização deixa de tratar identidade como senha e passa a tratá-la como um ciclo completo de confiança.
Referências
NIST IR 8587 — Protecting Tokens and Assertions from Forgery, Theft, and Misuse
NIST finalizes guidelines for protecting online identity and access tokens
Veja também
- Agentes de IA precisam de identidade própria?
- Segurança de identidades: por que a defesa começa antes do login
- LLMjacking usa credenciais roubadas para consumir IA e transferir custos às empresas
Be the first to comment