

Uma técnica de pós-exploração demonstrada pela Unit 42 mostra que comprometer um nó Kubernetes com privilégios root pode permitir a apropriação de identidades criptográficas de workloads co-localizados. O cenário não quebra a criptografia do SPIFFE/SPIRE, mas expõe uma premissa crítica: quando a confiança no nó desaparece, a identidade da aplicação também pode deixar de ser uma barreira confiável.
O alerta não começa com uma nova CVE, mas com uma quebra de confiança
A pesquisa publicada pela Palo Alto Networks Unit 42 e repercutida pelo GBHackers descreve uma técnica de pós-exploração contra ambientes que utilizam SPIFFE e sua implementação de referência, o SPIRE, para atribuir identidades de curta duração a workloads. O pré-requisito é importante: o atacante já precisa ter obtido acesso root ao worker node. A partir desse ponto, porém, o comprometimento deixa de ser apenas um problema do host e pode se transformar em comprometimento das identidades que aquele nó está autorizado a representar.
O SPIFFE foi concebido para reduzir a dependência de segredos estáticos, API keys e certificados de longa duração. Em vez de entregar uma credencial persistente para uma aplicação, o SPIRE atesta o workload e fornece um SPIFFE Verifiable Identity Document, ou SVID, que pode assumir a forma de certificado X.509 usado em mTLS ou de JWT empregado por APIs e mecanismos de autorização. O ganho de segurança é relevante, mas a pesquisa demonstra que a emissão continua dependendo da integridade das evidências observadas no próprio nó.
Como o ataque funciona
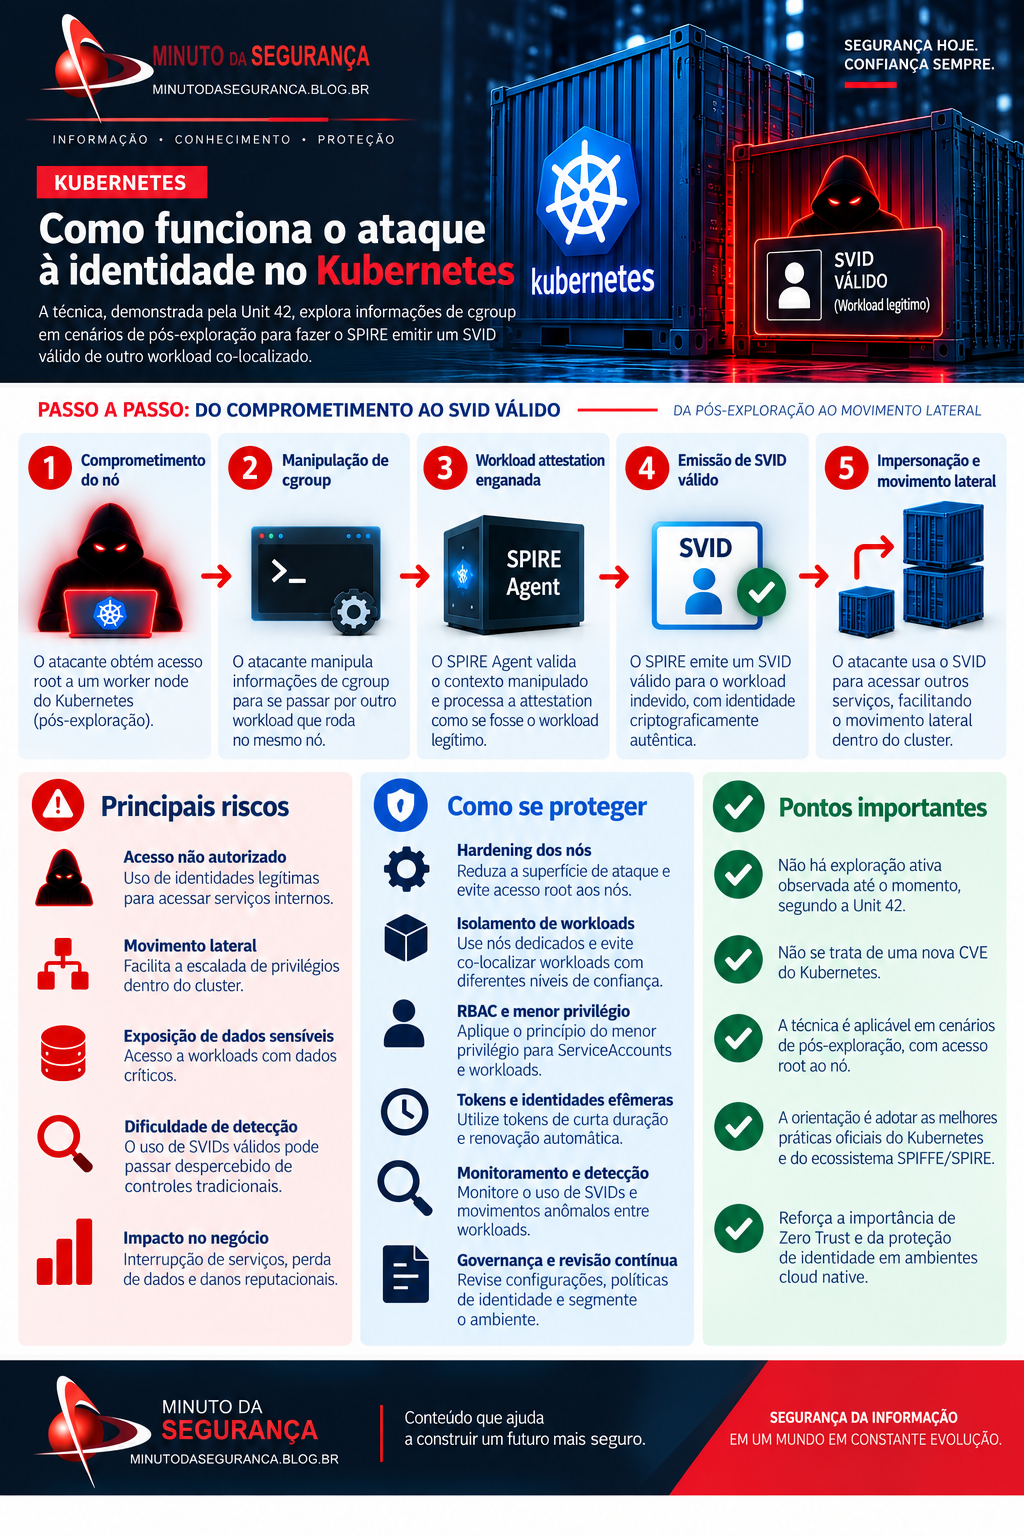
No Kubernetes, o SPIRE Agent pode identificar o processo que solicita uma credencial examinando informações locais do Linux e correlacionando-as com metadados do cluster. Entre os atributos utilizados na atestação estão namespace, ServiceAccount, pod, imagem, UID e GID. A Unit 42 demonstrou que, com controle root do nó, um invasor consegue manipular informações de control groups, os cgroups, para fazer um processo controlado por ele aparentar pertencer a outro workload co-localizado.
Quando os seletores produzidos pela atestação correspondem a uma entrada de registro autorizada, o agente pode devolver ao processo um SVID válido para aquela identidade. O atacante não precisa quebrar a assinatura criptográfica nem falsificar um certificado: ele induz a própria infraestrutura de identidade a emitir uma credencial legítima para o contexto errado. Um X.509-SVID obtido dessa forma pode ser aceito por serviços protegidos por mTLS; um JWT-SVID pode ser aceito por APIs que confiem naquele SPIFFE ID.
Esse detalhe muda o risco operacional. Controles que enxergam apenas a validade criptográfica da identidade podem interpretar a sessão como legítima, favorecendo movimento lateral, acesso a dados e serviços internos e abuso de privilégios associados ao workload impersonado.
Há exploração ativa?
Até 17 de setembro de 2026, não há evidência pública confirmada de exploração dessa técnica em ambientes reais. A própria Unit 42 afirma que não observou o método sendo explorado in the wild. A pesquisa deve, portanto, ser tratada como demonstração técnica de pós-exploração e alerta de arquitetura, não como confirmação de uma campanha ativa.
Também não foi identificado um CVE específico do Kubernetes ou um boletim de correção emergencial que resolva isoladamente o cenário descrito. Isso é coerente com a natureza do problema: a técnica explora o fato de que um atacante já com root controla justamente parte das evidências locais utilizadas para decidir qual workload está solicitando a identidade.
Existe orientação oficial do fabricante?
Não há, até esta verificação, uma atualização emergencial do Kubernetes apresentada como correção específica para a técnica da Unit 42. A documentação oficial do Kubernetes, entretanto, já recomenda controles diretamente relacionados ao risco: menor privilégio em RBAC, ServiceAccounts específicas por aplicação, redução da distribuição de tokens privilegiados, desativação de automountServiceAccountToken quando o pod não necessita da credencial e preferência por tokens vinculados e de curta duração via TokenRequest.
A documentação do SPIFFE/SPIRE também deixa claro que a atestação de workloads depende de informações coletadas pelo agente no nó e de seletores definidos nas entradas de registro. A Unit 42 recomenda que as organizações assumam, em seu threat model, que acesso root a um nó concede acesso potencial às identidades criptográficas que estejam no escopo daquele nó.
O risco real está no blast radius da identidade
O ponto mais relevante para Segurança da Informação não é concluir que SPIFFE ou identidades de workload deixaram de ser úteis. O problema é acreditar que credenciais curtas e mTLS eliminam a necessidade de proteger o plano de execução que realiza a atestação. A identidade reduz diversos riscos de secrets persistentes, mas não transforma um worker node comprometido em uma plataforma confiável.
Clusters que misturam aplicações expostas à Internet, workloads privilegiados e serviços de alto valor no mesmo conjunto de nós podem ampliar o impacto. A própria documentação de boas práticas de RBAC do Kubernetes recomenda limitar os nós que executam pods poderosos e evitar a co-localização de workloads privilegiados com aplicações menos confiáveis ou publicamente expostas. Nesse contexto, scheduling também passa a ser um controle de segurança.
Controles prioritários para reduzir o risco
Hardening do worker node. O comprometimento root é o pré-requisito do ataque. Sistema operacional mínimo, atualização de Kubernetes, kubelet e container runtime, restrição de administração, proteção de acesso remoto e monitoração de alterações no host devem ser tratados como controles de identidade, e não apenas de infraestrutura.
Eliminar privilégios desnecessários dos containers. Pods privilegiados, hostPath, hostPID, hostNetwork, acesso ao runtime socket e mecanismos que aproximem um container do host devem ser exceções formalmente justificadas. Pod Security Admission e políticas equivalentes ajudam a impedir configurações incompatíveis com o nível de risco do ambiente.
Aplicar menor privilégio ao RBAC e às ServiceAccounts. Cada workload deve utilizar uma identidade dedicada com somente as permissões necessárias. ClusterRoleBindings amplos, curingas e concessões de cluster-admin aumentam o impacto de qualquer identidade obtida pelo invasor. Permissões para criar tokens de outras ServiceAccounts ou ler Secrets também precisam de revisão específica.
Reduzir tokens automaticamente montados. Quando um workload não precisa acessar a API do Kubernetes, automountServiceAccountToken: false reduz uma credencial desnecessária dentro do pod. Para usos legítimos, tokens de curta duração e vinculados ao workload reduzem a janela de abuso quando comparados a tokens estáticos de longa duração.
Separar workloads por criticidade. Taints, tolerations, node affinity e pod anti-affinity podem ajudar a evitar que aplicações expostas ou menos confiáveis compartilhem o mesmo nó com identidades de alto valor. A decisão de scheduling precisa considerar o blast radius de uma eventual perda do nó.
Restringir movimento lateral. NetworkPolicies, segmentação de serviços, autorização contextual e controles de egress criam barreiras adicionais. Uma identidade válida não deveria, sozinha, garantir conectividade irrestrita a todos os recursos que ela possa tentar alcançar.
Monitorar a camada de identidade. Logs do Kubernetes, kubelet, runtime e SPIRE devem ser correlacionados. Alterações anormais de cgroups, uso inesperado do Workload API, solicitações incomuns de SVID e mudanças de RBAC precisam integrar os casos de uso de detecção.
Governança: identidade de máquina precisa entrar no mesmo ciclo de controle dos acessos críticos
A descoberta reforça uma mudança relevante: identidades não humanas precisam de proprietário, finalidade, escopo, aprovação, inventário e revisão periódica. Em Kubernetes, isso significa saber quais SPIFFE IDs e ServiceAccounts existem, quais permissões possuem, em quais nós podem executar e quais serviços confiam nessas identidades.
O processo de gestão de risco deve registrar explicitamente a premissa de que um nó comprometido pode representar o comprometimento das identidades nele disponíveis. Arquitetura e DevSecOps precisam definir requisitos de isolamento para workloads críticos, enquanto Segurança monitora desvios e Auditoria verifica evidências de revisão de privilégios. Resposta a incidentes também precisa considerar que reconstruir o worker pode não ser suficiente se identidades emitidas durante a janela de comprometimento foram utilizadas para alcançar outros sistemas.
Como avaliar a exposição agora
A Unit 42 disponibilizou o Spooffe, ferramenta criada para avaliação defensiva autorizada. Ela permite medir quais identidades de workloads poderiam ser obtidas a partir de um nó sob controle administrativo, ajudando a transformar uma discussão abstrata em uma análise objetiva do identity blast radius. A execução deve ocorrer apenas em ambientes controlados e com autorização formal.
Além desse teste, a organização pode revisar os nós que hospedam identidades sensíveis, mapear pods privilegiados, identificar workloads que usam a ServiceAccount padrão, localizar tokens de longa duração, procurar ClusterRoleBindings excessivos e validar se serviços críticos dependem exclusivamente de uma identidade que pode ser emitida a partir de um único nó comprometido.
Notícias Relacionadas
LiteLLM sob ataque: falhas em gateways de IA e cloud
Milhares de credenciais AWS vazadas continuam ativas por anos
Conclusão
A pesquisa não demonstra o colapso do modelo de identidade de workload. Ela demonstra algo mais útil para a defesa: criptografia forte não elimina uma premissa de confiança comprometida. Se o nó que observa e atesta o workload está sob controle do atacante, a organização precisa assumir que as identidades disponíveis naquele nó também podem estar comprometidas.
O controle efetivo exige combinar hardening, isolamento, RBAC mínimo, tokens efêmeros, segmentação, telemetria e governança de identidades não humanas. Em ambientes Kubernetes maduros, a pergunta deixa de ser apenas “quem é este workload?” e passa a incluir “até onde essa identidade pode chegar se o nó que a atesta deixar de ser confiável?”.
Referências
Unit 42 — The Machine With Many Faces: Post-Exploitation Identity Misuse in SPIFFE/SPIRE
GBHackers — Kubernetes Attack Lets Hackers Steal SPIFFE Workload Identities and Impersonate Applications
SPIFFE — SPIRE Concepts
Kubernetes — Role Based Access Control Good Practices
Kubernetes — Service Accounts


Be the first to comment