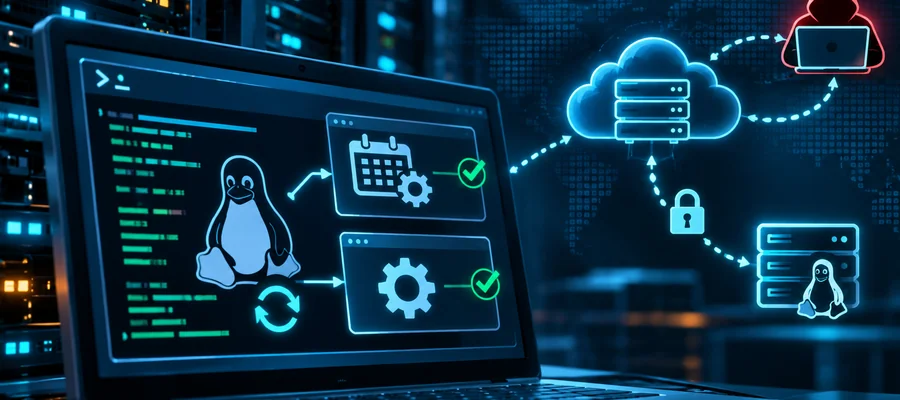
Investigação da Microsoft descreve a instalação de uma ferramenta legítima de acesso remoto em servidores Linux já comprometidos, com uso de retransmissão criptografada, mecanismos de persistência e tentativas de elevação de privilégios.
A correção de uma vulnerabilidade pode fechar o caminho usado para invadir um servidor, mas não elimina automaticamente o acesso conquistado pelo atacante. Em análise publicada em 11 de novembro de 2026, a Microsoft descreveu o uso do GSocket em servidores Linux comprometidos, incluindo ambientes de hospedagem e aplicações web. Segundo a telemetria da empresa, as detecções associadas à ferramenta aumentaram 356,2% entre março e agosto de 2026. O número representa a amostra observada pela Microsoft, não a quantidade de organizações afetadas.
Da aplicação exposta ao controle do servidor
Nos incidentes analisados, o acesso inicial envolveu aplicações web vulneráveis, inclusive aplicações PHP. Após obter execução de comandos no contexto do serviço, os invasores recorreram a ferramentas disponíveis no sistema, como shells e utilitários de download, para instalar componentes adicionais. A Microsoft não descreveu uma única vulnerabilidade responsável por todas as invasões; o vetor inicial variou conforme o ambiente.
O GSocket é uma ferramenta legítima de comunicação remota. Seu funcionamento permite conectar duas extremidades por meio de uma rede pública de retransmissão, a Global Socket Relay Network (GSRN). Em vez de expor uma porta de entrada no servidor comprometido, a máquina e o operador estabelecem conexões de saída para a infraestrutura intermediária. Um segredo compartilhado associa as sessões e permite a comunicação criptografada. Isso pode reduzir a eficácia de controles que procuram apenas conexões diretas com servidores de comando e controle conhecidos.
A ferramenta, isoladamente, não comprova atividade maliciosa. O indício relevante é sua instalação não autorizada, especialmente quando associada à execução por serviços web, à criação de tarefas de inicialização e a conexões de saída sem justificativa operacional.
A persistência sobrevive à correção da falha original
O relatório documenta o uso de tarefas cron, unidades systemd e outros mecanismos de inicialização para recuperar o acesso após reinicializações. Arquivos e processos com nomes semelhantes aos de componentes legítimos do Linux podem dificultar verificações superficiais. A instalação em diretórios temporários, como /dev/shm, e a remoção de artefatos também reduzem os vestígios disponíveis para uma análise tardia.
Em parte dos casos, os atacantes tentaram explorar a CVE-2026-43284, conhecida como Dirty Frag, para elevar privilégios. Essa tentativa é distinta da invasão inicial da aplicação web e não foi descrita como uma etapa obrigatória em todos os incidentes. Caso o invasor alcance privilégios de root, o risco se amplia: configurações, serviços e mecanismos de auditoria podem ter sido alterados, comprometendo a confiança na instalação do sistema operacional.
Investigar o comprometimento antes de devolver o servidor à produção
A resposta deve preservar evidências e verificar a cadeia completa de execução: processos filhos de serviços web, arquivos recém-criados em diretórios graváveis, tarefas agendadas, serviços persistentes, alterações em perfis de inicialização e conexões de saída para serviços de retransmissão. Também é necessário avaliar se credenciais, chaves SSH, tokens e segredos de aplicações ficaram acessíveis ao processo comprometido.
Atualizar o software vulnerável continua sendo indispensável, mas deve ocorrer junto com a contenção do acesso, a revogação dos segredos potencialmente expostos e a remoção comprovada dos mecanismos de persistência. Em incidentes com indícios de comprometimento privilegiado, reconstruir a máquina a partir de uma imagem confiável pode oferecer mais segurança do que tentar eliminar manualmente todos os artefatos.
Para equipes que administram servidores Linux, a investigação oferece uma distinção operacional decisiva: a aplicação corrigida pode estar segura contra a exploração original enquanto o sistema operacional continua sob controle de um terceiro. A decisão de encerrar o incidente depende da verificação da persistência, da integridade do ambiente e da recuperação segura.


Be the first to comment