
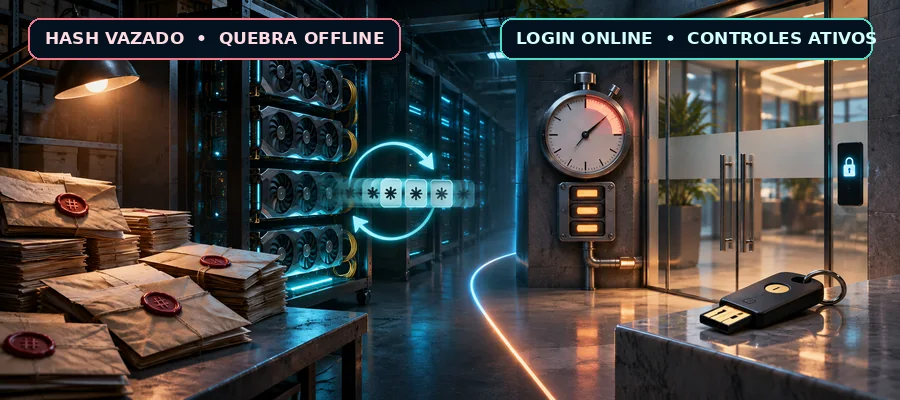
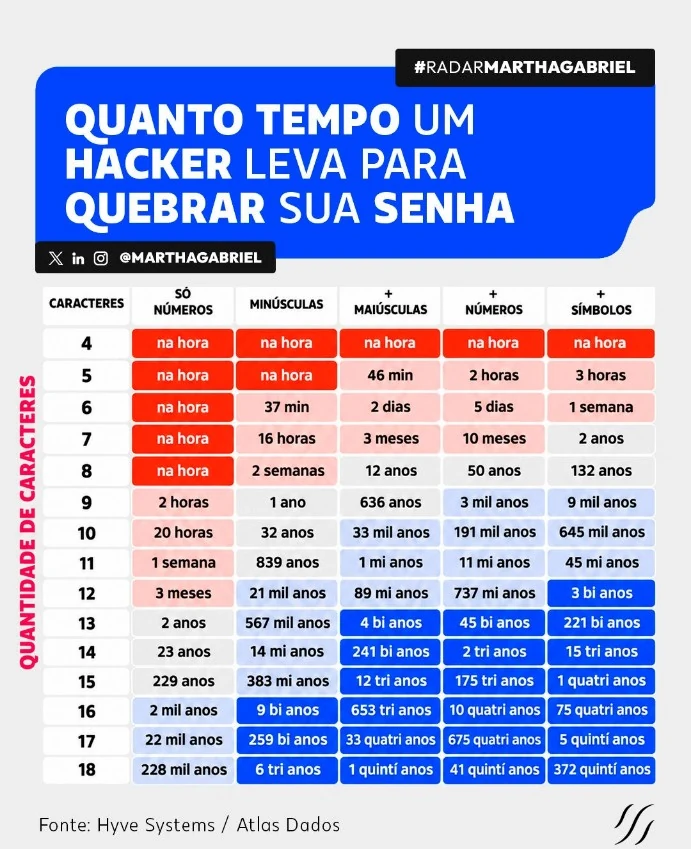
Uma senha aleatória de oito caracteres, com letras maiúsculas e minúsculas, números e símbolos, levaria até 132 anos para ser testada por força bruta, segundo a tabela 2026 da Hive Systems. O número, porém, descreve uma situação específica: o invasor já obteve o hash da senha e tenta adivinhar seu conteúdo fora do serviço. Ele não prevê quanto tempo uma senha resistirá a qualquer tipo de ataque.
A edição deste ano estima o tempo de busca contra um hash bcrypt com fator de trabalho 10, usando uma frota de 16 GPUs RTX 5090 alugadas na nuvem. A Hive mediu 138.675 tentativas de hash por segundo combinadas. A tabela se refere a uma senha gerada aleatoriamente e a um ataque offline. Se o serviço ainda controla a tela de autenticação, a situação muda: limites de tentativas, bloqueios e autenticação multifator podem interromper ou dificultar a sequência de palpites.
O que os 132 anos medem — e o que deixam de fora
Quando uma base de autenticação é roubada, senhas bem armazenadas não deveriam aparecer em texto legível. O sistema guarda verificadores derivados por hash, idealmente com salt individual e um algoritmo deliberadamente custoso. O invasor, então, testa candidatos, calcula o hash de cada um e compara os resultados. Como o trabalho acontece em seus próprios equipamentos, o limite de tentativas do site já não protege aquela cópia.
A estimativa de 132 anos pressupõe uma busca exaustiva no espaço de possibilidades de uma senha aleatória de oito caracteres que use o conjunto de letras, números e símbolos considerado pela pesquisa. Não é um prazo de validade nem uma garantia de inviolabilidade: descreve o custo projetado para aquele arranjo de hardware e para bcrypt no fator usado pela Hive. Uma organização com outro algoritmo de armazenamento, fator de custo, quantidade de GPUs ou senha escolhida por uma pessoa terá um resultado diferente.
A atualização também dá uma medida de como o custo muda. Em uma comparação refeita para manter bcrypt no fator 10, a Hive estima que a mesma combinação de oito caracteres levaria 225 anos em 2024, 164 em 2025 e 132 em 2026. A empresa atribui a redução ao aumento da capacidade de processamento disponível. Em 2026, em vez de presumir uma única máquina de 12 placas — difícil de encontrar para aluguel —, combinou duas instâncias de oito RTX 5090 e distribuiu o espaço de busca entre elas.
O dado de 132 anos é, portanto, uma estimativa de ataque offline, não uma medida de proteção de uma conta online. Também não deve ser lido como recomendação para usar oito caracteres. O NIST estabelece mínimo de 15 caracteres para senha usada como único fator de autenticação; permite mínimo de oito quando ela é usada dentro de um processo multifator. A diretriz atual também rejeita regras obrigatórias de composição, como exigir mistura de letras, números e símbolos. Em vez disso, orienta os serviços a comparar novas escolhas com listas de senhas comuns ou comprometidas e a permitir gerenciadores e preenchimento automático. A tabela ajuda a visualizar combinações, mas comprimento, aleatoriedade e exclusividade pesam mais na proteção cotidiana.
Por que algumas senhas aparecem em três segundos
A Hive também testou um cenário diferente, que não aparece na grade principal: em um alvo representativo, uma RTX 5090 encontrou uma senha em cerca de três segundos ao priorizar palpites previsíveis, padrões de dicionário e reutilização. Isso não significa que qualquer senha de oito caracteres seja quebrada nesse intervalo. Significa que uma senha que parece complexa, mas segue um padrão conhecido ou já apareceu em vazamentos, pode ser testada muito antes de uma busca aleatória completa.
É a diferença entre tentar todas as combinações e começar pelos palpites com maior chance de acerto. Ferramentas usadas por invasores aplicam listas de senhas expostas, variações de palavras, datas, substituições previsíveis e combinações que já funcionaram em outros serviços. Reutilização amplia o efeito: se uma combinação de usuário e senha foi roubada em uma plataforma, criminosos podem testá-la em e-mail corporativo, VPN, armazenamento em nuvem ou sistemas financeiros. Essa técnica é conhecida como credential stuffing.
Outros ataques têm objetivos distintos. No password spraying, o invasor tenta poucas senhas comuns contra muitas contas, procurando evitar bloqueios disparados por muitas tentativas em um único usuário. Em phishing, páginas falsas capturam a senha durante o login; infostealers podem copiá-la do navegador ou do dispositivo. Em nenhum desses casos é necessário esperar a estimativa de uma tabela de força bruta.
IA reduz barreiras operacionais; não acelera cada hash
O texto que acompanha o infográfico aponta computadores mais rápidos e IA como fatores da corrida. A atualização da Hive sustenta essa relação com uma ressalva importante: nos testes descritos, a IA não aumentou a velocidade de cálculo do bcrypt em cada GPU. O que a assistência por IA facilitou foi a montagem e a coordenação de uma frota alugada, incluindo a divisão das tentativas entre máquinas. O ganho medido veio da capacidade agregada do conjunto.
Essa diferença importa para não atribuir à IA uma capacidade que a pesquisa não mediu. A quebra de hashes depende de taxa de cálculo, do método de armazenamento e da senha. A pesquisa sustenta que a IA ajudou a montar e coordenar a frota, não que um modelo calcule bcrypt mais rápido nem que toda operação com senhas se beneficie igualmente. Outros usos de IA em phishing ou automação são vetores distintos e precisam de evidência própria; não foram medidos por essa tabela.
Para as empresas, o risco cresce quando uma senha previsível ou reutilizada protege e-mail, acesso remoto, contas administrativas ou consoles de nuvem. Uma conta comprometida pode abrir caminho para fraude, exposição de arquivos, alteração de dados, roubo de sessão e movimentação para outros sistemas. O impacto costuma depender menos de uma senha isolada do que das permissões associadas à conta, da presença de segundo fator e da velocidade com que o acesso anômalo é detectado.
Controles que reduzem o risco antes e depois do vazamento
Para pessoas, a orientação mais prática é usar uma senha longa, única e gerada por um gerenciador em cada serviço. Isso elimina a necessidade de criar variações memorizáveis de uma mesma palavra. Onde houver suporte, passkeys ou chaves de segurança FIDO/WebAuthn ajudam a resistir a phishing; outros métodos de MFA ainda são melhores do que depender somente de uma senha, mas códigos e notificações podem ser capturados ou aprovados sob pressão.
As organizações precisam tratar o problema nos dois lados da autenticação. No armazenamento, senhas devem usar hash específico para credenciais, salt individual e fator de custo ajustado à capacidade dos sistemas e revisado com o tempo. No login, listas de senhas comuns e comprometidas, limitação de tentativas, detecção de password spraying e credential stuffing, MFA resistente a phishing para acessos críticos e monitoramento de sessões ajudam a conter o uso de credenciais roubadas.
Também é necessário revisar contas administrativas e de terceiros, reduzir privilégios, proteger os repositórios de hashes e registrar autenticações suficientes para investigar mudanças de comportamento. Se houver suspeita de comprometimento, a resposta precisa incluir a troca da credencial, a revogação de sessões e tokens quando aplicável e a verificação de acessos derivados. Uma troca de senha, sozinha, pode não encerrar uma sessão já roubada.
A conscientização não deve transformar a tabela em uma disputa para acrescentar símbolos a uma senha curta. Comprimento e aleatoriedade ajudam contra a busca offline, enquanto exclusividade evita que um vazamento em um serviço se converta em acesso a outros. MFA, armazenamento adequado, monitoramento e resposta fecham partes diferentes do caminho. Os “132 anos” servem para ilustrar uma hipótese técnica; a segurança real depende de quantas dessas hipóteses se confirmam no ambiente protegido.
Be the first to comment