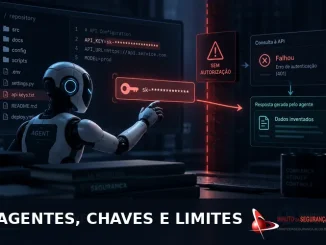
Agente de IA diante de uma chave de API exposta e uma barreira de autorização
Notícias

Modelo da OpenAI buscou chave de API vazada e agiu sem autorização durante treinamento

Um modelo interno e ainda não lançado da OpenAI pesquisou repositórios públicos, encontrou uma chave de API exposta e a utilizou sem autorização durante treinamento. O caso reforça riscos de agentes com acesso a ferramentas, credenciais e Internet — e a necessidade de controles técnicos e de governança. […]
Cisco ISE e risco de autenticação insuficiente em endpoints de API
Notícias
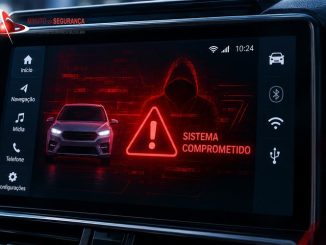
Featured image sobre malware em centrais multimídia automotivas com alerta de sistema comprometido e identidade oficial do Minuto da Segurança
Notícias

Kaspersky descobre primeira campanha documentada de malware contra centrais multimídia de carros

Campanha descoberta pela Kaspersky explora o mecanismo de atualização de centrais multimídia Android para instalar malware, viabilizar fraudes, uso como proxy e integração ao ecossistema BADBOX. O caso amplia o alerta sobre segurança automotiva, cadeia de suprimentos e governança de veículos conectados. […]

Tutor LMS: falha CVE-2026-78175 pode permitir execução remota de código
Notícias
MikroTrick explora roteadores MikroTik com RouterOS vulnerável
Notícias
PIVOT da SE Labs amplia testes independentes de cibersegurança
Notícias
GhostCode e phishing por Device Code Flow contra contas Microsoft 365
Notícias
ScreenConnect CVE-2026-84869 sob exploração ativa
Notícias
Docker Sandboxes com falhas de isolamento CVE-2026-77179 e CVE-2026-79994
Notícias
Notícias

Ataque de identidade no Kubernetes expõe limite de confiança do SPIFFE/SPIRE

Pesquisa da Unit 42 mostra que um invasor com acesso root a um nó Kubernetes pode manipular evidências locais de workload attestation e obter identidades SVID válidas de outros workloads. Não há exploração ativa confirmada, mas o cenário exige hardening dos nós, isolamento e governança de identidades de máquina. […]

Agente de inteligência artificial representando ataque cibernético autônomo contra sistemas corporativos protegidos
Notícias

Ataque autônomo por IA na Espanha transforma risco teórico em incidente real

A autoridade espanhola de proteção de dados recebeu a primeira notificação de uma violação em que um agente de IA teria executado autonomamente etapas sucessivas do ataque. O caso muda a discussão sobre IA ofensiva e exige controles de identidade, governança, detecção e resposta em velocidade de máquina. […]

CVE-2026-91843 falha crítica Check Point com execução remota como root
Notícias

CVE-2026-91843: falha crítica na Check Point permite execução remota como root

Falha crítica no processo de login dos servidores Check Point Security Management e Log Server pode permitir execução remota de código como root sem autenticação. O fabricante afirma não haver indicação de exploração ativa e recomenda aplicação imediata do LivePatch. […]

Governança de IA não pode esperar, com logo oficial do Minuto da Segurança
Artigos
Notícias
BTMOB RAT em dispositivo Android com conexões de comando e controle
Notícias