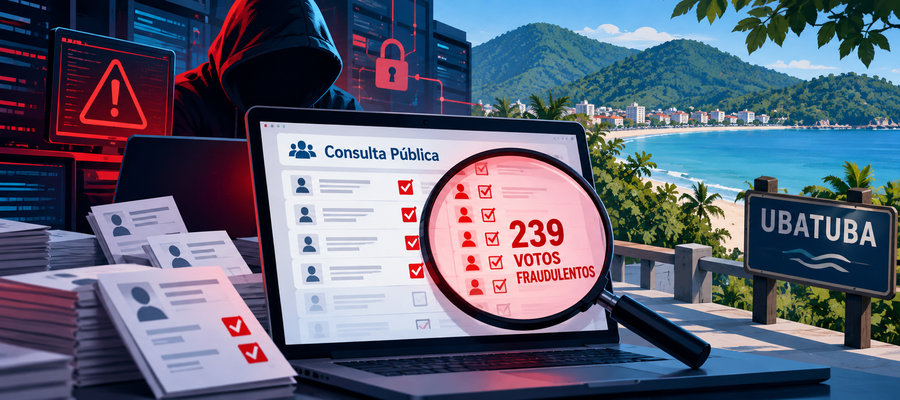
Uma consulta pública sobre empréstimo para construção de hospital em Ubatuba, no litoral paulista, teve 239 participações fraudulentas identificadas e removidas após análise técnica. O episódio foi divulgado em outubro de 2025 e oferece um estudo de caso sobre integridade de consultas digitais.
A Câmara Municipal de Ubatuba informou em outubro de 2025 ter identificado manipulação na consulta pública referente a uma proposta de empréstimo de R$ 170 milhões para a construção do Hospital Municipal. De acordo com comunicado reproduzido pela Security Leaders e pela imprensa local, a investigação apontou 239 votos forjados, equivalentes a 14,7% das participações registradas até então. Todos foram lançados na alternativa favorável ao empréstimo.
Os acessos suspeitos teriam se originado de 15 endereços IP, com concentração nos dias 27 e 28 de setembro de 2025. O relatório técnico foi concluído em 30 de setembro e referendado pelo controle interno em 6 de outubro. Após a remoção dos votos considerados falsos, a consulta passou a registrar 790 votos contrários à proposta, ou 57,66%, e 580 favoráveis, equivalentes a 42,34%.
Segundo a Câmara, sem a exclusão dos registros fraudulentos, o resultado poderia ter apresentado maioria artificial a favor da proposta. O órgão suspendeu a consulta, registrou boletim de ocorrência e informou que colaboraria com a investigação policial. A Rádio Costa Azul também noticiou que a votação legislativa sobre o empréstimo não seria pautada até a conclusão do inquérito.
Integridade de votação digital depende de controles verificáveis
O episódio ilustra um risco diferente da indisponibilidade de serviços: a alteração silenciosa de resultados. Em consultas abertas, mecanismos insuficientes para distinguir participantes legítimos de interações automatizadas podem permitir registros repetidos e manipulação estatística. Entretanto, a existência de múltiplos IPs não prova, isoladamente, quem executou a fraude ou qual ferramenta foi utilizada.
Entre as providências anunciadas pela Câmara estavam autenticação por CPF, validação de IP, limitação de requisições e CAPTCHA. Esses recursos podem reduzir abuso, mas nenhum deles garante sozinho a unicidade e a legitimidade de uma participação. CPF pode ser indevidamente utilizado, endereços IP podem ser compartilhados e CAPTCHAs podem ser contornados. Uma arquitetura robusta deve equilibrar verificação de elegibilidade, proteção de dados pessoais, acessibilidade, transparência de auditoria e mecanismos contra automação.
Trilhas de auditoria resistentes a alterações, registros de eventos com sincronização temporal e critérios documentados para anulação de participações são essenciais para permitir revisão independente. A proteção deve abranger tanto o cadastro e a autenticação quanto o armazenamento e a apuração das respostas.
Trata-se de um incidente de 2025, não de uma ocorrência nova em 2026. Sua relevância permanece na discussão sobre confiança pública em serviços digitais e na necessidade de demonstrar tecnicamente a integridade de processos de participação popular.
Referências
Câmara Municipal de Ubatuba (SP) é vítima de ataque cibernético
Câmara de Ubatuba faz B.O. após identificar ataque cibernético na enquete
Câmara não pautará votação sobre empréstimo
Be the first to comment