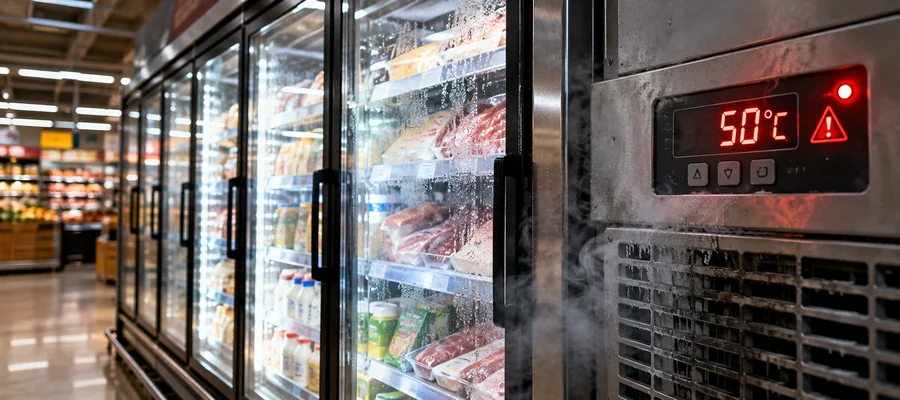
Invasores manipularam sistemas conectados de refrigeração de redes de supermercados na França, elevando temperaturas a 50°C durante a madrugada. O ataque provocou perdas de alimentos e incêndios, enquanto autoridades investigam a origem da invasão e possíveis falhas em equipamentos desatualizados.
Centenas de supermercados franceses tiveram seus sistemas de refrigeração comprometidos em um ataque cibernético identificado em 12 de outubro. Em lojas das redes Intermarché, Carrefour, Monoprix e Coopérative U, a temperatura dos equipamentos foi alterada remotamente, chegando a 50°C. O resultado foi o descarte de produtos perecíveis, prejuízos financeiros e relatos de incêndios, conforme informações divulgadas pela Procuradoria de Paris à Reuters. A dimensão do episódio aparece nos números comunicados pelas próprias empresas. O Carrefour relatou impacto em 80 unidades, enquanto a Intermarché informou que aproximadamente 150 lojas tiveram sistemas submetidos a temperaturas de 50°C por cerca de seis horas. A Monoprix também confirmou que parte de suas unidades foi afetada. Em 13 de outubro, a Reuters contabilizava pelo menos 350 supermercados atingidos, sem apresentar esse total como balanço definitivo. O primeiro-ministro francês, Sébastien Lecornu, determinou a participação da Agência Nacional de Segurança dos Sistemas de Informação (ANSSI) nas investigações. A preocupação se estende à possibilidade de exposição de instalações semelhantes em outros países europeus. Até agora, não há atribuição pública conclusiva da autoria, e incidentes reportados em redes varejistas holandesas não devem ser automaticamente associados ao mesmo ataque.
O que um comando remoto pode provocar fora do ambiente digital
O funcionamento de redes comerciais de refrigeração depende de controladores eletrônicos que ajustam temperaturas, executam ciclos de degelo, registram alarmes e permitem manutenção por prestadores de serviço. A mesma conectividade que possibilita acompanhar dezenas de estabelecimentos à distância pode ampliar a superfície de ataque quando interfaces administrativas ficam expostas, credenciais são compartilhadas ou versões antigas de firmware permanecem em operação. Segundo os relatos publicados sobre o incidente, a manipulação atingiu mecanismos de controle térmico e pode ter envolvido a execução indevida de ciclos de degelo. Esse tipo de interferência é diferente de uma indisponibilidade convencional de sistema: o equipamento pode continuar energizado e conectado, mas operando fora dos parâmetros exigidos para preservar alimentos e manter condições físicas seguras. A sequência exata de comandos utilizada pelos invasores ainda depende da investigação técnica. A fabricante dinamarquesa Danfoss confirmou ter conhecimento de incidentes que afetaram um número limitado de seus sistemas de gerenciamento de refrigeração na França. Segundo a empresa, os equipamentos afetados operavam com firmware desatualizado, e usuários de sistemas legados já vinham sendo orientados a atualizar ou migrar para soluções suportadas. Pesquisadores da Team82, da Claroty, haviam divulgado vulnerabilidades em controladores Danfoss AK-SM 800A e correções disponibilizadas pelo fabricante. A existência desses problemas, porém, não permite concluir que as falhas específicas descritas pelos pesquisadores tenham sido exploradas na campanha francesa. Também não é possível apontar o comprometimento de um fornecedor de manutenção como causa confirmada sem evidência independente.
Notícias Relacionadas
Prejuízo à operação, segurança alimentar e continuidade dos negócios
Um refrigerador comprometido deixa de ser apenas um ativo tecnológico e passa a afetar diretamente o estoque, as obrigações sanitárias e a logística do varejo. Mesmo depois que a refrigeração é restabelecida, mercadorias expostas a temperaturas inadequadas precisam ser avaliadas e muitas vezes descartadas. A recuperação exige inspeção de equipamentos, reposição de produtos, reprogramação das entregas e verificação de que os sistemas não permanecem sujeitos à interferência remota. Em redes com centenas de unidades, a concentração da administração técnica em plataformas e fornecedores comuns cria uma dependência adicional. Um único acesso indevido, caso tenha alcance suficiente, pode produzir impactos simultâneos em lojas que estão geograficamente distantes. A análise de risco precisa, portanto, incluir não apenas o equipamento instalado em cada unidade, mas também os serviços de manutenção, as credenciais privilegiadas e os canais de comunicação utilizados em toda a rede.
Como proteger refrigeração conectada e outros sistemas OT
A primeira providência é identificar os controladores, gateways e servidores realmente utilizados na operação, incluindo modelos, versões de firmware, responsáveis pela manutenção e conexões externas. Esses equipamentos não devem compartilhar indiscriminadamente a rede corporativa ou ficar acessíveis diretamente pela internet. A segmentação de rede, associada a regras restritivas de comunicação, reduz os caminhos disponíveis para acesso não autorizado e movimentação lateral. O suporte remoto precisa ocorrer por canais controlados, com contas individuais, autenticação multifator quando tecnicamente suportada, limitação de privilégios e registro de comandos administrativos. As credenciais utilizadas por prestadores de serviço merecem acompanhamento específico, sobretudo quando atendem várias unidades. Atualizações devem seguir a orientação dos fabricantes e procedimentos de manutenção compatíveis com a segurança e a disponibilidade dos processos físicos. É igualmente importante manter alarmes e medições independentes para identificar temperaturas anormais, alterações inesperadas de configuração e execuções de degelo fora dos padrões estabelecidos. Proteções locais de segurança, quando disponíveis e adequadamente projetadas, podem limitar o efeito de um comando remoto incorreto. O plano de resposta deve prever a atuação conjunta de Segurança da Informação, manutenção, operações e qualidade dos alimentos, além de procedimentos para isolamento de sistemas comprometidos e preservação de evidências.
As investigações francesas ainda deverão esclarecer o vetor de intrusão e a extensão dos danos. O episódio, entretanto, já mostra por que a segurança de tecnologia operacional não pode ser tratada como uma extensão secundária da proteção de computadores e servidores: quando controladores conectados comandam processos físicos essenciais, uma alteração indevida de parâmetros pode rapidamente se transformar em perda de produtos, interrupção das operações e risco às pessoas.
Veja também
Referências: Reuters — ataque a refrigeradores na França; Reuters — investigação de 13 de outubro; Cyber Security Brazil — notícia de referência; Claroty Team82 — Pesquisa Danfoss AK-SM 800A; Claroty Team82 — Análise complementar de 13 de outubro.


Be the first to comment