

Uma nova rodada de investigação mostra que o BTMOB continua ativo e mais fragmentado. Novas amostras foram observadas em setembro de 2026, enquanto o indicador /yaarsa/ — citado por um profissional que entrou em contato com a Mindsec após analisar uma APK — também aparece em pesquisa pública anterior associada à infraestrutura do BTMOB. Já gruporota permanece sem correlação pública independente identificada.
O que mudou desde a análise anterior
Quando o Minuto da Segurança publicou a primeira análise sobre o BTMOB, em abril de 2026, o principal alerta era a combinação entre engenharia social, lojas falsas, abuso dos recursos de acessibilidade do Android e controle remoto do dispositivo. A investigação atual confirma esse núcleo técnico, mas acrescenta três elementos relevantes: continuidade operacional, maior fragmentação do ecossistema e novos pivôs de infraestrutura.
A ESET publicou em maio uma análise ampliada descrevendo o BTMOB como evolução do SpySolr, com um construtor de APKs que permite criar payloads e adaptar iscas a diferentes regiões sem necessidade de programação. A empresa também publicou uma lista ampliada de hashes e endereços de infraestrutura observados, ressaltando que indicadores individuais podem envelhecer rapidamente devido à alta rotatividade de variantes.
Mais recentemente, a plataforma ANY.RUN registrou atividade classificada como BTMOB até 15 de setembro de 2026, incluindo amostras com nomes como Tik.apk, claro2.apk, StarApp.apk, HairCast.apk, Beatrice.apk e SLOVNAFT.apk. A presença desses artefatos não prova que pertençam a uma única campanha ou operador, mas demonstra que o rótulo BTMOB continua aparecendo em análises públicas recentes.
Novos indicadores sob investigação
A atualização foi motivada por um profissional que entrou em contato com a Mindsec após analisar uma amostra APK. Segundo o relato, a amostra se comunica com múltiplos IPs no Brasil e no exterior e contém comentários ou arquivos em português, além dos indicadores /yaarsa/ e gruporota.
Entre os elementos mencionados pelo profissional, /yaarsa/ é o que encontra o precedente público mais relevante. Em fevereiro de 2025, a Cyble documentou uma amostra do BTMOB v2.5 que se comunicava com server[.]yaarsa[.]com/con e registrou também o caminho /yaarsa/private/yarsap_80541.php em outro servidor. A pesquisa apontou ainda uma relação histórica com o SpySolr, cujo backend anterior utilizava um caminho PHP terminado em 80541.
A coincidência faz de /yaarsa/ um elemento útil para orientar o threat hunting e buscar outros artefatos relacionados. Ela, porém, não basta para concluir que a APK analisada pelo profissional esteja ligada à mesma campanha, infraestrutura ou operador descritos anteriormente pela Cyble.
O mesmo não ocorre, ao menos por enquanto, com gruporota. Até o momento desta apuração, não foram encontradas referências públicas capazes de estabelecer de maneira verificável uma relação dessa string com BTMOB, SpySolr ou CraxsRAT. Isso mantém o termo como um elemento a ser acompanhado, sem base para descrevê-lo como novo, exclusivo, ligado a um operador específico ou, por si só, necessariamente malicioso.
| Tipo | Indicador | Contexto | Fonte | Confiança |
|---|---|---|---|---|
| Domínio/endpoint | server[.]yaarsa[.]com/con | WebSocket C2 documentado em BTMOB v2.5 | Cyble | Alta |
| URL/C2 | 78[.]135[.]93[.]123/yaarsa/private/yarsap_80541.php | Backend/C2 documentado em amostra BTMOB | Cyble | Alta |
| WebSocket | 78[.]135[.]93[.]123:8080 | Canal WebSocket associado à análise | Cyble | Alta |
| SHA-256 | 13341c5171c34d846f6d0859e8c45d8a898eb332da41ab62bcae7519368d2248 | APK distribuída por página falsa de streaming | Cyble | Alta |
| String | /yaarsa/ | Presente em caminho público de C2 e relatada na amostra de terceiro | Cyble + relato externo | Alta para correlação histórica; indeterminada para a amostra privada |
| String | gruporota | Relatada em amostra analisada por terceiro | Relato externo | Baixa / não confirmada |
Como o BTMOB opera
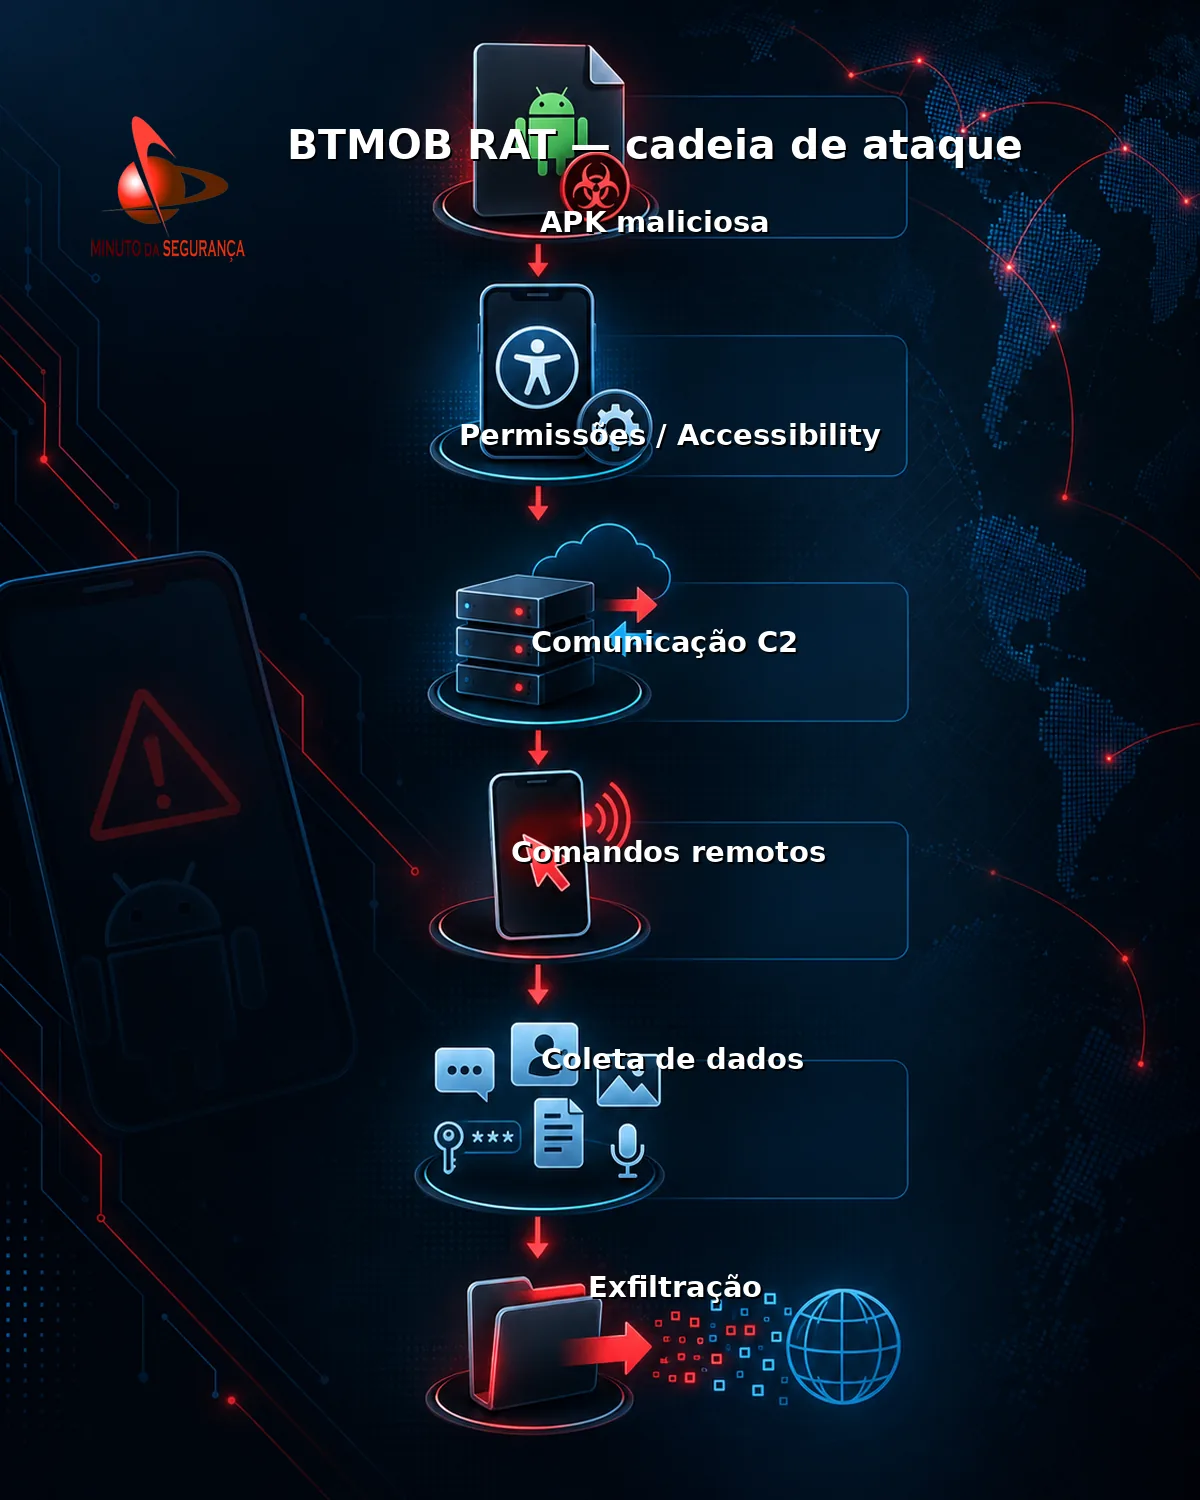
A análise da Cyble mostra que o malware abusa do Accessibility Service, estabelece comunicação WebSocket e recebe comandos em tempo real. Depois da conexão, pode transmitir informações do aparelho, como modelo, versão do sistema, bateria e estado de atividades maliciosas. O protocolo observado inclui mensagens para registrar o dispositivo, receber comandos, gerenciar arquivos, coletar clipboard e controlar componentes da interface.
Entre as capacidades documentadas estão captura de tela via MediaProjection, keylogging, injeções WebView, leitura de dados digitados, manipulação de tela, coleta de contatos, SMS, localização, lista de aplicativos e arquivos, gravação de áudio, screenshots e execução de comandos. Esse conjunto aproxima o BTMOB de uma plataforma de device takeover, não apenas de um trojan bancário convencional.
Infraestrutura: correlação não é atribuição
A ESET publicou em maio diversos IPs e o domínio arbsniper[.]com associados a observações de BTMOB. A lista inclui, entre outros, 78[.]135[.]93[.]123, já documentado pela Cyble. Porém, a presença de endereços de provedores globais, CDNs ou hospedagens compartilhadas exige cautela: um IP pode hospedar serviços de múltiplos clientes e mudar de função ao longo do tempo.
Da mesma forma, a existência de infraestrutura no Brasil ou o uso de português não é evidência suficiente de autoria brasileira. O modelo Malware-as-a-Service permite que operadores diferentes reutilizem código, painéis e infraestrutura, ao mesmo tempo em que personalizam idioma, marcas e iscas para públicos locais. O que pode ser sustentado tecnicamente é a correlação entre artefatos; atribuição exige um conjunto muito mais amplo de evidências.
Um ecossistema mais fragmentado
Em agosto, uma investigação patrocinada pela Flare descreveu um ecossistema em torno do BTMOB com revendedores, vendedores de suposto código-fonte, servidores independentes e possíveis imitadores. Esse cenário ajuda a explicar por que duas amostras com a mesma base podem utilizar infraestruturas, nomes internos e campanhas completamente diferentes.
Relatos posteriores também descrevem pacotes de código e painéis revendidos em fóruns. Essas informações devem ser interpretadas com cautela, porque alegações de vendedores clandestinos nem sempre podem ser verificadas. Ainda assim, a fragmentação é coerente com a observação da ESET de que payloads podem ser gerados rapidamente e adaptados por diferentes compradores.
Notícias Relacionadas
- Trojan de acesso remoto BTMOB avança no Brasil
- Golpistas usam falso Mercado Livre Coleta para roubar dados e controlar celulares
- StreamRAT: novo trojan Android permite controle remoto de celulares
Mapeamento para MITRE ATT&CK Mobile
As capacidades tecnicamente documentadas permitem mapear o BTMOB a técnicas do ATT&CK Mobile, entre elas T1453 — Abuse Accessibility Features, T1417.001 — Keylogging, T1513 — Screen Capture, T1636.004 — SMS Messages e T1516 — Input Injection. O mapeamento descreve comportamentos observados e não identifica, por si só, um grupo de ameaça.
O que SOCs e equipes de threat intelligence podem procurar
Para ambientes corporativos, a defesa não deve depender apenas de hashes ou IPs. O maior valor está em combinar indicadores com comportamento: instalação de APK fora da loja oficial, solicitação incomum de Accessibility Service, MediaProjection sem justificativa, aplicativo que oculta o próprio ícone, conexões WebSocket inesperadas, acesso a SMS/contatos/clipboard e tráfego para endpoints com estruturas semelhantes às já documentadas.
Em uma perícia, strings como yaarsa, 80541, nomes de arquivos, classes e endpoints devem ser tratadas como pivôs. A correlação ganha força quando vários elementos aparecem juntos: semelhança de código, protocolo C2, estrutura JSON, comandos, certificados, hashes relacionados e histórico temporal. Uma string isolada deve permanecer no nível de hipótese.
Proteção e resposta
Organizações devem restringir sideloading em dispositivos gerenciados, controlar quais aplicativos podem utilizar recursos de acessibilidade, monitorar permissões sensíveis via MDM/EMM e manter Play Protect e soluções de segurança móvel ativos. Usuários devem evitar APKs enviados por mensagens ou páginas externas, mesmo quando a isca reproduz marcas conhecidas.
Quando houver suspeita de comprometimento, o dispositivo deve ser isolado das contas corporativas, tokens e sessões devem ser revogados a partir de um equipamento confiável e a análise forense deve preservar APK, hashes, tráfego de rede e artefatos locais antes de qualquer limpeza. Como o BTMOB pode capturar tela e entrada, a simples troca de senha no aparelho suspeito pode expor a nova credencial.
Conclusão
A investigação confirma que existe informação pública relevante além da análise inicial do Blog. O BTMOB permanece ativo, aparece em amostras recentes e opera em um ecossistema mais fragmentado. O principal achado relacionado ao relato recebido pela Mindsec é que /yaarsa/ não é apenas uma string isolada: ela possui correlação pública histórica direta com infraestrutura C2 documentada do BTMOB. Já gruporota permanece como hipótese a ser validada.
Esse contraste é importante. Threat intelligence útil não transforma coincidências em atribuição; ela acumula evidências, registra incertezas e cria pivôs reproduzíveis para que outros pesquisadores possam confirmar ou refutar hipóteses.
Referências
ESET — BTMOB: A stealthy RAT burrowing deep into Android devices
Cyble — BTMOB RAT: Newly Discovered Android Malware Spreading via Phishing Sites
Broadcom/Symantec — BTMOB RAT Evolves Into a Stealthy Android MaaS Operation
ANY.RUN — BTMOB RAT Malware Analysis
BleepingComputer/Flare — Inside the Underground Business of the Android BTMOB RAT malware
MITRE ATT&CK — Mobile Techniques

Be the first to comment