

Uma vulnerabilidade crítica no ConnectWise ScreenConnect passou do alerta técnico para ataques reais. A CISA confirmou exploração ativa da CVE-2026-84869 e a ConnectWise orienta clientes on-premises a atualizar para a versão 26.6.5 ou superior, além de revisar clientes e agentes após a correção.
Exploração ativa está confirmada
A CVE-2026-84869 afeta o mecanismo de transferência de arquivos do ScreenConnect e recebeu pontuação CVSS 9,9. O problema permite que, durante uma sessão remota ativa, um participante transfira arquivos e potencialmente os execute sem a interação esperada do outro lado da sessão. Isso transforma uma função legítima de suporte remoto em uma etapa de pós-exploração com alto potencial de impacto. A exploração não é apenas teórica. A CISA incluiu a vulnerabilidade no Known Exploited Vulnerabilities Catalog, o KEV, em 8 de setembro de 2026, estabelecendo 11 de setembro como prazo de remediação para órgãos federais norte-americanos abrangidos pela BOD 22-01. A inclusão no KEV é um sinal objetivo de que há evidência de abuso no mundo real.
Como os ataques observados funcionam
A Huntress descreveu uma campanha em que vítimas eram induzidas por engenharia social a executar um cliente ScreenConnect malicioso. Depois que a sessão era estabelecida, os atacantes abusavam da falha para transferir e executar arquivos sem o fluxo normal de consentimento. A atividade pós-exploração incluiu scripts em lote, criação de persistência, implantação de ferramentas de acesso remoto e propagação com comportamento semelhante a worm.
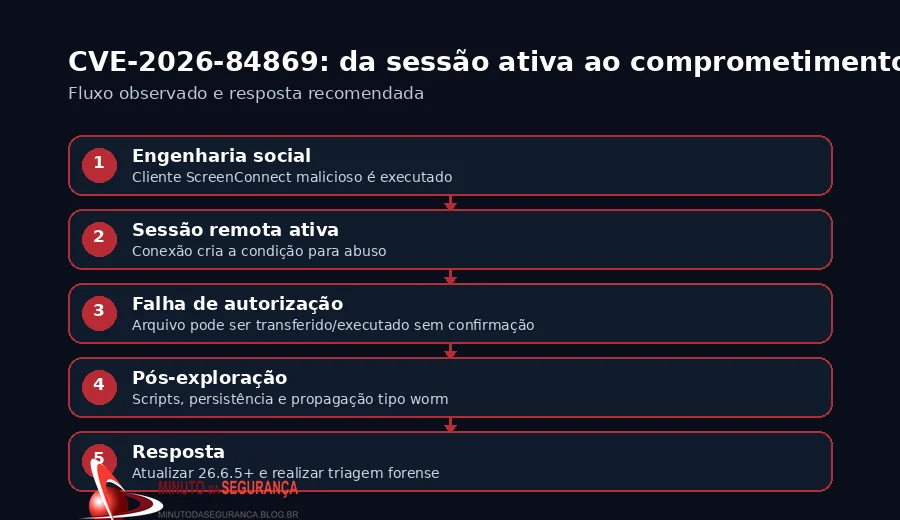 O detalhe técnico importante é que a falha não equivale a uma invasão remota automática de qualquer servidor ScreenConnect exposto. O cenário documentado pressupõe uma sessão ativa e, nas campanhas observadas, engenharia social teve papel relevante para colocar o cliente malicioso em execução. Ainda assim, a combinação entre software de acesso remoto confiável, execução de arquivos e possibilidade de propagação torna o risco especialmente sério em ambientes corporativos.
Orientação oficial da ConnectWise
A ConnectWise informa que o problema foi corrigido no ScreenConnect 26.6.5. Instâncias hospedadas no ScreenConnect cloud foram atualizadas automaticamente, enquanto clientes self-hosted/on-premises precisam aplicar a versão 26.6.5 ou posterior. O fabricante também orienta que clientes e agentes sejam revisados e, quando necessário, reinstalados após a atualização para garantir que componentes vulneráveis não permaneçam no ambiente. Em ambientes que possam ter sido expostos antes da correção, a resposta não deve terminar no patch. A Huntress recomenda triagem forense, porque atualizar o servidor não remove persistência, ferramentas remotas ou outros artefatos eventualmente implantados durante uma sessão comprometida.
O impacto para empresas que usam acesso remoto
Ferramentas de Remote Monitoring and Management e suporte remoto ocupam uma posição privilegiada: conectam técnicos, endpoints e servidores e, por desenho, permitem ações administrativas. Quando uma vulnerabilidade atinge esse tipo de plataforma, o risco pode atravessar rapidamente a fronteira entre uma estação isolada e vários ativos da organização. Por isso, a prioridade deve combinar atualização, inventário e detecção. Equipes de segurança devem identificar todas as instâncias ScreenConnect, confirmar a versão efetivamente executada, revisar sessões e transferências incomuns, procurar scripts e ferramentas remotas não autorizadas e correlacionar a telemetria do RMM com EDR, identidade e logs de rede.
Conclusão
A CVE-2026-84869 já possui os dois elementos que mudam a prioridade de uma vulnerabilidade: correção oficial disponível e exploração ativa confirmada. Organizações com ScreenConnect on-premises não devem tratar a atualização como manutenção de rotina. A resposta adequada é atualizar para 26.6.5 ou superior, validar clientes e agentes e investigar sinais de comprometimento caso o ambiente tenha permanecido vulnerável.
Referências
ConnectWise ScreenConnect Security Update
CISA — Known Exploited Vulnerabilities Catalog
Huntress — Critical ScreenConnect Vulnerability CVE-2026-84869 Exploited in the Wild
Cyber Security News — ScreenConnect Vulnerability Exploited
Be the first to comment