Notícias
Outlook: falha explorada expõe autenticação corporativa e exige correção urgente
Microsoft confirma exploração da CVE-2026-124194 no Outlook. Entenda a exposição de autenticação NTLMv2, os riscos e como proteger as empresas. […]

Microsoft confirma exploração da CVE-2026-124194 no Outlook. Entenda a exposição de autenticação NTLMv2, os riscos e como proteger as empresas. […]
No Device Code Phishing, a vítima pode usar a página legítima da Microsoft e ainda autorizar a sessão iniciada pelo atacante. Entenda o fluxo, o risco e os controles. […]
Uma campanha que antes exigiria equipes trabalhando durante dias passou a ser executada em poucas horas. Em investigação publicada em 21 de outubro de 2026, a Microsoft descreveu como o grupo Storm-0940, que sua inteligência […]
Campanha atribuída ao BigBear coloca contas corporativas do Microsoft 365 no centro de uma operação de phishing em larga escala, reforçando a necessidade de autenticação resistente a phishing e proteção de identidade. […]
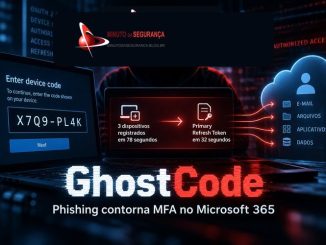
Campanha ativa identificada pela eSentire abusa do OAuth Device Code Flow da Microsoft para obter tokens, registrar dispositivos e manter acesso ao Microsoft 365 mesmo após a vítima concluir o MFA em uma página legítima. […]
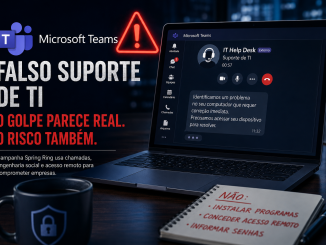
Falso suporte de TI no Microsoft Teams: campanha Spring Ring transforma chamadas corporativas em vetor de ataque Uma mensagem aparentemente rotineira do suporte técnico pode ser suficiente para iniciar um comprometimento corporativo. Uma campanha […]
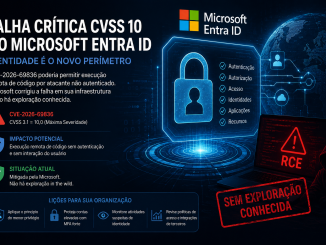
CVE-2026-69836: falha CVSS 10 no Microsoft Entra ID expõe o risco por trás da infraestrutura de identidade Uma vulnerabilidade com pontuação máxima de severidade atingiu uma das peças mais sensíveis do ecossistema de nuvem da […]
@ MindSec Segurança e Tecnologia da Informação Ltda.