

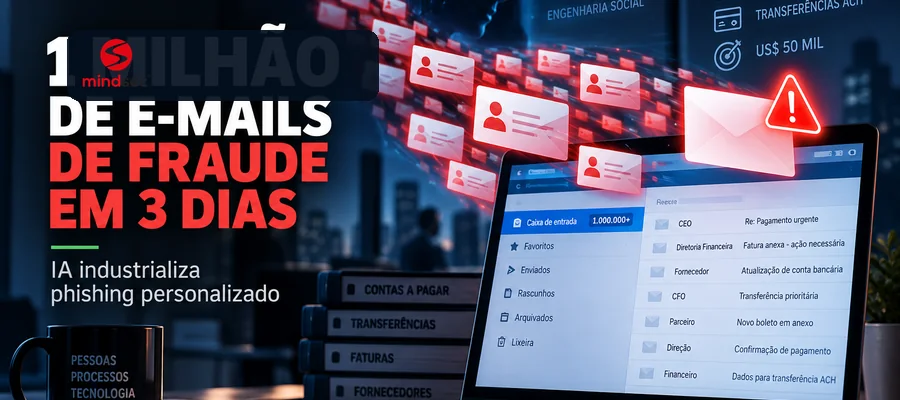
A inteligência artificial está eliminando uma antiga limitação do phishing: a necessidade de escolher entre escala e personalização. Uma campanha observada pela Microsoft enviou mais de um milhão de mensagens em poucos dias, com executivos, empresas e faturas adaptados ao contexto de cada alvo.
Quando o phishing em massa começa a parecer spear phishing
Entre 3 e 5 de agosto de 2026, pesquisadores da Microsoft detectaram mais de um milhão de e-mails direcionados a usuários corporativos. A maior parte da campanha — 87,7% — atingiu organizações nos Estados Unidos, com presença relevante em serviços de TI e consultoria, bens de consumo e outros setores. O objetivo não era roubar uma senha por meio de uma página genérica: o atacante tentava convencer áreas de contas a pagar a realizar transferências ACH de aproximadamente US$ 50 mil.
O caso chama atenção porque combina volume de spam com elementos normalmente associados a ataques direcionados. Executivos reais das empresas-alvo, como CEOs, CFOs e presidentes, apareciam no nome do remetente, no Reply-To e nas assinaturas. O conteúdo incluía uma suposta aprovação interna, uma fatura profissional imitando a ServiceNow e uma conversa anterior fabricada entre executivos para criar a sensação de que o pagamento já havia sido discutido e autorizado.
Como a fraude foi construída
Segundo a Microsoft, o ator registrou domínios de imitação pouco antes da campanha e utilizou contas de serviços de e-mail de terceiros para distribuir as mensagens. Um dos domínios observados imitava a marca ServiceNow, enquanto outro aparecia no endereço de resposta. A infraestrutura e o conteúdo eram controlados pelos criminosos; não há evidência de comprometimento da ServiceNow ou das demais organizações legítimas citadas nos golpes.
A fatura falsa reforçava a narrativa. Ela continha número de documento, datas, moeda, valor, método de pagamento, itens detalhados e dados bancários controlados pelo atacante. Campos como empresa faturada e nome do executivo eram personalizados. Abaixo da fatura, mensagens encaminhadas simulavam uma conversa entre o executivo da vítima e um presidente da empresa impersonada, reduzindo a probabilidade de o funcionário questionar a solicitação.
A Microsoft identificou sinais consistentes com assistência de IA generativa na construção dos templates, entre eles comentários HTML extensos, seções altamente estruturadas e uniformidade de código. Esse ponto exige precisão: os indícios sustentam a hipótese de uso de IA na preparação e personalização, mas não demonstram, isoladamente, quanto do conteúdo foi efetivamente gerado por um modelo.
O risco real é a industrialização de ataques que já funcionavam
O avanço mais importante não está necessariamente em uma técnica inédita. Business Email Compromise, fraude de fornecedor, impersonação de executivos e manipulação de pagamentos já causavam perdas antes da IA generativa. O que muda é a economia operacional: coleta de informações públicas, adaptação de mensagens, criação de documentos e variação de templates podem ser automatizadas, reduzindo o custo de produzir milhares de abordagens convincentes.
Isso enfraquece indicadores comportamentais usados por usuários durante anos. Erros grosseiros de gramática, saudações genéricas e documentos mal formatados deixam de ser sinais confiáveis. Um e-mail pode conter o nome correto do CEO, a função do destinatário, identidade visual convincente e uma história plausível sem ter sido escrito manualmente para aquela vítima.
Notícias Relacionadas
- IA eleva taxa de sucesso de phishing para 54%
- O phishing saiu do e-mail e entrou no Teams
- Gambling Goblin transforma servidores públicos brasileiros em infraestrutura para phishing e fraude
Por que contas a pagar se torna um alvo crítico
Fraudes de pagamento exploram uma combinação perigosa: autoridade, urgência e rotina operacional. Quando a mensagem parece partir de um executivo e chega acompanhada de uma fatura coerente, o funcionário pode interpretar a solicitação como uma tarefa administrativa já aprovada. A automação permite repetir essa engenharia social contra inúmeras empresas sem abandonar detalhes específicos de cada organização.
Para o negócio, o impacto pode ultrapassar o valor de uma transferência. Um incidente pode provocar investigação interna, interrupção de processos financeiros, disputas com fornecedores, custos jurídicos, exposição de dados e questionamentos sobre controles de governança. A área financeira passa, portanto, a integrar diretamente a superfície de ataque cibernético.
Defesa precisa combinar tecnologia e controles de processo
Autenticação de e-mail e proteção contra spoofing continuam essenciais, assim como filtros capazes de analisar remetente, domínio, links, anexos, contexto e comportamento. A Microsoft recomenda fortalecer mecanismos de proteção contra phishing, usar recursos de detecção e resposta ampliada e aplicar controles capazes de neutralizar mensagens maliciosas mesmo após a entrega quando novas evidências surgirem.
Entretanto, controles técnicos não substituem governança financeira. Mudanças de dados bancários, pagamentos extraordinários e solicitações originadas por executivos devem exigir confirmação por um canal independente e previamente conhecido. Separação de funções, dupla aprovação para operações sensíveis, limites transacionais e validação direta com fornecedores reduzem a possibilidade de uma mensagem convincente se transformar imediatamente em perda financeira.
Treinamentos também precisam evoluir. Orientações centradas em procurar erros de português ou mensagens visualmente amadoras são insuficientes diante de conteúdo gerado ou refinado por IA. A capacitação deve enfatizar contexto, desvio de processo, alteração de conta bancária, urgência artificial, inconsistências entre nome e endereço do remetente e qualquer tentativa de impedir uma validação fora do e-mail.
Conclusão: credibilidade em escala muda o jogo da engenharia social
A campanha demonstra uma mudança estrutural: personalização deixou de ser privilégio de ataques de baixo volume. Com automação e IA, criminosos podem combinar reconhecimento público, impersonação, documentos convincentes e distribuição em massa. A defesa mais sustentável não depende de adivinhar se um texto foi escrito por uma pessoa ou por um modelo, mas de impedir que uma única mensagem seja suficiente para autorizar uma ação crítica.
Para organizações, a resposta passa por segurança de e-mail, identidade, monitoramento e resposta, mas também por processos financeiros desenhados para resistir à engenharia social. Quanto mais realista se torna a mensagem, mais importante se torna validar a transação.
Veja também
- Vazamento na ShipMonk expõe dados de 13,6 mil clientes da Trezor e amplia risco de phishing
- Campanha de phishing mira instituições globais com falsos e-mails de compras
- O phishing saiu do e-mail e entrou no Teams
Fontes
Microsoft Security — Protecting organizations from AI-assisted executive impersonation and invoice fraud
Dark Reading — Threat Actor Generates 1M Personalized Fraud Emails in 3 Days


Be the first to comment