

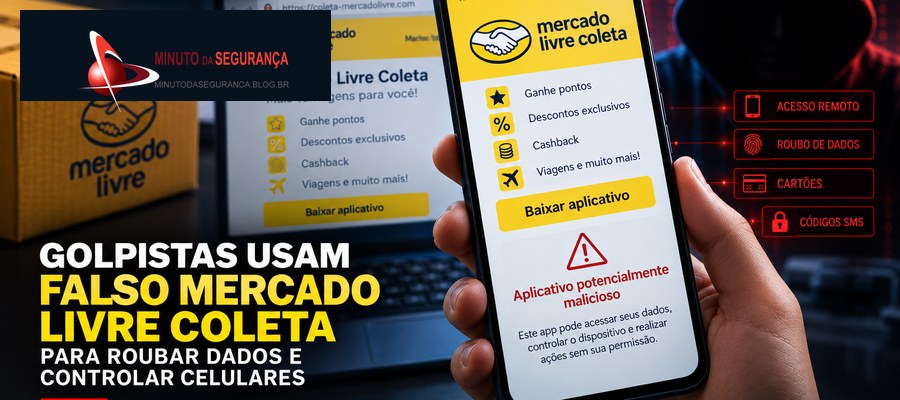
Uma campanha identificada pela ESET Brasil usa a identidade visual do Mercado Livre para induzir usuários Android a instalar um APK malicioso. O golpe explora a confiança em uma marca conhecida, promessas de benefícios e permissões sensíveis para ampliar o comprometimento do dispositivo.
São Paulo, Brasil — Golpistas estão usando o nome e a identidade visual do Mercado Livre para distribuir um aplicativo malicioso que promete acesso a um suposto serviço de ‘Mercado Livre Coleta’. Segundo a análise fornecida pela ESET Brasil, a fraude direciona vítimas para uma página falsa, induz o download de um aplicativo Android e pode criar condições para que criminosos obtenham acesso remoto ao celular.
A campanha combina engenharia social e sideloading de aplicativos. A vítima é atraída por promessas de pontuação, viagens, descontos, cashback e dinheiro via Pix. O arquivo oferecido, chamado ‘Mercado Coleto’, é descrito pela ESET como um trojan detectado como Android/HiddenApp.NH, capaz de ocultar seu ícone e solicitar permissões sensíveis.
Como funciona o golpe
O aspecto mais convincente da fraude é a existência de um serviço legítimo de coleta do Mercado Livre. A documentação oficial confirma que o Mercado Envios possui modalidades de Coletas, nas quais produtos podem ser retirados no endereço do vendedor. Em uma das etapas oficiais de confirmação da coleta, o próprio Mercado Livre informa que o vendedor pode escanear um QR Code com a câmera e concluir o processo pelo navegador, sem precisar ter o aplicativo do Mercado Livre instalado nem iniciar sessão. Reportagens publicadas em 14 de setembro também registram a posição da companhia de que não existe um aplicativo exclusivo do serviço Coleta. A ativação e o gerenciamento, porém, ocorrem dentro do ecossistema oficial do Mercado Livre, o que torna suspeita a instalação de um APK independente recebido por link ou anúncio.
No fluxo malicioso descrito pela ESET, a vítima é incentivada a baixar o APK fora da loja oficial. O próprio Android pode alertar que o aplicativo é potencialmente malicioso. Depois de instalado, o software pode solicitar capacidade para instalar outros APKs, observar alterações de aplicativos e declarar um serviço de VPN.
VPN, acessibilidade e controle remoto ampliam o risco
Uma solicitação de VPN feita por um aplicativo desconhecido merece atenção especial. Dependendo da implementação e das demais permissões concedidas, uma VPN pode redirecionar ou intermediar tráfego do dispositivo. No caso analisado, a ESET relata que a configuração integra a cadeia usada para criar condições de acesso remoto ao aparelho.
O risco aumenta quando o aplicativo também recebe permissões de gravação de tela, captura do que é digitado, câmera e recursos de acessibilidade. Em conjunto, essas capacidades podem expor credenciais, números de cartão, mensagens e códigos de autenticação recebidos por SMS, além de permitir ações remotas no dispositivo.
Por que o golpe é convincente
A fraude explora três fatores comuns: confiança em uma marca amplamente conhecida, promessa de vantagem financeira e baixa percepção de risco ao instalar um aplicativo. A combinação reduz a resistência da vítima justamente no momento em que o sistema solicita permissões críticas.
Para empresas, o caso também reforça o risco de dispositivos móveis comprometidos acessarem e-mail corporativo, aplicativos SaaS, mensageria e mecanismos de autenticação. Um celular pessoal ou corporativo sob controle de terceiros pode se tornar um ponto de entrada para comprometimento de contas e fraude.
Notícias Relacionadas
StreamRAT: novo trojan Android permite controle remoto de celulares · IA industrializa phishing: campanha dispara mais de 1 milhão de e-mails de fraude em três dias · Vishing contra o suporte de TI: como criminosos contornam MFA e invadem o SaaS
Como identificar páginas e aplicativos falsos
- Verificar cuidadosamente o domínio antes de fornecer dados ou baixar arquivos.
- Não considerar anúncios patrocinados como prova de legitimidade.
- Desconfiar de benefícios exagerados, cashback automático e promessas de dinheiro fácil.
- Evitar APKs distribuídos por links, mensagens ou páginas desconhecidas.
- Tratar pedidos de VPN, acessibilidade, gravação de tela, câmera ou controle remoto como sinais de alto risco quando não forem essenciais e esperados.
- Em caso de dúvida, acessar o serviço diretamente pelo site ou aplicativo oficial.
O que fazer se o aplicativo já foi instalado
O dispositivo deve ser isolado da rede, desativando Wi-Fi e dados móveis ou ativando o modo avião. A remoção do aplicativo deve ser tentada em seguida. Se a ameaça impedir a desinstalação ou houver indícios de comprometimento persistente, uma restauração de fábrica pode ser necessária após a preservação segura do que for indispensável.
Senhas de e-mail, bancos, Mercado Livre e outras contas relevantes devem ser alteradas a partir de outro dispositivo confiável. Também é recomendável revisar sessões ativas, acompanhar movimentações financeiras e avisar instituições financeiras diante de qualquer atividade suspeita. A autenticação multifator deve ser habilitada sempre que disponível, preferencialmente com métodos resistentes a phishing quando suportados.
Conclusão
O falso ‘Mercado Livre Coleta’ mostra como campanhas de malware móvel podem transformar uma fraude aparentemente simples em comprometimento amplo do dispositivo. O ponto decisivo não é apenas o download: são as permissões concedidas depois da instalação que podem abrir acesso a dados, autenticação e recursos críticos do celular.
Referências
Mercado Livre — Envios Coletas e Places
Mercado Livre — O que é a coleta e como ativá-la
ESET — Como remover um aplicativo malicioso do celular?
Veja também
StreamRAT: novo trojan Android permite controle remoto de celulares
Gambling Goblin transforma servidores públicos brasileiros em infraestrutura para phishing e fraude
Vazamento na ShipMonk expõe dados de 13,6 mil clientes da Trezor e amplia risco de phishing


Be the first to comment