

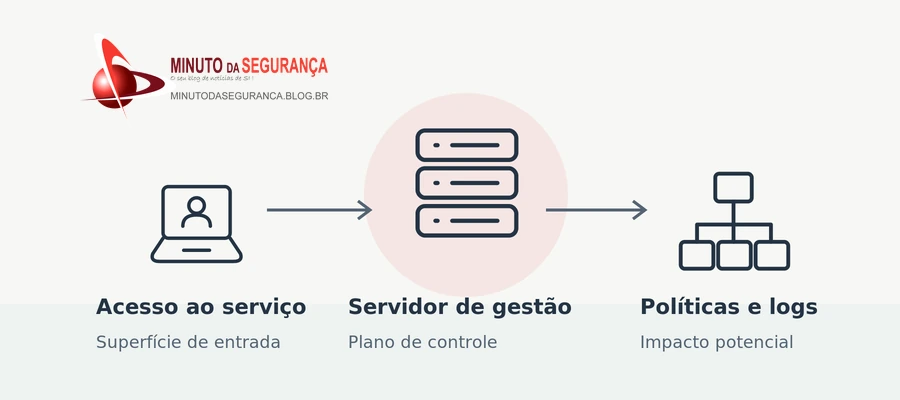
Explorada antes da divulgação pública, a CVE-2026-93616 permite executar código sem autenticação no serviço de gerenciamento da Check Point. A resposta exige mais do que instalar uma atualização: é necessário reduzir a exposição administrativa e investigar possíveis acessos anteriores, sem presumir proteção pelo LivePatch.
O que a Check Point confirmou
A Check Point informou, em comunicado de 22 de setembro de 2026, que identificou um pequeno número de ataques direcionados à vulnerabilidade CVE-2026-93616, com ocorrências observadas em 23 de julho. Classificada com CVSS 9,8, a falha foi explorada antes da disponibilização da correção. O relato não equivale à confirmação de uma campanha massiva.
O comunicado não identifica publicamente as organizações atingidas, os responsáveis ou os objetivos dessas intrusões. Essa limitação importa: comprometimento do servidor, alteração de políticas e interrupção de serviços são riscos que precisam ser avaliados, mas não podem ser apresentados como consequências comprovadas de todos os ataques observados.
Como a falha alcança o servidor antes do login
Segundo a descrição técnica do fabricante, o serviço web de gerenciamento apresenta uma falha de path traversal anterior à autenticação, que permite executar um script a partir de um caminho arbitrário e carregar uma classe Java escolhida pelo atacante. O problema envolve o tratamento de caminhos e arquivos, não apenas o uso de uma senha fraca.
A OWASP explica que path traversal, também chamado de travessia de diretórios, ocorre quando entradas manipuladas permitem alcançar arquivos fora da localização prevista pela aplicação. Em termos conceituais, o serviço deveria aceitar um recurso dentro de uma área controlada, mas acaba processando uma referência que ultrapassa esse limite. No caso divulgado, essa condição chega à execução de código.
A consequência defensiva é importante: autenticação multifator continua necessária para os administradores, mas não corrige uma vulnerabilidade acionada antes de o login ser validado. Da mesma forma, trocar senhas não substitui a atualização do componente vulnerável. A prioridade é impedir que origens indevidas alcancem o serviço e aplicar a correção correspondente.
Por que o plano de gestão amplia o impacto potencial
Um servidor administrativo não deve receber a mesma prioridade de um ativo comum apenas porque ambos têm vulnerabilidades com pontuação semelhante. A análise precisa considerar o que cada sistema controla. O próprio guia de configuração segura da Check Point destaca planos de gestão, caminhos privilegiados e relações de confiança como pontos capazes de ampliar o alcance de um ataque.
Como cenário hipotético, uma empresa pode manter seus gateways atualizados, mas deixar o servidor que administra a segurança acessível a uma rede de usuários excessivamente ampla. Uma estação comprometida nessa rede poderia criar uma rota até o serviço vulnerável. Dependendo dos privilégios e integrações alcançados, o incidente poderia exigir revisão de políticas, contas administrativas, configurações e integridade dos registros.
Isso não significa que a exploração desta CVE comprometa automaticamente todos os equipamentos gerenciados. Significa que a investigação não deve terminar no host inicialmente afetado. A organização precisa reconstruir quais capacidades estavam disponíveis e quais foram efetivamente utilizadas, distinguindo possibilidade técnica de ação comprovada.
Para o negócio, o custo pode aparecer na necessidade de suspender mudanças, validar regras de acesso, recuperar confiança nos registros e revisar a conectividade entre ambientes. A disponibilidade de um serviço também pode ser afetada por uma contenção mal planejada. Por isso, segurança, infraestrutura e responsáveis pelos processos críticos precisam coordenar a resposta.
Notícias Relacionadas
CVE-2026-93616: produtos e correções indicadas
O advisory sk1000171 inclui Security Management Server, Multi-Domain Security Management Server, Log Server, Multi-Domain Log Server e SmartEvent. Smart-1 Cloud, já corrigido pelo fornecedor, Firewall Appliances e Spark Firewall são relacionados como não afetados por esta CVE específica. Isso não dispensa a verificação de outras vulnerabilidades desses produtos.
| Ramo | Versões afetadas indicadas | Correção |
|---|---|---|
| R82.20 | R82.20 sem o hotfix | Security Hotfix T1 |
| R82.10 | Jumbo Take ≤ 44 | Jumbo Take ≥ 45 |
| R82 | Jumbo Take ≤ 126 | Jumbo Take ≥ 127 |
| R81.20 | Jumbo Take ≤ 166 | Jumbo Take ≥ 170 |
| R81.10, fora de suporte | Jumbo Take ≤ 190 | Jumbo Take ≥ 192 |
| R80, R80.10, R80.20, R80.30, R80.40 e R81 | Todos; fora de suporte | Validar migração e tratamento com o suporte |
A tabela reproduz os limites publicados; não permite presumir que builds intermediárias não mencionadas estejam protegidas. O critério de encerramento deve ser a presença da correção indicada para o ramo e a confirmação de seus pré-requisitos. A existência de um pacote para uma versão descontinuada também não restabelece seu ciclo de suporte.
LivePatch e a falha anterior não devem ser confundidos
A cobertura anterior do Blog sobre a CVE-2026-91843 ajuda a contextualizar a exposição dos servidores administrativos, mas não deve ser usada como prova de que esta nova falha já foi tratada. Trata-se de outro identificador e de outro mecanismo vulnerável. A situação de exploração e a orientação de correção precisam ser acompanhadas separadamente.
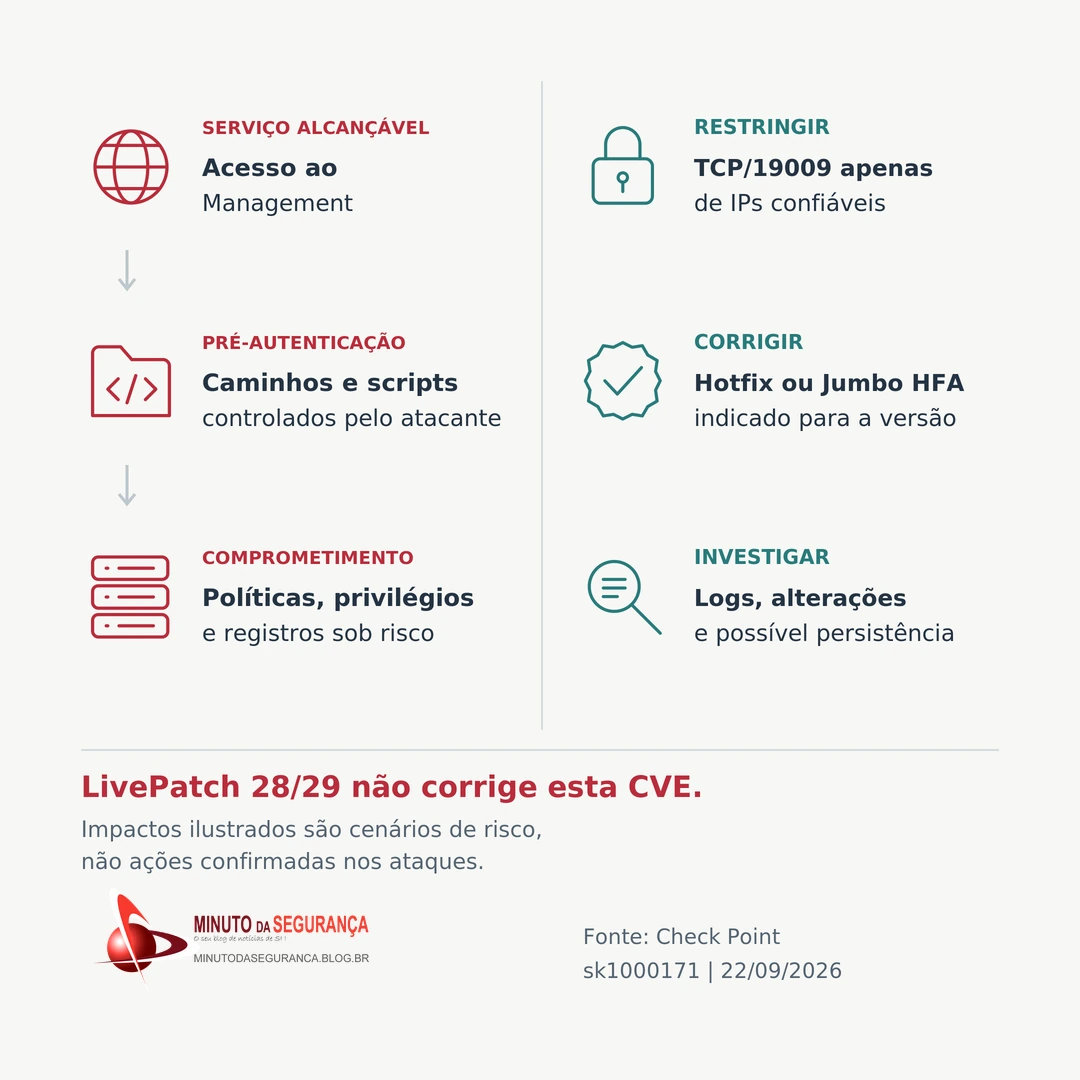
Atenção: a Check Point informa que os LivePatches 28 e 29 não corrigem a CVE-2026-93616. Pela natureza da correção, não haverá LivePatch para este problema. É necessário aplicar o hotfix ou o Jumbo Hotfix Accumulator apropriado.
Na gestão de vulnerabilidades, a evidência relevante não é simplesmente “atualizações automáticas habilitadas” ou “patch recente instalado”. O registro deve relacionar ativo, papel, versão, pacote corretivo e validação posterior. Essa associação evita encerrar uma exposição com base na atualização de um componente diferente ou na correção de outra CVE.
Reduzir a exposição sem confundir mitigação com correção
A orientação imediata é manter o Management protegido por um Security Gateway ou firewall e restringir TCP/19009 a IPs confiáveis. A lista de Trusted Clients deve conter apenas origens internas necessárias. O guia de acesso administrativo recomenda reduzir endereços, sub-redes e intervalos autorizados ao mínimo indispensável.
Como aplicação prática dessa orientação, a revisão não deve olhar somente para a Internet. Redes de usuários, VPNs de terceiros e máquinas de administração também precisam ser consideradas no mapa de conectividade. A pergunta operacional é quais origens conseguem chegar ao serviço e por que precisam dessa permissão. Uma rede interna inteira não deve ser tratada automaticamente como uma origem confiável.
Contas administrativas nominativas, autenticação multifator, remoção de acessos sem uso e controle de sessões complementam a proteção. Gerenciamento de Acesso Privilegiado (PAM) pode apoiar a governança dessas contas e sessões, mas não deve ser apresentado como correção da falha pré-autenticação. O controle de acesso reduz caminhos de exposição; o patch elimina a condição vulnerável que ele foi desenvolvido para corrigir.
O que procurar e como interpretar os sinais
No hunting, o sk1000171 orienta verificar todos os servidores dos papéis afetados. Os sinais incluem nomes de usuário excessivamente longos em cpm.elg, correlacionados a core dumps FWM/MDS, e erros de ReflectionUtils com caminhos de travessia de diretórios. Os comandos atualizados devem ser obtidos diretamente no advisory.
Esses achados indicam possíveis tentativas e exigem investigação; isoladamente, não demonstram que o atacante concluiu a execução ou se manteve no ambiente. O raciocínio inverso também merece cuidado: uma busca sem resultados não demonstra ausência de comprometimento quando os registros são incompletos, já expiraram ou não cobrem o período relevante.
Como recomendação de resposta, a equipe deve preservar logs e artefatos, correlacionar horários e fontes independentes e examinar alterações de contas, políticas e configurações. A data de ataque divulgada torna importante avaliar a cobertura histórica da retenção. A ausência de registros antigos precisa ser documentada como limitação da investigação, não convertida em uma conclusão de segurança.
A NIST SP 800-61 Rev. 3 integra preparação, detecção, resposta e recuperação à gestão de risco. Aplicado a este cenário, isso exige separar duas frentes: fechar a vulnerabilidade e determinar se houve comprometimento. Instalar o hotfix não responde, por si só, à segunda pergunta.
Quando houver suspeita consistente, a contenção deve considerar dependências operacionais e ser coordenada com a equipe de resposta e o suporte do fabricante. Recuperação, revisão de credenciais e eventual reconstrução do servidor precisam seguir as evidências encontradas. Restaurar uma cópia sem verificar sua integridade pode reintroduzir o problema que a organização tenta eliminar.
Proteger quem controla a proteção
A principal lição da CVE-2026-93616 é de prioridade: sistemas que administram a segurança precisam ser tratados como ativos críticos, com exposição mínima, correção verificável e capacidade de investigação. A pontuação da vulnerabilidade orienta a urgência, mas é o papel do servidor que ajuda a dimensionar o impacto potencial para a organização.
Uma resposta consistente termina com evidências de que o componente correto foi atualizado, os caminhos de acesso foram reduzidos e os sinais de atividade anterior receberam tratamento adequado. Corrigir, restringir e investigar são tarefas complementares. Nenhuma delas, isoladamente, substitui as demais.
Referências
Check Point — Security Advisory: Active Exploitation of CVE-2026-85102 and CVE-2026-93616
Check Point — sk1000171: CVE-2026-93616
Check Point — R82.20 Security HF T1
Check Point — Gateway and Management Hardening Administration Guide
Check Point — Administrator Identity and Access Control
OWASP — Path Traversal
NIST — SP 800-61 Rev. 3
Cybersecurity News — Check Point Management Server 0-Day Vulnerability Actively Exploited in Attacks
Veja também

Be the first to comment