

Uma vulnerabilidade crítica recém-divulgada nos servidores Check Point Security Management e Log Server pode permitir que um atacante remoto, sem autenticação, execute código arbitrário com privilégios de root. A CVE-2026-91843 recebeu CVSS 9,8 e exige resposta rápida, embora até 16 de setembro de 2026 não haja indicação pública confirmada de exploração em ambiente real.
Falha atinge o processo de login
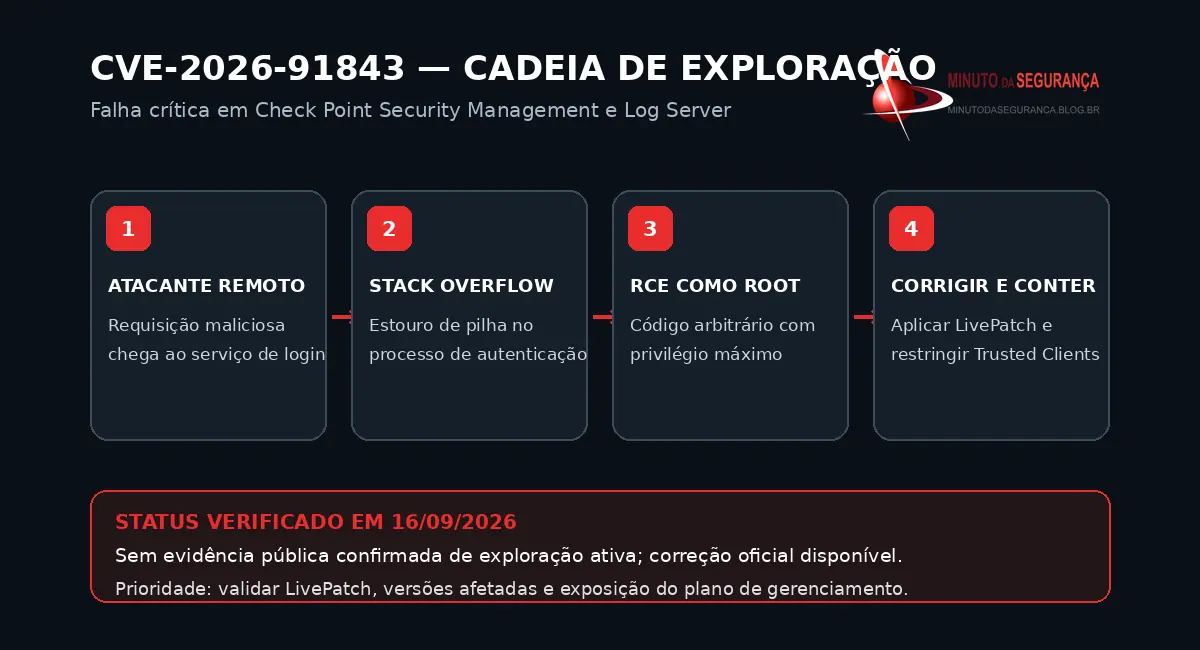
A CVE-2026-91843 é uma vulnerabilidade de estouro de pilha no processo de login dos servidores de gerenciamento e de logs da Check Point. Segundo a descrição publicada para a falha, a exploração pode ocorrer pela rede, apresenta baixa complexidade, não exige privilégios prévios nem interação do usuário e pode resultar em execução remota de código com privilégios de root.
Esse conjunto de características explica a classificação crítica. Um comprometimento bem-sucedido do plano de gerenciamento pode afetar confidencialidade, integridade e disponibilidade e, dependendo da arquitetura da organização, criar condições para persistência, alteração de configurações de segurança, acesso a informações sensíveis e movimentação para outros ativos administrados pelo ambiente.
Há exploração ativa?
Até a verificação realizada em 16 de setembro de 2026, não há evidência pública confirmada de exploração ativa da CVE-2026-91843. Em comunicação publicada na comunidade oficial CheckMates, a própria Check Point afirmou não haver indicação de que a vulnerabilidade tenha sido explorada em ambiente real. Também não foi localizado, nesta verificação, um registro da CVE no catálogo Known Exploited Vulnerabilities da CISA nem um exploit público confirmado.
Essa ausência não deve ser interpretada como evidência de segurança. A vulnerabilidade possui vetor remoto, dispensa autenticação e pode entregar privilégios máximos no sistema. Portanto, a janela entre divulgação e eventual desenvolvimento de técnicas de exploração merece atenção especial das equipes de defesa.
Sem evidência pública confirmada de exploração ativa. A correção oficial já está disponível e deve ser priorizada.
Como a cadeia de risco se forma
CVE-2026-91843 — visão geral da ameaça
| 1. Acesso remoto Atacante alcança pela rede o serviço vulnerável, sem autenticação. | 2. Stack overflow Uma requisição especialmente construída atinge o processo de login. | 3. RCE como root A falha pode resultar em execução arbitrária de código com privilégio máximo. | 4. Resposta Aplicar LivePatch, revisar versões e restringir Trusted Clients. |
Quais versões estão afetadas
Os registros públicos associados à CVE indicam impacto sobre o Quantum Security Management, incluindo R82.10 com Jumbo Hotfix Take 44 ou inferior, R82 com Take 126 ou inferior, R81.20 com Take 166 ou inferior e R81.10 com Take 190 ou inferior. Versões R81, R80.40, R80.30, R80.20, R80.10 e R80 já em fim de suporte também aparecem como afetadas.
A Check Point informou ainda que o ambiente Smart-1 Cloud não é afetado porque a correção já foi implementada no serviço.
Orientação oficial da Check Point
A orientação do fabricante é direta: aplicar o LivePatch descrito no artigo de suporte sk1000155. Segundo a Check Point, clientes que mantêm atualizações automáticas habilitadas já estão protegidos. Como mitigação adicional, o fabricante recomenda seguir as práticas de hardening para Management e Gateway e limitar o acesso de Trusted Clients a endereços IP internos específicos e conhecidos.
Na prática, as organizações devem confirmar o nível de versão e Jumbo Hotfix de cada servidor, validar se o LivePatch foi efetivamente aplicado e revisar a exposição das interfaces de gerenciamento. Ambientes em versões sem suporte exigem atenção adicional, porque a permanência em software legado amplia o risco operacional e reduz as opções de correção sustentável.
O risco para o negócio
Servidores de gerenciamento de segurança concentram funções privilegiadas e confiança operacional. Uma execução remota como root nesse componente não representa apenas o comprometimento de um servidor: pode permitir interferência na administração dos controles que protegem outros sistemas, reduzir a visibilidade de eventos e comprometer a confiabilidade da resposta a incidentes.
Por isso, a priorização deve considerar não apenas o CVSS, mas a função do ativo. Organizações que operam Check Point Security Management ou Log Servers afetados devem tratar a correção como mudança emergencial, especialmente quando há caminhos de rede que permitam acesso não confiável ao serviço vulnerável.
Notícias Relacionadas
▸ Appliances de segurança sob ataque: rootkit em F5 BIG-IP e falhas no Cisco FMC elevam o alerta
▸ CVE-2026-89049 no AWS SSM Agent: falha de SSRF pode expor credenciais IAM
Conclusão
A CVE-2026-91843 reúne características que justificam ação imediata: exploração remota, ausência de autenticação e possibilidade de execução de código como root em componentes centrais de gerenciamento. Até o momento da apuração não há confirmação de exploração ativa, mas a correção já está disponível e a orientação oficial é aplicá-la sem demora. A validação do LivePatch, a restrição dos Trusted Clients e a revisão das versões instaladas reduzem a exposição enquanto as equipes acompanham novas evidências de exploração.
Referências
Check Point CheckMates — Important Notification: Critical Security Update (CVE-2026-91843)
Check Point Support — sk1000155
Cyber Security News — Check Point Root Access Flaw
Be the first to comment