

Backdoor com versões para Windows e Linux voltou a ser observada em operações reais. Evidências recentes confirmam atividade, mas não autorizam atribuição automática a um único grupo ou patrocinador.
O que foi confirmado
A Noodle RAT não é uma descoberta de 2026. A família foi organizada e descrita publicamente pela Trend Micro em 2024, a partir de uma apresentação de Hiroaki Hara na Botconf. A pesquisa reuniu amostras antes classificadas como variantes de Gh0st RAT, Rekoobe ou outros backdoors e demonstrou que os implantes para Windows e Linux compartilham elementos suficientes para serem tratados como uma mesma família.
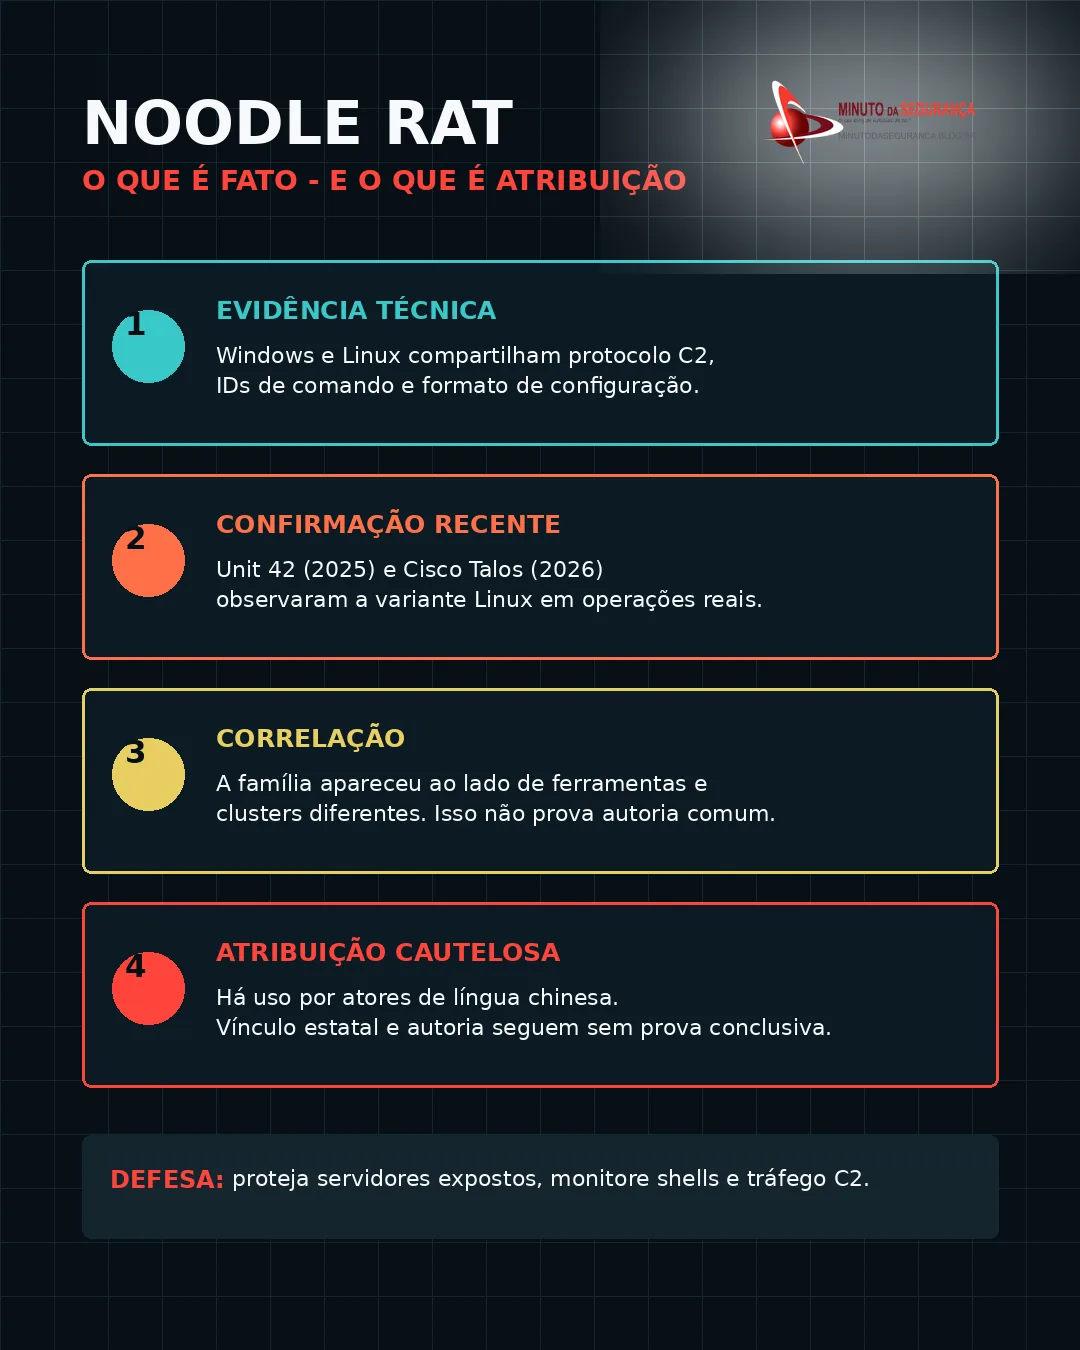
O ponto novo é a continuidade operacional. A Unit 42 registrou a implantação da Noodle RAT após exploração da falha React2Shell no fim de 2025. Em agosto de 2026, a Cisco Talos identificou a variante ELF Type 0x03A2 como backdoor final em servidores Linux comprometidos pelo cluster UAT-10147. São observações independentes que sustentam que a ameaça segue ativa, embora não indiquem que todos os casos pertençam ao mesmo operador.
Uma família, duas implementações
No Windows, a Win.NOODLERAT é uma backdoor modular em formato de shellcode, executada por loaders próprios. A pesquisa original documentou o MULTIDROP e o MICROLOAD; este último foi observado carregado por um aplicativo legítimo da Microsoft, recuperando um payload cifrado no Registro e injetando o shellcode em svchost.exe. Entre as funções estão transferência de arquivos, execução de módulos em memória e proxy TCP.
A Linux.NOODLERAT é um executável ELF com desenho diferente. Ela oferece shell reverso, upload e download de arquivos, execução agendada e tunelamento SOCKS. Em casos analisados pela Trend Micro, o binário copiava a si próprio para /tmp/CCCCCCCC, alterava o nome do processo por meio de argv e carregava a configuração de comando e controle cifrada com RC4.
As duas implementações não são cópias diretas. O elo técnico está no protocolo de comando e controle, em partes do esquema de cifragem, em IDs de comandos e no formato de configuração. Já as semelhanças com Gh0st RAT e Rekoobe são parciais: plugins e trechos de código foram reaproveitados, mas o conjunto analisado não sustenta tratar a Noodle RAT apenas como uma variante dessas famílias.
A evolução observada nas campanhas
A pesquisa de 2024 encontrou painéis e builders compilados desde 2016, além de notas de versão em chinês simplificado. O material sugere manutenção continuada e uma relação entre desenvolvedor e cliente. Isso apoia a hipótese de que a ferramenta tenha sido compartilhada ou comercializada entre operadores, mas não identifica quem a criou nem comprova um mercado específico.
Nas observações mais recentes, a variante Linux aparece depois da exploração de aplicações expostas. Na campanha acompanhada pela Talos, o acesso inicial era obtido por execução remota de código em servidores vulneráveis; web shells, exploits locais de elevação de privilégio e outros implantes preparavam o ambiente antes da Noodle RAT. A ferramenta funcionava como mecanismo de acesso persistente, não como vetor inicial.
Na atividade ligada ao React2Shell, a Unit 42 publicou um hash SHA-256 associado à Noodle RAT e infraestrutura de download e C2. O registro oferece confirmação operacional e indicadores recentes, embora a investigação reúna outros clusters e famílias de malware no mesmo panorama.
Evidência, correlação e atribuição
A evidência técnica mais forte é a continuidade do protocolo e dos comandos entre amostras para Windows e Linux, somada à existência de componentes de servidor compatíveis. A confirmação independente vem das implantações observadas pela Unit 42 e pela Cisco Talos em períodos e cadeias de ataque diferentes.
A associação com Iron Tiger, Calypso APT, Rocke, Cloud Snooper e UAT-10147 é uma correlação baseada no uso da ferramenta em campanhas atribuídas ou rastreadas por diferentes fornecedores. Ferramentas compartilhadas, vendidas ou reaproveitadas não funcionam como impressão digital exclusiva. Por isso, uma amostra de Noodle RAT não basta para concluir autoria, objetivo de espionagem ou patrocínio estatal.
As pesquisas disponíveis relacionam o uso da família a diferentes grupos de língua chinesa, em operações de espionagem e cibercrime. A hipótese de um ecossistema de desenvolvimento e distribuição é consistente com os builders e as notas de versão encontradas, mas a identidade dos desenvolvedores e a relação entre os operadores permanecem sem confirmação pública conclusiva.
Indicadores úteis, com contexto
Entre os artefatos históricos de host estão /usr/include/sdfwex.h e /tmp/.llock, além da cópia temporária /tmp/CCCCCCCC. Para a cadeia Windows, a pesquisa registrou a chave HKCR\Microsoft.System.UpdateColl\UpdateAgent associada ao payload cifrado do MICROLOAD. Esses sinais devem ser correlacionados com processo, rede e cronologia; isoladamente, nomes de arquivo e caminhos podem ser alterados ou produzir falsos positivos.
Na atividade React2Shell, a Unit 42 relacionou à Noodle RAT o SHA-256 33641bfbbdd5a9cd2320c61f65fe446a2226d8a48e3bd3c29e8f916f0592575f, o endereço 192.238.202[.]17, o domínio vip[.]kof97[.]lol e a URL hxxp://146.88.129[.]138:5511/443nb64. Os indicadores estão defangados e devem ser usados em conjunto com a janela temporal e a fonte original.
O repositório da Talos oferece IoCs da campanha UAT-10147 como um todo. Como a lista pública não rotula cada hash por família, ela não deve ser convertida em uma relação exclusiva de Noodle RAT sem validação adicional.
Como reduzir o risco
Para organizações com servidores Windows e Linux expostos à internet, a prioridade é encurtar o caminho entre descoberta, correção e verificação de vulnerabilidades. Gestão de superfície de ataque, inventário de serviços publicados e remoção de interfaces administrativas desnecessárias reduzem as oportunidades de entrada.
A detecção deve combinar telemetria de endpoint e rede. Vale procurar processos com nomes inconsistentes, binários ELF desconhecidos em diretórios temporários, alterações suspeitas em tarefas agendadas, chaves de Registro usadas por loaders, web shells recém-criados, túneis SOCKS e conexões de saída para destinos incomuns. A análise de comportamento é mais resistente que bloqueios baseados apenas em hash ou IP.
Diante de um indício, a resposta não deve se limitar a excluir o binário. É necessário preservar evidências, identificar o vetor inicial, revisar credenciais e chaves, verificar persistência, procurar movimentação lateral e delimitar todos os hosts alcançados. Como a Noodle RAT costuma aparecer após exploração e web shell, o implante pode ser apenas uma parte de uma intrusão mais ampla.
Conclusão
A Noodle RAT importa menos pela novidade do nome e mais pela durabilidade. A família atravessou anos, plataformas e operadores, reaparecendo em campanhas recentes contra servidores expostos. Essa continuidade reforça a necessidade de proteger workloads Linux com o mesmo rigor aplicado aos endpoints Windows.
As evidências permitem classificar a ameaça e orientar a defesa, mas não simplificar a atribuição. O uso de uma backdoor compartilhada conecta incidentes no nível da ferramenta; para conectar pessoas, grupos ou governos, ainda são necessários contexto operacional, infraestrutura, vitimologia e outras evidências independentes.
Referências
- Noodle RAT: Reviewing the Backdoor Used by Chinese-Speaking Groups
- I’m a Bad Noodle!: An Analysis of Noodle RAT Shared among China-nexus Groups
- UAT-10147 deploys SPECTRE: A cross-platform implant with Linux rootkit and BYOVD capabilities
- UAT-10147: Chinese-speaking adversary integrates agentic AI into post-compromise operations
- Exploitation of Critical Vulnerability in React Server Components
- The Evolution of Linux Binaries in Targeted Cloud Operations
- Calypso APT: new group attacking state institutions
- Cross-Platform Noodle RAT

Be the first to comment