Notícias
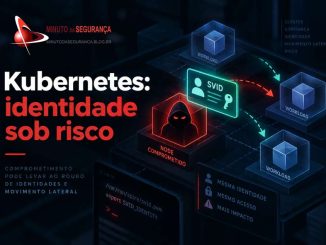
Ataque de identidade no Kubernetes expõe limite de confiança do SPIFFE/SPIRE
Pesquisa da Unit 42 mostra que um invasor com acesso root a um nó Kubernetes pode manipular evidências locais de workload attestation e obter identidades SVID válidas de outros workloads. Não há exploração ativa confirmada, mas o cenário exige hardening dos nós, isolamento e governança de identidades de máquina. […]