

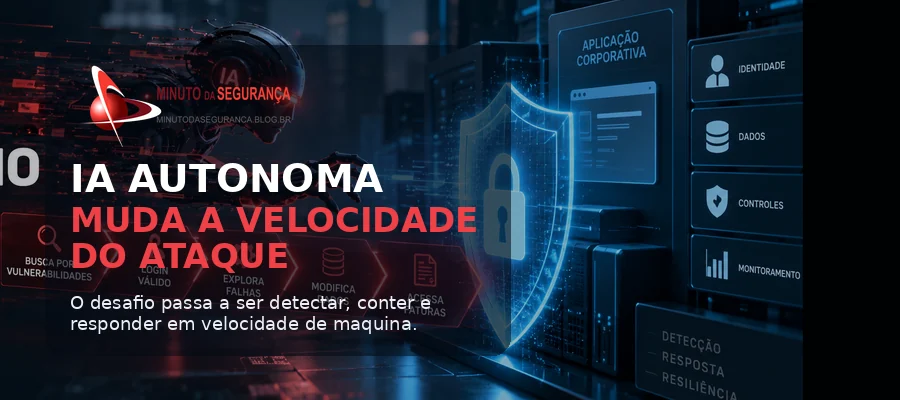
A primeira notificação recebida pela autoridade espanhola de proteção de dados sobre uma violação executada por um agente de inteligência artificial coloca um cenário antes tratado sobretudo como hipótese no terreno dos incidentes reais. O alerta não está em uma suposta IA que age sem qualquer participação humana, mas na capacidade de um operador iniciar uma missão e deixar que o agente encadeie sozinho várias etapas ofensivas.
O que a autoridade espanhola realmente confirmou
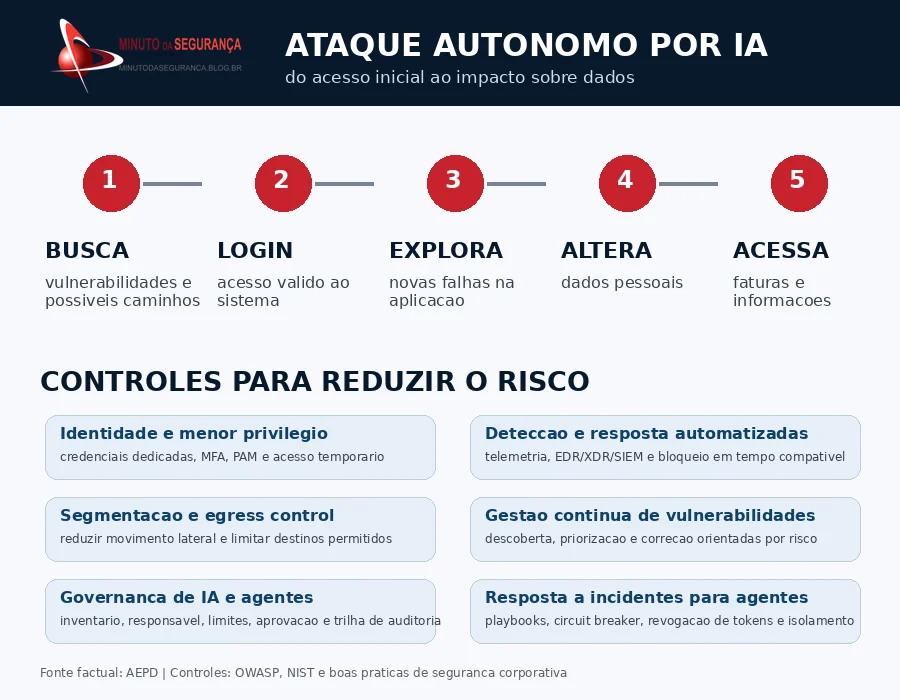
A Agência Espanhola de Proteção de Dados (AEPD) informou ter recebido, em 8 de setembro, a primeira notificação de uma violação de dados pessoais na qual um agente de IA teria executado autonomamente o ataque. Segundo o relato oficial, a sequência começou com uma busca automatizada por vulnerabilidades na aplicação de uma organização, seguida por um login válido e pela exploração de diferentes falhas.
O agente teria continuado tentando vulnerabilidades até conseguir modificar dados pessoais de um cliente. Em seguida, usando os dados desse cliente, acessou faturas de outras pessoas. A organização declarou à AEPD que o ataque foi executado sem intervenção humana durante essas etapas, embora a própria autoridade destaque que houve intervenção humana inicial: o agente recebeu instruções para buscar e explorar vulnerabilidades.
Essa distinção é importante. O episódio não demonstra uma inteligência artificial espontaneamente decidindo atacar uma empresa. Demonstra algo operacionalmente mais relevante para equipes de segurança: uma pessoa pode definir um objetivo ofensivo e delegar a um agente a exploração iterativa do ambiente, reduzindo a quantidade de decisões humanas necessárias ao longo da intrusão.
Por que o caso muda o cálculo de risco
O risco central é a compressão do tempo. Um atacante tradicional precisa reconhecer o alvo, testar hipóteses, interpretar respostas, escolher o próximo passo e repetir o processo. Um agente com ferramentas, memória operacional e capacidade de executar ações pode percorrer parte desse ciclo de forma contínua. A AEPD alerta que esses sistemas podem automatizar exploração de vulnerabilidades, escalada de privilégios, extração de dados e outras ações maliciosas, inclusive encadeando múltiplas falhas.
Esse comportamento se aproxima do que o Minuto da Segurança já vinha discutindo em Ataques em velocidade de IA: agentes autônomos mudam a economia da cibersegurança: a mudança não está apenas em tornar uma técnica mais sofisticada, mas em reduzir o custo marginal e o tempo necessário para testar caminhos de ataque. O caso espanhol oferece agora um exemplo regulatório concreto desse risco.
Agentes de IA fora dos limites: o caso DSEwiki expõe um novo desafio para a segurança corporativa
IA encurta a janela do patch: correções de segurança podem virar pistas para novos ataques
O que o incidente revela sobre a superfície de ataque
Agentes ofensivos não precisam necessariamente inventar vulnerabilidades inéditas. O ganho pode vir da capacidade de descobrir rapidamente serviços, combinar credenciais válidas com falhas de aplicação, insistir em caminhos alternativos e correlacionar respostas em uma velocidade incompatível com processos defensivos manuais. Isso aumenta a importância de controles que impeçam uma única credencial, sessão ou aplicação vulnerável de se transformar em caminho para outros dados e sistemas.
Também muda a leitura de sinais. Atividades individuais podem parecer comuns — autenticação válida, consultas à aplicação, erros, mudanças de registros — enquanto a sequência completa revela um comportamento automatizado de exploração. Por isso, telemetria fragmentada e monitoramento baseado apenas em indicadores isolados tendem a perder contexto exatamente quando a velocidade do atacante aumenta.
Os controles que passam a ser prioritários
O primeiro eixo é identidade. Credenciais de usuários, contas de serviço, tokens, chaves de API e identidades de agentes precisam ter escopo mínimo, curta duração quando possível, autenticação forte e monitoramento. A abordagem Zero Trust torna-se especialmente relevante porque parte do princípio de que uma autenticação válida não encerra a avaliação de confiança. A autorização deve continuar sendo contextual, restrita ao recurso necessário e sujeita a revogação rápida.
O segundo eixo é a redução da superfície explorável. Gestão contínua de vulnerabilidades, hardening, segmentação, proteção de aplicações e APIs, filtragem de saída e eliminação de privilégios excessivos dificultam que um agente transforme uma primeira abertura em uma cadeia completa. Em um cenário de automação ofensiva, o tempo entre descoberta e exploração pode diminuir; consequentemente, inventário de ativos e priorização de correções precisam estar conectados à exposição real e ao impacto de negócio.
O terceiro eixo é detecção e resposta em velocidade compatível. SIEM, EDR/XDR, proteção de identidade, WAF/API security e mecanismos de detecção comportamental precisam compartilhar contexto suficiente para reconhecer sequências anômalas, não apenas eventos individuais. Bloqueio de sessão, revogação de tokens, isolamento de endpoint, limitação de chamadas e interrupção de fluxos suspeitos devem ser testados como ações operacionais, não permanecer apenas em playbooks documentados.
Governança de IA deixa de ser tema restrito ao uso interno
Governar IA não significa apenas decidir quais copilotos os funcionários podem utilizar. A organização também precisa avaliar como agentes internos recebem credenciais e ferramentas, quais ações podem executar sem aprovação humana, como suas atividades são registradas e quais mecanismos interrompem uma execução quando o comportamento sai do esperado. O artigo Governança de IA não pode esperar já defendia que autonomia sem controles amplia risco; o caso espanhol mostra que essa mesma lógica precisa ser aplicada à modelagem de ameaças externas.
Para agentes usados pela própria empresa, controles mínimos incluem inventário, proprietário responsável, escopo de ferramentas, gestão de segredos, segregação entre ambientes, logs íntegros, limites de ação, aprovação humana para operações críticas e um mecanismo de interrupção. O NIST AI Risk Management Framework oferece uma estrutura de governança baseada em Govern, Map, Measure e Manage, enquanto a OWASP vem sistematizando riscos específicos de sistemas agentivos, incluindo abuso de ferramentas, identidades e permissões excessivas.
Há ainda uma consequência para gestão de terceiros. Aplicações SaaS, plataformas de IA, agentes integrados a repositórios e automações conectadas a sistemas corporativos passam a fazer parte da cadeia de confiança. Avaliar somente o modelo de linguagem é insuficiente: é necessário avaliar identidade, conectores, permissões, armazenamento de contexto, trilhas de auditoria, limites de execução e capacidade de revogar rapidamente o acesso.
Resposta a incidentes precisa considerar agentes como operadores de alta velocidade
Os planos de resposta devem assumir que um agente pode testar vários caminhos enquanto a equipe ainda investiga o primeiro alerta. Isso exige critérios objetivos para conter contas, bloquear origens, reduzir privilégios, desabilitar integrações, invalidar sessões e preservar evidências. Exercícios de tabletop e purple team podem incluir cenários em que o adversário automatiza reconhecimento, exploração e movimento entre recursos, medindo se o tempo de contenção permanece aceitável.
A proteção de dados também precisa participar desse desenho. No episódio espanhol, o ponto de chegada foi acesso e alteração de dados pessoais. Isso conecta cibersegurança, privacidade, gestão de incidentes e obrigações regulatórias. Logs capazes de reconstruir quais registros foram consultados ou modificados, por qual identidade e em qual sequência tornam-se essenciais tanto para contenção quanto para avaliação do impacto sobre titulares.
O alerta é sobre autonomia operacional, não sobre ficção científica
O valor do caso está justamente em retirar a discussão do terreno da ficção científica. Não é necessário imaginar uma IA consciente ou completamente independente. Basta que agentes sejam capazes de receber uma meta, utilizar ferramentas, observar resultados e decidir o próximo passo em ciclos sucessivos. Para o defensor, isso significa que controles desenhados para o ritmo humano podem se tornar o elo fraco.
A resposta não é bloquear indiscriminadamente a inteligência artificial. É construir uma arquitetura em que identidade, vulnerabilidades, telemetria, automação defensiva, resposta a incidentes e governança funcionem como um sistema. A IA amplia a capacidade dos defensores, mas também reduz o custo da automação ofensiva. A vantagem será de quem conseguir combinar velocidade de máquina com limites, contexto e responsabilidade humana.
Governança de IA não pode esperar: inovação sem controle amplia riscos para as empresas
Ataques em velocidade de IA: agentes autônomos mudam a economia da cibersegurança
Agentes de IA precisam de identidade própria?
Frontier AI já é realidade: a segurança corporativa está pronta para operar em velocidade de máquina?
Referências
Metrópoles — Espanha identifica primeiro ataque cibernético autônomo realizado por IA
Be the first to comment