

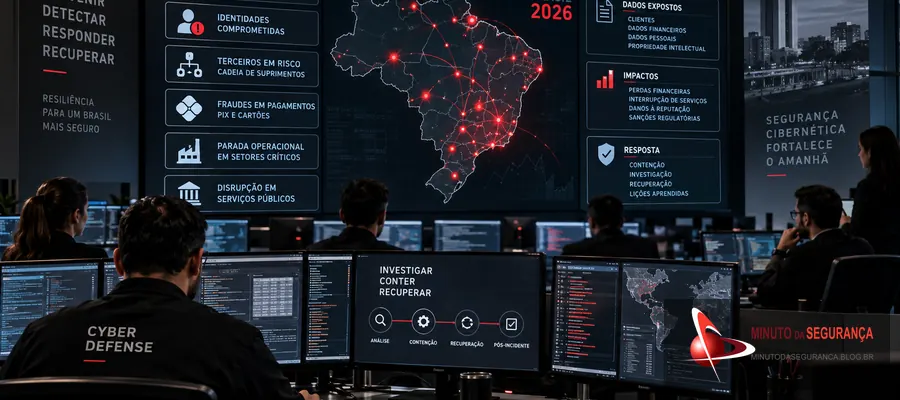
Levantamento atualizado até 22 de setembro de 2026 reúne incidentes confirmados, investigações oficiais e reivindicações que exigem cautela. O panorama mostra que o impacto vai muito além do ransomware: envolve fraude financeira, terceiros, identidades, serviços públicos, dados, paralisação operacional e reputação.
Os casos de 2026 expõem três padrões: identidade, dependências e capacidade de contenção
Os casos registrados no Brasil em 2026 têm origens e níveis de evidência diferentes, mas alguns padrões se repetem: credenciais e identidades aparecem em fraudes e consultas indevidas; fornecedores e plataformas compartilhadas ampliam o alcance de incidentes; e a diferença entre tentativa e perda efetiva frequentemente está na velocidade de detecção e contenção. O impacto chega ao caixa e à operação porque esses controles sustentam processos de pagamento, produção e serviços públicos.
Este levantamento considera fatos tornados públicos até 22 de setembro de 2026. A metodologia separa três níveis de evidência: incidente confirmado, quando há reconhecimento da organização ou fonte oficial; incidente investigado, quando autoridades documentam a ocorrência; e reivindicação criminosa, quando a informação depende principalmente de publicação de grupo de ransomware ou extorsão. A distinção é necessária porque aparecer em um leak site não comprova, por si só, que houve invasão, criptografia ou vazamento.
Os casos que ajudam a explicar o ano
| Caso | Impacto divulgado | Leitura de risco |
|---|---|---|
| Banco do Nordeste — janeiro | Incidente na infraestrutura de transações Pix levou à suspensão temporária do serviço. O comunicado inicial informou ausência de vazamento de dados ou prejuízo às contas dos clientes. No resultado do 1º trimestre, R$ 146,6 milhões foram associados ao evento como item não recorrente; registros posteriores também mencionaram recuperação acumulada de valores. | Mostra como a indisponibilidade preventiva de um meio crítico pode ser necessária para conter um incidente e preservar integridade. |
| Cedro Têxtil — junho | Incidente de segurança afetou ambientes tecnológicos e sistemas corporativos, com impacto operacional. A empresa comunicou recuperação e restabelecimento em 24 de junho e, no dia seguinte, informou comprometimento de alguns terminais de colaboradores. | Exemplo claro de risco cibernético transformado em risco de produção e continuidade. |
| 15 municípios de Minas Gerais — até julho | Cerca de R$ 17 milhões foram desviados de contas municipais em ataques criminosos; grande parte dos recursos estava vinculada a fundos de saúde. A resposta envolveu TCE-MG, AMM, Caixa e Justiça Federal para recuperação dos valores. | Fraude digital contra contas públicas afeta simultaneamente finanças, serviços essenciais e prestação de contas. |
| Capep-Saúde de Santos — julho | R$ 3,2 milhões foram desviados. A autarquia informou recuperação integral dos recursos em agosto, sem prejuízo final aos beneficiários ou à continuidade dos serviços. | Mostra que resposta coordenada, rastreamento financeiro e atuação jurídica podem reduzir o impacto residual. |
| Itaguaí Construções Navais — agosto | A ICN confirmou ataque de ransomware ao ambiente corporativo de TI. A empresa declarou que os dados estavam preservados e não confirmou comprometimento relacionado à Defesa Nacional. Alegações posteriores atribuídas ao LockBit não foram confirmadas. | Ambientes estratégicos exigem separação rigorosa entre TI corporativa, sistemas industriais e informações classificadas. |
| Operação Pane Seca — agosto | A Polícia Federal investigou grupo acusado de invasões a sistemas de instituições financeiras, com prejuízo estimado em aproximadamente R$ 227 milhões. A Justiça determinou bloqueio de cerca de R$ 226,2 milhões em bens e valores. | Identidades, privilégios, segregação de funções e monitoramento transacional tornam-se controles centrais quando o objetivo é movimentar dinheiro. |
| TAG/Stone — agosto | Tentativa de fraude buscou alterar a titularidade de recebíveis avaliados em cerca de R$ 350 milhões. A operação foi detectada por comportamento atípico, os acessos foram bloqueados e os registros cancelados. A TAG informou ausência de prejuízo financeiro, liquidação indevida ou vazamento de dados. | É um caso importante porque evidencia controles funcionando: detecção comportamental, cooperação entre instituições e contenção rápida evitaram materialização da perda. |
| BRBJUS/BRB — setembro | Em 22 de setembro, o TJ-BA comunicou incidente no ambiente do BRBJUS, sob responsabilidade do BRB. O tribunal informou que seus próprios sistemas permaneceram íntegros. O BRB iniciou restabelecimento gradual e declarou que não haveria prejuízo financeiro aos tribunais ou beneficiários. | O caso reforça risco de dependência de prestadores e a importância de delimitar tecnicamente onde ocorreu o incidente. |
Além desses episódios, agosto trouxe 23 reivindicações de ransomware associadas a organizações brasileiras em serviços de monitoramento de leak sites. O número é útil como indicador de atividade criminosa, mas não equivale a 23 incidentes confirmados: reivindicações podem conter exageros, duplicações ou alegações não verificadas.
Pix e credenciais mostram como o acesso legítimo pode ser usado de forma indevida
O setor financeiro e o ecossistema Pix registraram outros episódios relevantes. Em março, o Banco Central informou que dados cadastrais vinculados a 28.203 chaves Pix sob responsabilidade da Pefisa haviam sido expostos em razão de falhas pontuais em sistemas da instituição; o período do incidente se estendeu de 30 de agosto de 2025 a 27 de fevereiro de 2026, sem exposição de senhas, saldos ou movimentações.
Também em março, o Ministério Público do Estado de Goiás comunicou tentativa de acesso indevido a informações cadastrais vinculadas a 51 CPFs no sistema de consulta de chaves Pix. O órgão informou identificação imediata, bloqueio do sistema e comunicação ao Banco Central, CyberGaeco e ANPD.
Em 22 de março, o BTG Pactual suspendeu preventivamente o Pix após detectar atividades atípicas associadas a um ataque hacker. A Agência Brasil informou desvio de cerca de R$ 100 milhões; o banco afirmou que contas de clientes e dados pessoais não foram acessados, enquanto o Banco Central declarou que os sistemas centrais do Pix não foram comprometidos. O serviço começou a ser restabelecido no dia seguinte.
Em abril, a Credifit tratou ocorrência envolvendo consultas indevidas a 46 chaves Pix. Segundo a própria instituição, credenciais legítimas obtidas fora de seu ambiente foram usadas de forma indevida, sem movimentação financeira ou exposição de senhas e saldos. O evento foi contido poucos minutos após a identificação.
A Polícia Civil do Maranhão confirmou ainda consultas indevidas a dados cadastrais de 828 chaves Pix em sistema institucional. As verificações preliminares apontaram uso irregular de credenciais de acesso; foram acessados dados como nome, CPF, instituição bancária e data de criação da chave, mas não senhas, saldos, extratos ou movimentações.
Esses casos reforçam dois padrões diferentes. Em alguns episódios, a falha estava associada a sistemas ou controles institucionais; em outros, o elemento central foi o uso indevido de credenciais. Em ambos, dados cadastrais aparentemente limitados podem ampliar risco de engenharia social, fraude direcionada e construção de golpes mais convincentes.
As perdas financeiras são apenas uma parte do custo
Os valores públicos já demonstram a escala possível do impacto. Somente os casos investigados pela Operação Pane Seca foram associados a aproximadamente R$ 227 milhões. Os municípios mineiros tiveram cerca de R$ 17 milhões desviados e a Capep-Saúde precisou recuperar R$ 3,2 milhões. A tentativa contra a TAG tinha potencial de aproximadamente R$ 350 milhões, mas foi interrompida antes da liquidação.
Entretanto, somar esses números como se representassem uma “conta nacional do cibercrime” seria tecnicamente errado. Alguns valores foram recuperados, outros representam tentativa frustrada e outros correspondem a estimativas de investigação. O custo empresarial real inclui ainda horas de indisponibilidade, paralisação produtiva, resposta técnica e jurídica, perícia, comunicação, reforço emergencial de controles, perda de receita, atraso de projetos e impacto reputacional.
O Minuto da Segurança já tratou desse ponto em O resgate não é o custo do ransomware: a extorsão ou o dinheiro desviado podem ser apenas a parcela mais visível de uma perda muito maior.
Quais controles falharam — e o que não pode ser afirmado sem evidência
Uma análise responsável precisa evitar o erro de atribuir automaticamente a cada incidente uma falha específica. Na maior parte dos casos, as organizações não tornam pública a cadeia completa de ataque, a credencial utilizada, a vulnerabilidade explorada ou a configuração que permitiu o avanço. Por isso, o correto é separar falhas comprovadas de controles que deveriam ter sido capazes de prevenir, detectar ou limitar o impacto.
Os casos financeiros colocam em evidência controles de identidade e transação: autenticação forte, MFA resistente a phishing, gestão de acessos privilegiados, segregação de funções, dupla autorização para operações sensíveis, limites adaptativos e detecção de comportamento anômalo. O caso da TAG mostra justamente o valor dessa última camada: uma alteração atípica foi percebida e bloqueada antes de gerar liquidação indevida.
Incidentes que atravessam fornecedores ou plataformas externas exigem gestão de risco de terceiros, inventário de integrações, autenticação entre sistemas, menor privilégio, segregação de ambientes e monitoramento da cadeia tecnológica. O próprio Blog já abordou essa dependência em Ataques ao PIX expõem fragilidade nas cadeias tecnológicas.
Nos casos de ransomware e indisponibilidade, a capacidade de limitar movimento lateral e recuperar serviços é tão importante quanto impedir o acesso inicial. Segmentação, EDR/XDR, hardening, gestão de vulnerabilidades, proteção de identidades, backups isolados e imutáveis, testes de restauração e planos de continuidade precisam funcionar como um conjunto. Backups, em particular, só representam resiliência quando a restauração é testada e cabe dentro dos objetivos de recuperação do negócio.
O impacto operacional aparece quando TI e negócio deixam de ser separáveis
A Cedro Têxtil é um exemplo objetivo dessa convergência. Quando sistemas corporativos e terminais são comprometidos, produção, logística, vendas, faturamento, planejamento e comunicação podem ser afetados mesmo que máquinas industriais não sejam diretamente atacadas. O incidente passa a ser operacional porque processos físicos dependem de sistemas digitais para funcionar.
No setor público, a consequência pode ser ainda mais sensível. Os aproximadamente R$ 17 milhões desviados de municípios mineiros atingiram recursos que, em grande parte, estavam destinados à saúde. O problema deixa de ser somente financeiro: cria risco de indisponibilidade de serviços essenciais, atraso de pagamentos, dificuldade de prestação de contas e perda de confiança do cidadão.
Mercado, reputação e regulação ampliam a consequência
Empresas listadas, instituições financeiras, organizações de saúde e controladores de dados pessoais operam sob obrigações que tornam a gestão de incidentes também um tema jurídico, regulatório e de governança. Dependendo da materialidade, um evento pode exigir comunicação ao mercado, Banco Central, ANPD, clientes, parceiros, seguradoras e outras autoridades.
Em empresas abertas, a necessidade de publicar fatos relevantes — como ocorreu com a Cedro — transforma o incidente em informação de interesse de investidores. Em setores regulados, indisponibilidade e fraude podem provocar questionamentos sobre controles internos, gestão de terceiros e continuidade. Quando há dados pessoais envolvidos, a análise precisa considerar a LGPD e os critérios de comunicação de incidente à ANPD e aos titulares.
O impacto reputacional também não depende exclusivamente de um vazamento confirmado. A percepção de fragilidade, a demora na resposta ou mensagens contraditórias podem aumentar a perda de confiança. Por isso, comunicação de crise deve fazer parte do plano de resposta desde o início, e não ser improvisada depois que o incidente chega à imprensa.
Notícias Relacionadas
Ransomware em 2026: 79% dos ataques começam com identidades comprometidas
Ransomware mira backups em 96% dos ataques
Incidentes cibernéticos podem derrubar preço das ações
O que poderia ter evitado ou reduzido os impactos
Os incidentes de 2026 reforçam que prevenção não é um produto isolado. A arquitetura precisa tornar caro para o atacante avançar e rápido para a defesa perceber quando algo foge do comportamento esperado. Isso começa pela identidade: MFA resistente a phishing, revisão de privilégios, PAM, remoção de contas órfãs, autenticação entre máquinas e políticas de acesso contextual.
Depois vem a limitação de impacto: segmentação e microsegmentação, restrições de tráfego leste-oeste, administração segregada, hardening e menor privilégio. Uma credencial comprometida não deveria permitir atravessar livremente sistemas, ambientes administrativos, produção, backup e integrações críticas.
A terceira camada é detecção e resposta. Logs centralizados, SIEM, EDR/XDR, monitoramento de identidade, detecção de fraude e casos de uso construídos a partir de comportamento precisam ser testados. O caso da TAG demonstra por que essa capacidade é decisiva: o sistema financeiro detectou alterações atípicas antes da materialização de uma fraude de centenas de milhões de reais.
Finalmente, resiliência exige recuperação comprovada. Backups imutáveis e isolados, testes de restauração, planos de continuidade, exercícios de mesa, simulações técnicas e definição clara de responsabilidades reduzem tempo de indisponibilidade e melhoram a qualidade da decisão durante a crise. O NIST Cybersecurity Framework 2.0 organiza essa lógica nas funções Govern, Identify, Protect, Detect, Respond e Recover.
Checklist executivo para organizações brasileiras
Uma empresa que queira usar os incidentes de 2026 como aprendizado deveria verificar, no mínimo, se conhece seus ativos e dependências críticas; se todas as identidades privilegiadas estão protegidas e revisadas; se integrações com terceiros possuem autenticação, escopo e monitoramento adequados; se transações sensíveis exigem controles adicionais; se existe segmentação suficiente para limitar movimento lateral; se vulnerabilidades críticas são corrigidas por risco e exposição; se os backups estão isolados e testados; se o SOC consegue detectar abuso de identidade e fraude; e se o plano de resposta foi exercitado com Tecnologia, Jurídico, Privacidade, Comunicação, Negócio e alta administração.
Testes de penetração e avaliações de comprometimento ajudam a validar se esses controles resistem a um adversário realista. O objetivo não é apenas encontrar vulnerabilidades, mas verificar se uma combinação de identidade, configuração, processo e confiança entre sistemas pode ser encadeada até produzir impacto de negócio.
Conclusão
Os incidentes brasileiros de 2026 mostram uma mudança importante na gestão de risco cibernético. Ransomware continua relevante, mas não explica sozinho o cenário. Fraudes financeiras, identidades comprometidas, dependências de terceiros, indisponibilidade operacional e ataques contra serviços públicos formam um ambiente em que Tecnologia, negócio e risco estão profundamente conectados.
Nem todo ataque terminou em perda material. Na tentativa contra a TAG, o comportamento atípico foi detectado antes da liquidação; a Capep-Saúde informou recuperação integral dos recursos desviados. Esses episódios colocam a capacidade de contenção no mesmo nível de importância da prevenção: controles de identidade, monitoramento transacional, resposta coordenada e recuperação financeira podem mudar o desfecho mesmo depois do acesso inicial.
Os casos analisados também mostram por que resposta a incidentes não pode começar no dia da crise. Arquitetura, identidade, monitoramento, continuidade e gestão de terceiros precisam estar testados antes; durante o incidente, a organização apenas descobre se esses controles realmente funcionam sob pressão.
Referências
Banco do Nordeste — Comunicado ao Mercado sobre incidente de Segurança Cibernética
TCE-MG — Recuperação de recursos de municípios atingidos por golpes cibernéticos
Prefeitura de Santos — Capep-Saúde recupera valor desviado
Cedro Têxtil — Comunicações sobre incidente cibernético
Polícia Federal — Operação Pane Seca
Jornal Atual — ICN confirma ataque cibernético
Folha de S.Paulo — Tentativa de fraude contra a TAG
UOL — Incidente no BRBJUS/BRB
Banco Central — Incidente de dados Pix sob responsabilidade da Pefisa
MPGO — Incidente de segurança em sistema de consulta de chaves Pix
Agência Brasil — BTG Pactual retoma Pix após ataque hacker
Credifit — Esclarecimento sobre incidente envolvendo consultas a chaves Pix
Polícia Civil do Maranhão — Incidente envolvendo consultas a dados cadastrais de chaves Pix
NIST — Cybersecurity Framework 2.0
ANPD — Comunicação de incidente de segurança

Be the first to comment