
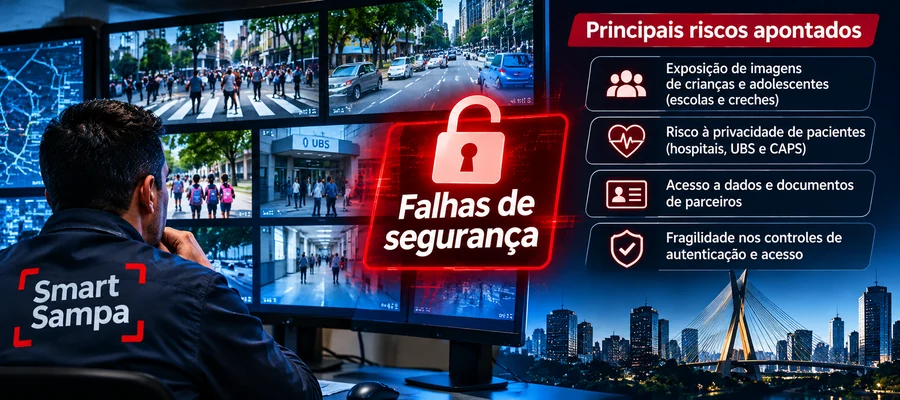
Dois episódios de exposição de sistemas de videomonitoramento em menos de um mês levaram a Coalizão Direitos na Rede (CDR) a pedir ao Ministério Público de São Paulo uma investigação urgente sobre o Smart Sampa. A representação, apresentada nesta quinta-feira, 5 de novembro, solicita apuração de responsabilidades e avaliação da suspensão cautelar do programa municipal. No centro da controvérsia está uma pergunta que ultrapassa a segurança das câmeras: quem consegue acessar imagens de crianças, pacientes, moradores e trabalhadores, e como esses acessos são efetivamente controlados?
A iniciativa ocorre após o UOL revelar, em 3 de novembro, que aproximadamente 17 mil câmeras de empresas parceiras, cujas transmissões eram integradas ao programa por meio da plataforma Monuv, podiam ser visualizadas sem autenticação. Segundo a reportagem, endereços de transmissão e informações de parceiros ficaram acessíveis por pelo menos cinco dias. A Prefeitura de São Paulo contesta a afirmação de que os links estivessem publicamente disponíveis e diz não ter identificado ataque externo. A divergência exige distinguir o que foi demonstrado pela investigação jornalística, a resposta oficial e o que uma perícia independente ainda poderá esclarecer.
O segundo episódio ampliou uma crise que começou com credenciais expostas
Em 20 de outubro, outra apuração do UOL havia identificado credenciais e informações técnicas de acesso ao Smart Sampa expostas na internet por cerca de 11 meses. O episódio envolvia a infraestrutura que reunia mais de 58 mil câmeras, inclusive em equipamentos públicos. A existência de senhas e dados técnicos expostos não prova, isoladamente, que todos esses dispositivos tenham sido acessados por terceiros. Ela indica, porém, que os mecanismos de proteção de identidades, segregação de permissões e controle das informações operacionais precisam ser examinados.
O novo caso apresenta uma superfície diferente. Conforme a reportagem de 3 de novembro, arquivos relacionados a um serviço da plataforma tecnológica revelavam caminhos usados para consultar dados de empresas conveniadas e recuperar endereços completos de transmissões. Esses links podiam ser abertos fora da aplicação, sem o processo normal de autenticação. Em termos de segurança, isso sugere um problema de autorização e proteção dos recursos na integração entre sistemas: ocultar um endereço em uma interface não equivale a controlar quem pode utilizá-lo.
A reportagem informou que os links deixaram de funcionar em 30 de outubro, depois de questionamentos dirigidos à Prefeitura e às empresas. A Agência Brasil também noticiou a exposição das 17 mil câmeras, registrando a contestação da administração municipal. Não há, nas fontes consultadas, demonstração pública suficiente para afirmar que todas as transmissões foram extraídas por criminosos ou que houve acesso continuado depois da correção relatada.
Notícias Relacionadas
Quem responde pela segurança de um sistema integrado?
Em nota reproduzida pelo UOL, a Secretaria Municipal de Segurança Urbana afirmou que a planilha de links mencionada pela reportagem era resultado de uma análise de cibersegurança conduzida pela Prodam e teria sido encaminhada indevidamente à imprensa. A Prefeitura disse que as mais de 20 mil câmeras próprias do Município não constavam do arquivo e sustentou que empresas conveniadas mantêm responsabilidade pela administração e proteção de seus próprios equipamentos. Também informou a contratação de avaliações adicionais de segurança.
A Monuv declarou possuir controles de autenticação e proteção de transmissões e afirmou que a integração com o Smart Sampa segue especificações de acesso definidas pelo programa. Essas posições mostram que a investigação precisa examinar não apenas cada fornecedor isoladamente, mas os contratos de integração, as interfaces de programação, os mecanismos de compartilhamento e a cadeia de responsabilidades. Quando sistemas públicos e privados trocam dados, um erro de autorização em qualquer elo pode expor recursos de outros participantes.
Para a CDR, a repetição dos episódios justifica a inclusão dos novos fatos na apuração já em curso e a avaliação de um inquérito civil. A entidade defende que o Ministério Público examine a atuação da Prefeitura, do Consórcio Smart City SP e das empresas envolvidas, bem como a possibilidade de suspensão do programa até a realização de avaliações técnicas independentes. Subsidiariamente, pede a interrupção do monitoramento em escolas, creches e unidades de saúde enquanto persistirem dúvidas relevantes sobre a proteção das imagens.
A representação também propõe articulação com a ação civil pública movida por organizações de direitos digitais e pela Defensoria Pública paulista, que discute aspectos jurídicos e os impactos do programa sobre direitos fundamentais. A existência dessas medidas judiciais e administrativas não representa, por si só, conclusão de ilegalidade ou comprovação de responsabilidade dos investigados.
O risco à privacidade vai além da divulgação de uma imagem
As consequências potenciais são especialmente sensíveis em escolas, creches, hospitais, Unidades Básicas de Saúde e Centros de Atenção Psicossocial. O acompanhamento de entradas, saídas e horários pode revelar rotinas de crianças, profissionais e pacientes. Mesmo sem acesso a prontuários, imagens associadas ao comparecimento frequente a determinados serviços podem permitir inferências sobre saúde, tratamento ou situação pessoal, com riscos de discriminação e constrangimento.
Em uma plataforma com reconhecimento facial e grande volume de câmeras, a proteção de dados não se resume a impedir que um vídeo seja publicado na internet. É necessário definir finalidades legítimas, perfis de acesso, prazos de retenção, critérios de compartilhamento, rastreabilidade das consultas e procedimentos de resposta a incidentes. A Lei Geral de Proteção de Dados estabelece parâmetros de segurança e princípios relevantes, embora o enquadramento de atividades de segurança pública exija análise jurídica específica, inclusive à luz das exceções e salvaguardas aplicáveis.
Do ponto de vista técnico, a apuração deveria verificar se os links de transmissão exigiam autorização a cada acesso, se possuíam validade limitada e se poderiam ser reutilizados fora da plataforma; como credenciais eram armazenadas e revogadas; se havia autenticação multifator para operadores; quais registros permitem reconstruir consultas; e se fornecedores e parceiros foram submetidos a testes independentes. Essas perguntas não pressupõem uma causa já comprovada. Elas delimitam evidências necessárias para avaliar a extensão da exposição e a efetividade das correções.
Em 3 de novembro, a imprensa informou que a Autoridade Nacional de Proteção de Dados solicitou esclarecimentos à Prefeitura sobre o episódio. A existência de fiscalização não equivale a uma conclusão de violação, mas reforça a importância de documentar o ocorrido, preservar evidências e demonstrar as medidas adotadas. Transparência técnica e prestação de contas são essenciais quando a infraestrutura de vigilância é financiada e operada em nome do interesse público.
O Smart Sampa foi concebido como instrumento de apoio à segurança urbana. A discussão aberta pelos incidentes não precisa ser reduzida a uma escolha entre vigilância e proteção da população. A questão é se um sistema dessa escala consegue demonstrar, com controles verificáveis e supervisão independente, que o tratamento das imagens respeita a segurança, a necessidade e os direitos das pessoas monitoradas.
Veja também
Referências
- Coalizão Direitos na Rede — Representação sobre incidentes do Smart Sampa, 5/11/2026
- UOL — Nova falha permite acesso a 17 mil câmeras conveniadas, 3/11/2026
- Agência Brasil — Monitoramento por câmeras de São Paulo tem novo vazamento, 3/11/2026
- CNN Brasil — Prefeitura e ANPD se manifestam sobre incidente, 3/11/2026
1 Trackback / Pingback