

ANÁLISE EDITORIAL | MINUTO DA SEGURANÇA | 27 DE OUTUBRO DE 2026
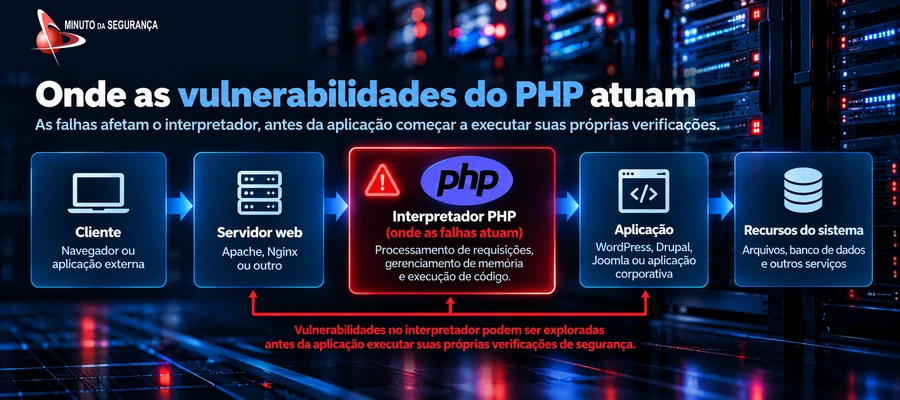
A onda de alertas sobre vulnerabilidades no PHP tem fundamento técnico sério, mas também exige uma leitura mais cuidadosa do que algumas manchetes sugerem. O problema não é simplesmente a existência de novas falhas em uma linguagem amplamente utilizada. O que chama a atenção é a possibilidade de execução remota de código sem autenticação, inclusive em determinadas situações nas quais o ataque ocorre antes de a aplicação começar a executar suas próprias verificações de segurança. Em 21 de outubro, o projeto PHP disponibilizou correções para duas vulnerabilidades críticas, identificadas como CVE-2026-109618 e CVE-2026-109619, ambas com pontuação CVSS 4.0 de 9,2. Os problemas afetam o funcionamento interno do interpretador PHP e não dependem, necessariamente, de uma vulnerabilidade no código de um site ou de um plugin.
Isso muda significativamente a análise de risco para empresas que utilizam WordPress, Drupal, Joomla, aplicações corporativas próprias e plataformas comerciais baseadas em PHP. Entretanto, não significa que todos esses ambientes estejam comprometidos ou que qualquer instalação vulnerável possa ser explorada com a mesma facilidade. A diferença entre um alerta legítimo e uma narrativa alarmista está justamente em separar três situações: a existência de uma vulnerabilidade crítica, a demonstração técnica de que ela pode ser explorada e a comprovação de ataques reais com consequências para empresas. A avaliação inicial é que o risco técnico é crítico e a atualização deve ser tratada como urgente. O que ainda não está demonstrado é a existência de uma onda generalizada de comprometimentos empresariais causada especificamente por essas falhas. Há relatos de exploração ativa e códigos de demonstração disponíveis, mas isso não autoriza transformar automaticamente o risco potencial em números de vítimas ou prejuízos não comprovados.
O que realmente aconteceu nas últimas semanas
A revisão das notas oficiais de setembro e outubro mostra que o problema não se resume às duas falhas críticas de 21 de outubro. A atualização de setembro já havia corrigido vulnerabilidades em controles de acesso do PHP-FPM, validação de certificados TLS, processamento de arquivos e comunicação com bancos de dados. O conjunto exige atenção, mas as vulnerabilidades têm condições de exploração e consequências diferentes.
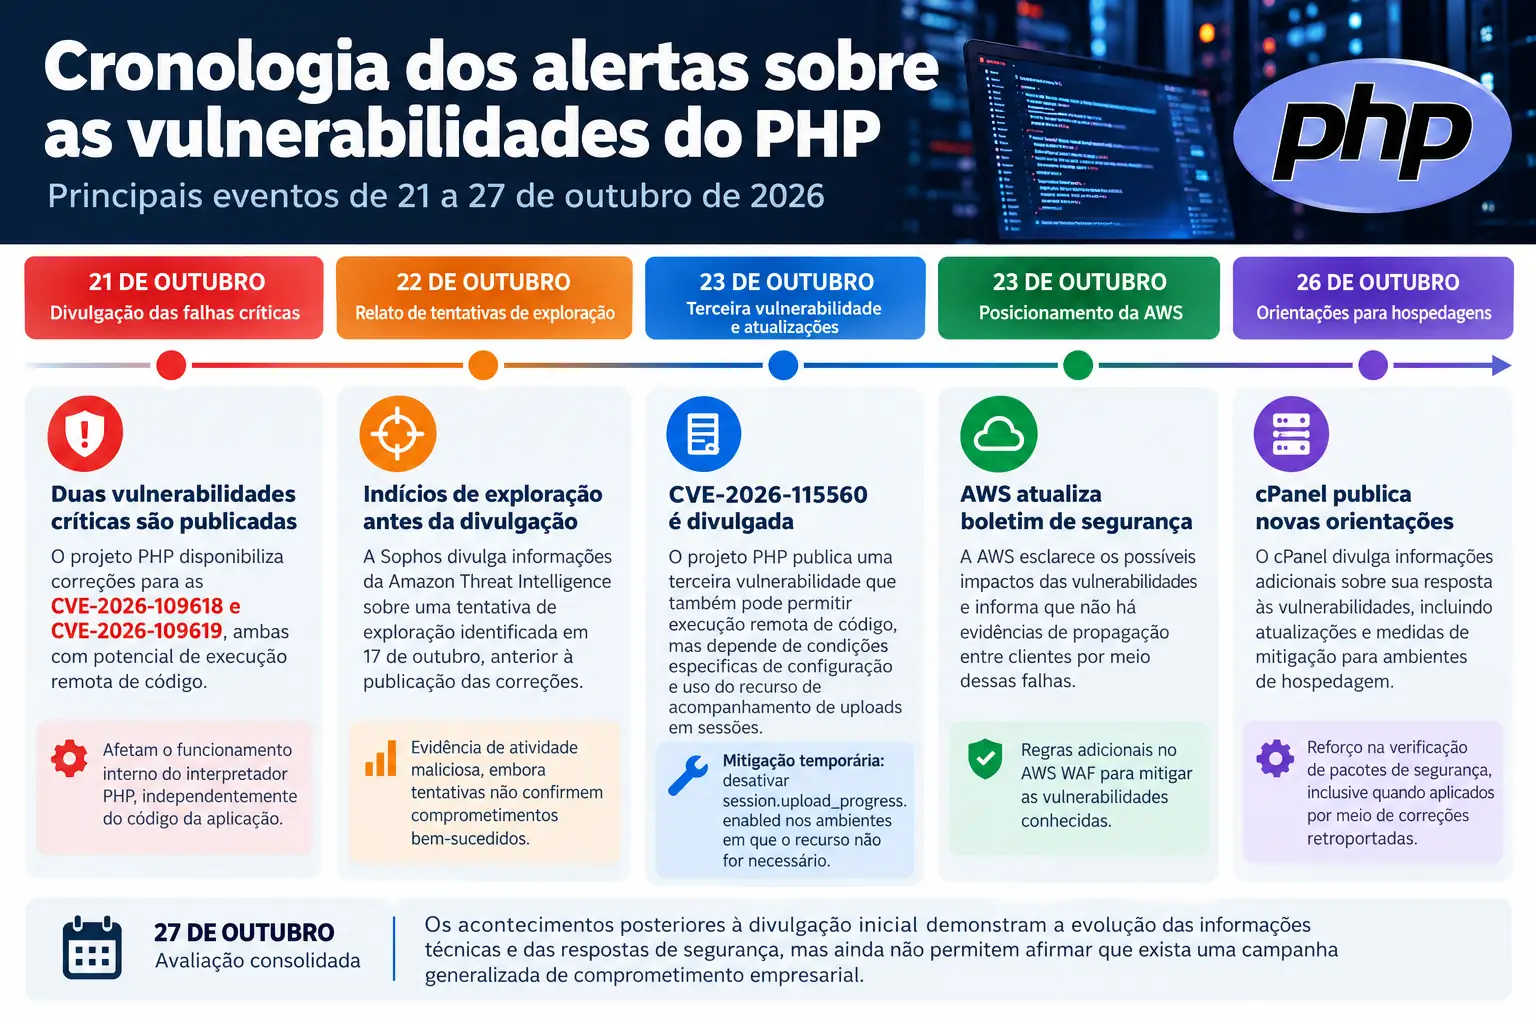
A cronologia também registra uma terceira vulnerabilidade, a CVE-2026-115560, comunicada em 23 de outubro. Ao contrário das duas falhas críticas corrigidas no dia 21, esse possível caminho de execução remota depende de uma configuração incomum: a aplicação precisa alterar o serializador de sessões durante a execução, enquanto o acompanhamento do progresso de uploads permanece habilitado. O projeto PHP orientou, como medida temporária para ambientes sujeitos a essa combinação, definir session.upload_progress.enabled=0 até a próxima correção regular. Essa mitigação não substitui as atualizações emergenciais destinadas às CVE-2026-109618 e CVE-2026-109619.
| Vulnerabilidade | Problema técnico | Avaliação prática |
|---|---|---|
| CVE-2026-109618 | Corrupção de memória durante tratamento de falta de memória | Crítico — execução remota sem autenticação |
| CVE-2026-109619 | Reutilização de estado interno associado a memória liberada | Crítico — execução remota sem autenticação |
| CVE-2026-91768 | Possível contorno da lista de clientes IPv6 autorizados no PHP-FPM | Alto, conforme exposição — especialmente quando o controle de acesso depende dessa lista |
| CVE-2026-91769 | Verificação incorreta do nome do servidor em certificados TLS | Alto, conforme uso — risco em conexões TLS e autenticação do destino |
| CVE-2026-91767 | Estouro de buffer na verificação de certificados com nomes curinga | Potencialmente alto — depende de processamento de certificado especialmente construído |
| CVE-2025-1218 | Leitura indevida de memória no protocolo do MySQLnd | Condicional — depende da interação com respostas do servidor de banco |
| GHSA-j3wh-g957-2m85 | Estouro de inteiro no processamento de arquivos TAR pelo Phar | Condicional — especialmente relevante quando a aplicação processa arquivos não confiáveis |
| GHSA-ch8v-r6jh-4vvr | Codificação incorreta do byte 0xFF em filtro de sanitização | Dependente da aplicação — exige análise do uso do filtro e do contexto de saída |
Isso não torna inúteis os controles de segurança existentes. Eles continuam importantes para reduzir exposição, movimentação lateral e consequências de um comprometimento. O que não podem fazer é corrigir uma falha interna do interpretador.
Há uma distinção importante entre os impactos tecnicamente possíveis e aqueles efetivamente documentados. A AWS confirmou que as falhas podem permitir execução de código, leitura de dados acessíveis ao processo PHP e indisponibilidade do serviço. Também esclareceu que, até sua atualização de 23 de outubro, não havia sido estabelecida propagação entre clientes por meio dessas vulnerabilidades. A própria AWS informou que seus serviços não eram afetados diretamente, embora aplicações PHP de clientes hospedadas nesses serviços pudessem estar vulneráveis.
Isso ajuda a dimensionar o problema. Um invasor que consiga executar código com as permissões de um processo PHP pode ter acesso a credenciais de banco de dados, configurações de aplicações, tokens e informações comerciais. Dependendo das permissões e da arquitetura, o comprometimento pode alcançar outros sistemas. Mas não significa, automaticamente, acesso administrativo irrestrito ao servidor, à infraestrutura em nuvem ou a toda a rede corporativa. O NHS England classificou como altamente provável a exploração futura e relatou demonstrações de exploração envolvendo aplicações que integram PHP, incluindo WordPress, Drupal e Joomla. Já o GovCERT de Hong Kong mencionou relatos de exploração ativa. São indicadores suficientes para justificar uma resposta urgente, mas não equivalem a uma estatística consolidada de incidentes empresariais.
Até esta revisão, não foi possível confirmar uma quantidade confiável de empresas brasileiras comprometidas especificamente pelas duas CVEs, nem um levantamento independente de perdas financeiras decorrentes delas. Isso não significa que não existam vítimas, mas impede tratar estimativas de impacto como ocorrências comprovadas. O cenário exige atenção justamente porque a gravidade técnica é elevada, embora o alcance real dos ataques ainda não esteja suficientemente documentado.
Essa diferença entre possibilidade de exploração e comprometimento confirmado é essencial para interpretar os alertas que circularam nos últimos dias. Algumas afirmações descrevem riscos demonstrados em condições específicas; outras generalizam esses resultados para qualquer instalação PHP, sem considerar a versão utilizada, a arquitetura de execução ou os controles existentes. A comparação a seguir ajuda a separar o que é tecnicamente sustentado daquilo que extrapola as evidências disponíveis.
| Afirmação encontrada em alertas | O que a evidência permite concluir |
|---|---|
| “Qualquer site PHP pode ser invadido” | Exagero. É necessário que a instalação esteja afetada e que existam condições de exploração |
| “Um único pedido HTTP pode comprometer o servidor” | Tecnicamente demonstrado em configurações específicas, especialmente mod_php |
| “WordPress, Drupal e Joomla estão todos comprometidos” | Falso. Utilizar PHP não significa que o site já tenha sofrido invasão |
| “WAF e plugins de segurança resolvem o problema” | Falso. Podem reduzir determinadas exposições, mas não substituem a correção do PHP |
| “Todos os clientes de nuvem estão em risco crítico” | Generalização. Depende do runtime, da versão, do isolamento e dos controles de cada aplicação |
| “É necessário atualizar o PHP imediatamente” | Correto para instalações afetadas. É a medida definitiva recomendada pelo projeto PHP |
A leitura dessas informações conduz a uma orientação prática: a prioridade não deve ser definida pelo volume de manchetes, mas pela combinação entre vulnerabilidade, exposição e criticidade do sistema. Uma aplicação acessível pela Internet, executada com uma versão afetada e com permissões excessivas, exige resposta mais rápida do que um componente isolado e sem caminho conhecido de exploração. Da mesma forma, controles como WAF, autenticação e segmentação podem limitar determinadas consequências, mas não corrigem falhas internas do interpretador.
Para transformar essa avaliação em ação, a equipe responsável precisa começar pelo inventário dos ambientes que realmente executam PHP. A versão informada pelo comando php -v no terminal pode ser diferente daquela utilizada pelo Apache, pelo PHP-FPM ou por containers que atendem as aplicações web. É necessário verificar o runtime em produção, os pacotes fornecidos pela distribuição e a situação das correções aplicadas. Como referência para as versões oficiais do projeto PHP, a tabela seguinte reúne as linhas e as versões mínimas corrigidas indicadas nos alertas analisados.
| Linha PHP | Versão mínima corrigida |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 e anteriores | Sem correção oficial upstream; verificar backports do fornecedor ou migrar |
Essa relação deve ser interpretada em conjunto com os boletins de cada fornecedor. Distribuições Linux e plataformas de hospedagem podem incorporar correções de segurança por meio de backports, sem alterar o número principal da versão instalada. Por isso, uma comparação automática de versões, isoladamente, pode produzir conclusões equivocadas tanto sobre a existência quanto sobre a ausência de proteção.
As aplicações expostas à Internet devem receber prioridade, sobretudo quando processam arquivos enviados por usuários, formulários públicos e requisições não autenticadas. Ambientes que utilizam mod_php merecem atenção especial pela demonstração de exploração antes da execução do código da aplicação. Em seguida, é necessário verificar o histórico de atualização, confirmar se todos os processos foram reiniciados e avaliar os registros de segurança em busca de comportamentos anormais. Quando houver indícios de comprometimento, a atualização deverá ser acompanhada de investigação, revisão de credenciais e análise de possíveis alterações no ambiente. Distribuições Linux podem disponibilizar correções retroportadas sem alterar o número principal da versão PHP. Portanto, a avaliação não deve se limitar à comparação literal de números; é preciso consultar o boletim de segurança e a versão do pacote mantido pelo fornecedor.
As medidas temporárias recomendadas pelo CERT-EU, como limitar o tamanho e a complexidade das requisições, desabilitar determinadas funcionalidades de acompanhamento de uploads e reiniciar processos PHP, podem reduzir caminhos conhecidos de exploração. Entretanto, não são equivalentes à aplicação do patch.
Conclusão
A análise não se encerra nas falhas de outubro. Os boletins de setembro também revelam vulnerabilidades menos comentadas, mas relevantes em cenários empresariais específicos. Entre elas estão a CVE-2026-91766, relacionada ao vazamento de credenciais em redirecionamentos HTTP, a CVE-2026-91765, envolvendo recursão sem limite no processamento SOAP, e a CVE-2025-14181, associada a estouro de buffer no processamento HTTP da extensão SOAP. Também foram corrigidas a CVE-2026-93682, a CVE-2026-92842 e a CVE-2026-6103, relacionadas, respectivamente, a leituras indevidas de memória em fluxos HTTP, filtros de dados e processamento de arquivos TAR.
Essas falhas não devem ser colocadas automaticamente no mesmo nível das duas vulnerabilidades críticas de outubro. Entretanto, podem ser importantes para empresas que utilizam integrações legadas, serviços SOAP, importação de arquivos ou comunicação com sistemas externos. É justamente nesse ponto que uma gestão de vulnerabilidades baseada apenas em pontuações CVSS costuma falhar. Uma vulnerabilidade considerada menos grave pode representar um risco significativo quando afeta um processo crítico, enquanto outra de pontuação elevada pode ter sua exploração limitada pela arquitetura e pelos controles existentes.
Diante desse conjunto de evidências, o episódio de outubro não deve ser tratado como mais uma campanha de alarmismo sobre vulnerabilidades. As duas falhas críticas foram reconhecidas oficialmente, existem demonstrações de exploração e os mecanismos envolvidos são suficientemente graves para justificar correção prioritária. O exagero aparece quando o alerta técnico é transformado em afirmações de comprometimento generalizado, perdas financeiras inevitáveis ou necessidade de interromper indiscriminadamente todos os sistemas que utilizam PHP. Para as empresas, a resposta adequada é identificar as instalações afetadas, atualizar os interpretadores, verificar os controles de exposição e investigar indícios de exploração. Para aquelas que ainda mantêm versões sem suporte, o episódio reforça um problema estrutural: a dependência de plataformas antigas, muitas vezes sem inventário atualizado e sem um processo consistente de gestão de vulnerabilidades. O risco é real. O cenário de comprometimento universal, não. A prioridade deve ser determinada pela combinação entre vulnerabilidade, exposição, possibilidade de exploração e impacto no negócio, e não pela intensidade das manchetes.
Be the first to comment