
Uma falha no cadastro da plataforma Optimizely Web Experimentation permitiu que um invasor alterasse scripts distribuídos por sites de grandes organizações. Pesquisadores identificaram 188 scripts comprometidos, associados a 178 organizações; o fornecedor confirmou a invasão e afirma ter removido o código em 16 de novembro.
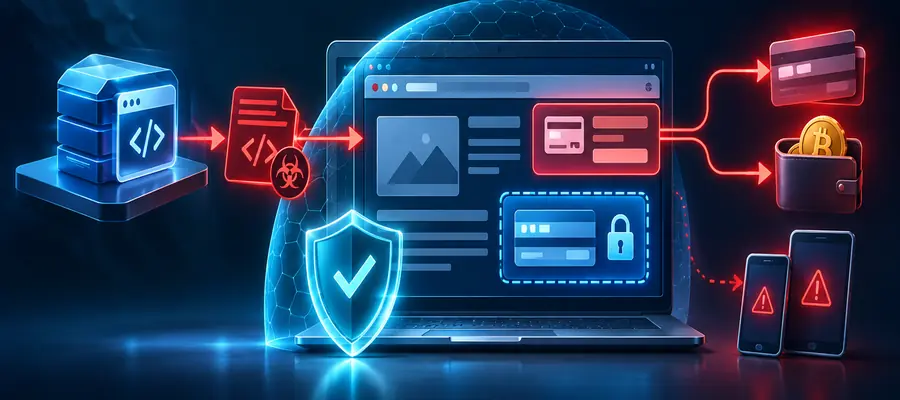
O ataque não exigiu invadir os servidores de cada empresa nem obter suas senhas. O criminoso explorou uma vulnerabilidade no fluxo de criação de contas da Optimizely para se passar por usuários administrativos de projetos de clientes. Com esse acesso indevido, alterou o campo Project JavaScript, usado para executar código personalizado em páginas que utilizam a ferramenta de experimentação web. O conteúdo modificado continuou sendo entregue pelo serviço legítimo da Optimizely, dentro de um script que os sites já carregavam normalmente.
A dimensão pública do incidente foi estimada pela empresa de monitoramento Report URI: em uma amostra de 1.611 scripts analisados, 188 continham o código malicioso, vinculados a 178 organizações. Esse levantamento não representa o universo completo de clientes da Optimizely, tampouco comprova que 178 empresas tiveram seus sistemas internos invadidos. O comprometimento observado estava na distribuição de JavaScript para visitantes de páginas que incorporavam a dependência.
O código confiável que passou a executar funções criminosas
A Optimizely descreveu uma sequência de criação de contas, personificação de usuários e edição de projetos. Segundo seu relatório de 17 de novembro, a primeira conta usada na operação foi criada às 00h37 UTC de 16 de novembro; o primeiro código malicioso foi gravado às 07h51. A atividade foi detectada às 13h34, a vulnerabilidade corrigida às 16h10 e o conteúdo injetado removido dos projetos afetados até 22h24. O bloqueio de entrega de código malicioso pela Cloudflare ocorreu às 16h06, antes da conclusão da limpeza.
O mecanismo é especialmente perigoso porque a origem aparente do script permanecia legítima. Um controle que verifica somente o domínio ou o certificado do fornecedor não identifica necessariamente que a lógica entregue ao navegador foi alterada na origem. A cadeia de confiança entre a empresa, a plataforma de terceiros e o usuário final permitiu que um único problema de autorização produzisse exposição em diversos sites independentes.
O JavaScript identificado tentava capturar dados de cartões digitados diretamente em formulários da página, inclusive informações de pagamento, e substituir endereços de carteiras de criptomoedas em operações realizadas pelo usuário. A análise da Optimizely também identificou monitoramento de alterações no DOM, eventos de área de transferência e tentativas de carregar componentes adicionais. Em determinadas situações de troca de carteira, o código enviava cookies acessíveis ao JavaScript e uma captura de tela. A presença dessas funções não equivale, por si só, à confirmação de que dados foram efetivamente recebidos pelos criminosos.
Havia ainda uma etapa voltada a dispositivos iOS e iPadOS com versões antigas do sistema, mediante carregamento de código adicional destinado à exploração. O relatório do fornecedor descreve essa tentativa para versões 18.6 e anteriores, mas não confirma comprometimento bem-sucedido de aparelhos. A atribuição da operação a um grupo específico permanece pendente.
Formulários de pagamento e políticas do navegador mudaram a exposição
O risco variou conforme a arquitetura de cada site. Quando os dados do cartão eram inseridos em campos pertencentes à própria página que carregava o script, o código injetado podia tentar lê-los. Já formulários de pagamento hospedados em iframes isolados de outro domínio, como os oferecidos por processadores especializados, ficaram fora do alcance direto do skimmer analisado, em razão da política de mesma origem dos navegadores.
A Content Security Policy (CSP) também foi decisiva. O componente malicioso dependia de carregar código de infraestrutura externa; uma política restritiva, com fontes autorizadas cuidadosamente definidas, podia impedir essa execução. Entretanto, uma CSP permissiva, baseada em domínios amplos ou exceções desnecessárias, não oferece a mesma proteção. Equipes de segurança devem examinar os relatórios de violação e as requisições de saída efetivamente observadas, e não apenas verificar se existe um cabeçalho CSP.
Notícias Relacionadas
O episódio também expõe uma lacuna frequente na gestão de fornecedores digitais. Ferramentas de marketing, personalização e testes A/B podem ser administradas fora do ciclo tradicional de desenvolvimento, embora executem JavaScript com acesso ao conteúdo da página. Uma alteração feita na plataforma externa pode alcançar produção sem passar pela revisão de código, pelo pipeline de CI/CD ou pelas verificações normalmente aplicadas à aplicação principal.
Investigação deve considerar o navegador do visitante
A Optimizely orienta os clientes de Web Experimentation a verificar quais páginas carregaram seus scripts em 16 de novembro, especialmente as que processavam pagamentos ou transferências de criptoativos. A janela geral informada vai de 07h51 a 22h24 UTC, mas o fornecedor disponibiliza períodos específicos por cliente. Devem ser preservados registros de CDN, WAF, proxy, CSP, transações e monitoramento antifraude, além de investigadas conexões com os domínios indicados no relatório técnico.
Entre os indicadores preliminares publicados estão pay-cloud[.]online, pay.pay-cloud[.]online e pay-relay.wordpressadmin001.workers[.]dev. O último foi apontado como destino de exfiltração. Esses indicadores precisam ser tratados como dados de investigação sujeitos a atualização; a ausência de correspondência nos logs não prova, isoladamente, que um visitante não foi exposto.
A empresa afirma que corrigiu a falha de cadastro, encerrou sessões indevidas, revogou os tokens envolvidos e removeu o JavaScript injetado. Como o incidente não decorreu de roubo de senhas de clientes, não recomenda redefinição generalizada de credenciais ou regeneração de tokens de API por esse motivo. A investigação independente conduzida com a Mandiant ainda estava em andamento no relatório de 17 de novembro.
Para organizações brasileiras que utilizam scripts de terceiros, a revisão deve incluir inventário de dependências presentes nas páginas públicas, responsáveis por cada integração, restrições de execução no navegador e segregação das páginas que tratam informações sensíveis. Se a apuração apontar exposição de dados pessoais, a necessidade de comunicação aos titulares e à ANPD dependerá da avaliação do incidente e das regras aplicáveis, não apenas da presença do script.
O caso deixa uma distinção relevante para a resposta a incidentes: um site pode distribuir código malicioso a seus visitantes sem que seu próprio servidor tenha sido comprometido. É por isso que a análise precisa alcançar também aquilo que o navegador recebe de fornecedores confiáveis.


Be the first to comment