
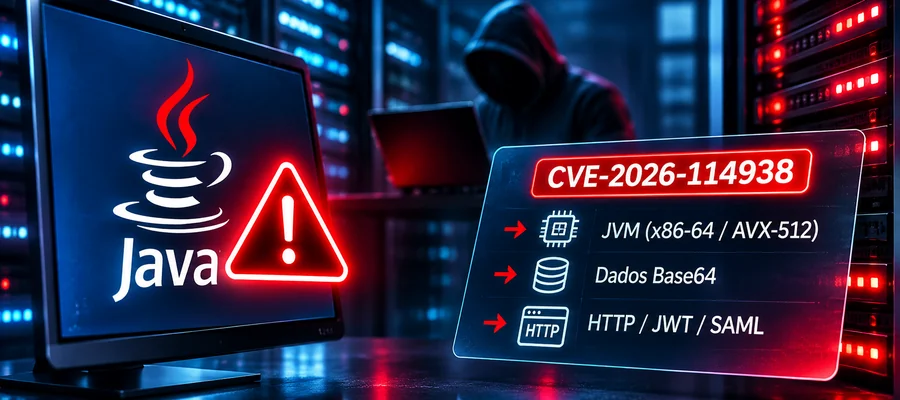
Uma falha no decodificador Base64 do Java, divulgada em 17 de novembro, pode provocar a interrupção de serviços e, em determinadas configurações, permitir execução remota de código sem autenticação. Identificada como CVE-2026-114938 e apelidada de Java4Shell, ela exige uma combinação específica de versão da JVM, processador e caminho de entrada de dados.
O alerta publicado pelo CERT-EU em 18 de novembro coloca aplicações acessíveis pela internet no topo das prioridades de correção. A vulnerabilidade ocorre em uma implementação otimizada do decodificador Base64 utilizada por determinadas máquinas virtuais Java. Quando uma entrada especialmente construída alcança essa rotina, pode ocorrer corrupção de memória. O efeito mais imediato é a queda do processo, mas pesquisadores também demonstraram cenários de comprometimento mais grave.
A particularidade da Java4Shell está no hardware. Não basta encontrar uma aplicação Java desatualizada: o processador x86-64 precisa oferecer as instruções avx512f, avx512bw, avx512vbmi e bmi2, e a otimização correspondente deve estar habilitada. Entre os processadores que podem reunir essas características estão famílias Intel Xeon Ice Lake e posteriores e AMD Zen 4 ou mais recentes. Sistemas ARM64 não são afetados por esse caminho de exploração, segundo o CERT-EU.
O Base64 que chega antes da autenticação
Base64 é um formato de codificação de dados usado rotineiramente por aplicações, protocolos e bibliotecas. Cabeçalhos HTTP Basic, mensagens SAML, determinados componentes de tokens, cookies e outros dados recebidos de sistemas externos podem passar por rotinas de decodificação. Isso torna especialmente importante identificar onde a aplicação aceita dados fornecidos por terceiros e em que momento eles são processados.
Um serviço pode validar uma identidade somente depois de ter interpretado parte da requisição. Se esse processamento acionar a rotina vulnerável, a ausência de credenciais não impede necessariamente o acesso ao trecho de código afetado. Entretanto, a simples presença de JWT ou SAML em uma aplicação não comprova exposição: é preciso verificar qual biblioteca executa a decodificação e se o dado chega à implementação vulnerável.
A falha envolve corrupção de memória no heap do Java. A análise técnica publicada pela Check Point descreve um erro de cálculo do comprimento da saída para entradas Base64 curtas e malformadas, que pode produzir uma escrita de 62 ou 63 bytes além do limite do buffer. A rejeição posterior da entrada não desfaz a alteração indevida na memória. A exploração mais grave requer manipular a disposição dos objetos no heap para transformar a corrupção inicial em capacidade de leitura ou escrita de memória, e então executar código no contexto do processo Java. Esse encadeamento é mais complexo do que provocar a interrupção do serviço e pode variar conforme a aplicação, o coletor de lixo, a versão do runtime e as condições do processo.
A Calif, responsável pela divulgação técnica, relatou demonstrações sem autenticação em instalações de referência de Keycloak, Jira, Confluence, Artifactory, Jenkins e PingFederate, além de cenários que exigiam autenticação em outros produtos. Essas demonstrações não significam que todas as versões ou instalações desses sistemas sejam vulneráveis: o processador, o runtime incorporado, a configuração e a rota efetiva de decodificação precisam coincidir. O impacto potencial inclui indisponibilidade, exposição de objetos do heap — onde podem existir tokens, chaves e credenciais — e execução de código com os privilégios da aplicação. A possibilidade de execução remota de código depende também do comportamento da aplicação e da disposição dos objetos em memória. Portanto, não há base para afirmar que qualquer servidor com Java instalado possa ser controlado com uma única requisição. A existência de prova de conceito aumenta a urgência da resposta, mas não equivale à confirmação de uma campanha de ataques em larga escala.
O risco escondido nas JVMs distribuídas com produtos
O inventário tradicional de sistemas operacionais pode deixar passar uma parte importante da exposição. Um scanner de dependências Maven ou Gradle, isoladamente, também pode não identificar a falha: o componente vulnerável está no runtime, não necessariamente em uma biblioteca declarada no projeto. Para construir um inventário confiável, as equipes precisam correlacionar processos Java em execução, caminho do executável, fornecedor e build exato da JVM, imagens de contêiner, appliances e produtos de terceiros. SBOMs e inventários de software ajudam, mas devem ser confrontados com a realidade dos processos ativos.
Em ambientes Kubernetes, a verificação precisa alcançar a imagem-base e a camada que contém o Java, além de pods efetivamente executados. Atualizar uma imagem no registro não altera automaticamente pods já iniciados; é necessário implantar a nova imagem e verificar o rollout. Em serviços gerenciados, a equipe deve solicitar ao fornecedor confirmação por escrito da versão utilizada, da exposição e do prazo de correção. Produtos corporativos, plataformas de identidade, ferramentas de integração, servidores de aplicação e componentes de infraestrutura frequentemente incluem um runtime Java próprio. Atualizar o pacote Java do sistema operacional não corrige automaticamente uma JVM armazenada dentro do diretório de uma aplicação, de um contêiner ou de um appliance.
O CERT-EU cita distribuições baseadas em OpenJDK como Eclipse Temurin, Amazon Corretto, Azul Zulu, Microsoft Build of OpenJDK, BellSoft Liberica, SAP SapMachine e Red Hat. Os fornecedores podem publicar builds corrigidos em calendários diferentes. Para a equipe de segurança, o trabalho exige identificar a versão efetivamente carregada por cada processo e confirmar com o fabricante quando a atualização de um produto incorpora o runtime corrigido.
Em serviços de autenticação, integração e gestão de aplicações, a interrupção de uma JVM pode afetar usuários e processos de negócio que dependem dela. Já a hipótese de execução de código eleva o risco de acesso a informações processadas pela aplicação e de movimentação posterior conforme as permissões do serviço comprometido. O impacto real deve ser avaliado com base na exposição, nos privilégios e na arquitetura de cada ambiente.
Notícias Relacionadas
Correção exige conferir versão, CPU e reinicialização
O CERT-EU relaciona como corrigidas as versões 17.0.21.1, 21.0.13.1, 25.0.5.1 e 27.0.1.1 nas respectivas linhas, além de indicar tratamento específico para a edição de desempenho do Java 8. As versões e identificações de build devem ser conferidas no boletim do fornecedor utilizado; distribuições distintas não necessariamente adotam o mesmo calendário ou nomenclatura.
A prioridade deve recair sobre aplicações expostas à internet que utilizem runtime vulnerável em processadores compatíveis com AVX-512 VBMI. A triagem deve considerar quatro evidências: versão e build efetivamente carregados; presença das instruções de CPU necessárias; habilitação da rotina intrínseca Base64; e possibilidade de dados externos alcançarem java.util.Base64.Decoder. Em Linux, as flags de CPU podem ser consultadas em /proc/cpuinfo; a presença de apenas uma das quatro instruções não confirma elegibilidade. Em máquinas virtuais, também importa o conjunto de instruções efetivamente exposto ao convidado.
Para validar um processo Java ativo, a equipe pode utilizar jcmd <PID> VM.version e jcmd <PID> VM.flags, quando o utilitário estiver disponível e as permissões permitirem. O primeiro ajuda a identificar o runtime carregado; o segundo confirma parâmetros aplicados à JVM. É importante registrar a evidência após o reinício, pois a versão instalada em disco pode não corresponder ao processo que atende usuários. O passo seguinte é verificar os serviços internos, inclusive aplicações de fornecedores que embarcam a própria JVM. Após instalar a atualização, é necessário reiniciar os processos Java e confirmar que a versão carregada é a corrigida. Uma atualização instalada em disco, mas ainda não carregada pelo processo, não elimina o risco.
Quando a correção imediata não for possível, fornecedores e pesquisadores documentam como mitigação temporária iniciar a JVM com -XX:-UseBASE64Intrinsics, desabilitando a implementação acelerada de Base64 afetada. A opção deve ser aplicada ao processo correto, testada em homologação e confirmada após reinicialização; alterações indiscriminadas em variáveis globais de inicialização podem afetar outras aplicações. Red Hat e Adoptium descrevem essa alternativa, enquanto a Sophos ressalta que não a validou independentemente e que a atualização permanece a solução definitiva. Outra alternativa é restringir o uso de AVX-512 com -XX:UseAVX=2 em hosts x86-64, considerando possíveis impactos de desempenho e compatibilidade. Ambas exigem reinicialização da JVM; a configuração aplicada precisa ser verificada. Essas medidas são compensatórias e não substituem a atualização.
Também é necessário observar que uma migração de carga entre servidores físicos ou instâncias em nuvem pode alterar as capacidades de CPU disponíveis. Uma classificação de risco baseada apenas no processador atual deve ser revista quando houver mudança de infraestrutura. A exposição, portanto, não é uma propriedade fixa do nome da aplicação: depende da combinação entre runtime, hardware, configuração e fluxo de dados.
Até 18 de novembro, fornecedores como a Sophos e a Check Point informavam não conhecer relatos públicos confirmados de exploração em ataques reais, embora já existissem demonstrações técnicas. A NHS England classificou a exploração futura como provável, avaliação prospectiva que não deve ser confundida com ataques observados. Para detecção, as equipes devem correlacionar falhas anormais de JVM, reinicializações repetidas, exceções e anomalias em requisições com Base64 malformado, sem presumir que a ausência desses sinais exclua comprometimento. WAFs podem bloquear padrões conhecidos, mas a cobertura depende do ponto de decodificação e pode ser contornada por caminhos de entrada distintos.
A resposta corporativa deve incluir janelas de correção por criticidade, responsáveis por sistemas e fornecedores, testes de regressão e critérios de retorno. Para aplicações de identidade, recomenda-se priorizar disponibilidade e integridade dos mecanismos de autenticação; em casos com indícios de comprometimento, preservar evidências, investigar acesso a segredos em memória e avaliar rotação de credenciais e tokens conforme o escopo apurado. A Microsoft anunciou regras de proteção para o Azure WAF como camada adicional, não substituta do patch. Essa diferença importa: o risco justifica ação imediata nos ambientes elegíveis, sem transformar a possibilidade técnica em uma alegação de comprometimento generalizado.
A descoberta também evidencia uma dificuldade recorrente na gestão de vulnerabilidades: conhecer a versão de um software não basta quando a exploração depende de características do processador e de bibliotecas incorporadas por terceiros. A decisão de correção precisa alcançar o processo Java que efetivamente atende à requisição, não apenas o pacote listado no inventário do servidor.
Veja também
Referências
- CERT-EU — High Severity Vulnerability in Java SE and OpenJDK
- OpenJDK — Vulnerability Advisory 2026/11/17
- Red Hat — Remote Code Execution via Memory Corruption
- Eclipse Adoptium — Java4Shell Guidance
- Sophos — OpenJDK Base64 Vulnerability Advisory
- Check Point — Java4Shell: Check Your Java Services Now
- NHS England — Critical Vulnerability Java4Shell
- Microsoft — Java4Shell: Upgrade Guidance and Azure WAF Mitigations


Be the first to comment