Duas vulnerabilidades críticas no PHP, tecnologia utilizada por milhões de sites e aplicações web, levaram ao lançamento de atualizações de segurança em 21 de outubro de 2026. As falhas, identificadas como CVE-2026-109618 e CVE-2026-109619 e divulgadas sob o nome PHP2Shell, podem permitir execução remota de código em determinadas configurações de servidor. A pontuação informada para o conjunto chega a 9,2 no CVSS 4.0.
A divulgação colocou administradores de WordPress em alerta, mas há uma distinção importante: as vulnerabilidades não foram identificadas em um plugin ou no núcleo do WordPress. Elas atingem o interpretador PHP, componente do servidor responsável por executar a aplicação. Por isso, sites com o WordPress atualizado podem continuar expostos caso a infraestrutura utilize uma versão vulnerável do PHP.
Como as falhas podem atingir o servidor antes mesmo da aplicação
Os problemas envolvem o tratamento de memória pelo PHP. Segundo os avisos técnicos, as condições descritas incluem falhas relacionadas à liberação de estruturas internas e ao uso de referências que já não deveriam estar disponíveis. Dependendo do caminho de execução, um atacante pode tentar converter essas inconsistências em execução de código no processo que atende requisições web.
A configuração do ambiente importa tanto quanto a versão instalada. Servidores Apache que executam PHP como módulo, no modelo conhecido como mod_php, merecem atenção especial porque determinadas operações podem ocorrer antes de a aplicação ter oportunidade de validar a requisição. Ambientes com PHP-FPM também precisam verificar os avisos aplicáveis, sem presumir exposição idêntica em todas as arquiteturas. A existência da CVE, isoladamente, não comprova que qualquer instalação seja explorável.
O impacto de uma execução remota de código depende dos privilégios do processo comprometido e do isolamento adotado pelo provedor. Em hospedagens compartilhadas ou servidores que concentram aplicações e credenciais, a invasão pode permitir acesso a arquivos de configuração, chaves de integração, dados armazenados e recursos de outros serviços acessíveis à mesma identidade. Em um WordPress, isso pode incluir informações do banco de dados e segredos mantidos no arquivo de configuração, mesmo que o ataque não tenha começado por uma falha do CMS.
Atualização do PHP exige verificação na hospedagem
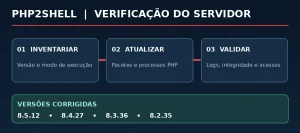
As versões de manutenção divulgadas para corrigir as falhas são PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Para servidores que recebem pacotes de distribuições Linux, o número da versão exibido pode não contar toda a história: fornecedores corporativos costumam aplicar correções de segurança por backport, preservando o número principal do pacote. Nesse caso, a confirmação deve ser feita no boletim do mantenedor e no histórico de atualização do pacote efetivamente instalado.
Versões antigas do PHP fora do período de suporte exigem tratamento separado. Não é prudente concluir que um ambiente está protegido apenas porque o WordPress, seus temas e plugins estão atualizados. A correção deve alcançar o runtime usado pelo site, e a equipe precisa confirmar que os processos do servidor foram reiniciados e passaram a carregar os binários corrigidos.
O alerta da Patchstack menciona relatos de exploração recebidos de parceiros de hospedagem. Essa informação reforça a urgência da resposta, mas não deve ser interpretada como confirmação de comprometimento generalizado de instalações WordPress. Até que haja indicadores técnicos e escopo de campanha publicados de forma verificável, cada ambiente deve ser avaliado segundo sua exposição, seus registros e a configuração do PHP.
O que verificar enquanto a correção é aplicada
Para equipes de infraestrutura e segurança, a primeira providência é inventariar as versões de PHP em uso, incluindo instâncias de produção, homologação, contêineres e aplicações antigas esquecidas em servidores compartilhados. Depois, é necessário identificar o modo de execução do PHP, consultar o aviso do fornecedor da distribuição ou hospedagem e aplicar a atualização adequada, com teste de compatibilidade e possibilidade de reversão operacional.
Serviços expostos à Internet devem receber prioridade, especialmente quando executam PHP com permissões amplas ou compartilham arquivos e segredos com outros sistemas. A revisão de logs HTTP, alterações inesperadas em arquivos PHP, criação de contas administrativas e conexões de saída anormais pode ajudar a identificar sinais de comprometimento. Na presença de evidências concretas, a resposta precisa incluir preservação de registros, isolamento do ambiente e rotação de credenciais potencialmente acessíveis ao processo afetado.
Um firewall de aplicações web pode ajudar a reduzir parte das tentativas conhecidas, mas não substitui a correção do interpretador. Também é recomendável restringir permissões de escrita, separar aplicações por identidades e processos, limitar acesso a segredos e manter backups testados. Essas medidas reduzem o alcance de uma eventual execução de código, embora não eliminem a vulnerabilidade.
O episódio merece atenção porque desloca a discussão da segurança do painel administrativo para a camada que sustenta o site. Um WordPress bem mantido continua dependente das bibliotecas, do interpretador e da configuração do servidor que o executa. A responsabilidade pela correção pode estar com a equipe interna ou com a empresa de hospedagem; em ambos os casos, é necessário obter evidência de que o PHP vulnerável deixou de atender requisições.
Be the first to comment