
Falha CVE-2026-123039 foi explorada em conjunto com vulnerabilidades PHP2Shell para comprometer gateways de segurança, instalar mecanismos de persistência e alcançar servidores de virtualização. A Check Point disponibilizou correções emergenciais.
O comprometimento de um firewall não representa apenas a perda de uma barreira de proteção. Quando o equipamento também concentra acesso remoto, políticas de rede e conectividade com sistemas críticos, sua invasão pode oferecer ao atacante um ponto privilegiado para avançar pela infraestrutura. É esse o cenário descrito pela Check Point Research ao investigar ataques contra gateways da fabricante que combinaram falhas de execução de código e escalonamento de privilégios.
No centro da investigação está a CVE-2026-123039, uma vulnerabilidade de elevação local de privilégios no Gaia, sistema operacional dos equipamentos Check Point. Embora a falha tenha pontuação CVSS 3.1 de 7,8 e exija uma posição inicial no dispositivo, seu impacto muda quando ela é encadeada com uma vulnerabilidade que permita ao invasor executar comandos remotamente. A classificação de uma CVE isolada, portanto, não descreve toda a gravidade de uma campanha real.
Como a falha transforma acesso limitado em controle privilegiado
A vulnerabilidade está associada ao componente DynamicCLI e ao processo dynamic_server, executado com privilégios elevados. Segundo a análise técnica, o serviço utiliza um socket Unix em /tmp/dynamic_socket. Controles insuficientes sobre o acesso ao socket e a identificação do cliente permitiam que um processo com permissões limitadas interagisse indevidamente com uma funcionalidade privilegiada. O problema foi relacionado à CWE-732, que descreve atribuições incorretas de permissões para recursos críticos.
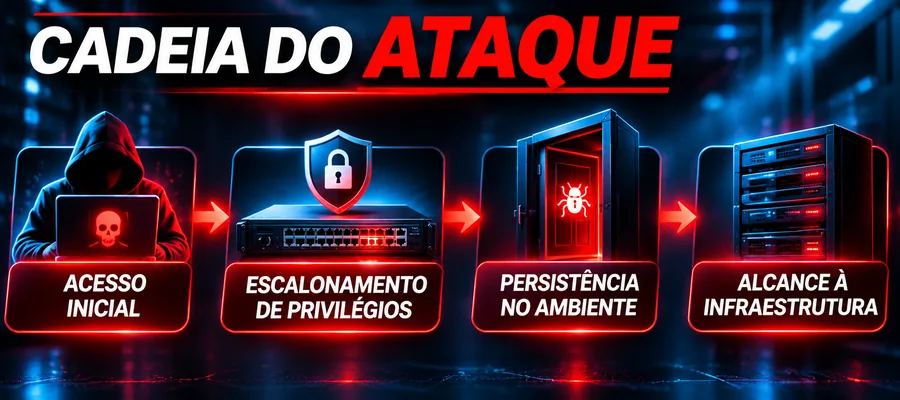
Esse detalhe explica por que não se deve descrever a CVE-2026-123039 como uma falha de execução remota de código, por si só. O atacante precisa primeiro obter execução no gateway. A pesquisa aponta que, nos incidentes observados, essa condição foi alcançada por meio de falhas conhecidas como PHP2Shell, identificadas como CVE-2026-109618 e CVE-2026-109619, em serviços expostos relacionados ao acesso remoto. Depois da entrada, a exploração do DynamicCLI abriu caminho para operações com privilégios de root.
O encadeamento é especialmente preocupante em equipamentos de borda porque esses sistemas costumam ter conectividade privilegiada com segmentos internos, ferramentas administrativas e plataformas de virtualização. A presença de um firewall na arquitetura não significa que ele seja um ponto imune a comprometimento. Pelo contrário: uma vez dominado, pode se tornar um intermediário confiável para atividades maliciosas.
Notícias Relacionadas
Da exploração inicial à tentativa de destruição
Na campanha analisada, a Check Point Research identificou a implantação de webshells e componentes de persistência, incluindo ferramentas denominadas TSGA e TSProxy. Também descreveu atividades de descoberta de rede, uso de utilitários de varredura e movimentação lateral até um host VMware ESXi. A análise menciona a conta vpxuser em conexões SSH e um componente destrutivo identificado como destroy_v6.
A investigação distingue duas ondas: em 30 de outubro, os ataques se concentraram em organizações israelenses e incluíram ações destrutivas em parte dos ambientes; em 2 de novembro, houve uma expansão para alvos de vários países, sem evidência de destruição nessa segunda onda. A Check Point não identificou preferência clara por setor econômico. O uso de ferramentas destrutivas em servidores de virtualização amplia o risco operacional. A indisponibilidade de um host ESXi pode afetar diversas máquinas virtuais ao mesmo tempo, incluindo aplicações corporativas, bancos de dados e serviços de autenticação. Mesmo quando o ataque não resulta em criptografia ou vazamento confirmado, a destruição de arquivos e a perda de integridade da infraestrutura podem prolongar a recuperação e comprometer a continuidade dos negócios.
Os pesquisadores também relataram a presença de uma mensagem com conteúdo político. Esse elemento, isoladamente, não comprova autoria nem motivação. Da mesma forma, sem evidência técnica adicional, semelhanças com ferramentas ou campanhas anteriores não autorizam atribuir os ataques a um grupo específico. A fabricante relatou um conjunto limitado de casos investigados; não há base, nessa documentação, para afirmar que organizações brasileiras estejam entre as vítimas.
O que as empresas precisam verificar agora
A primeira medida é identificar os equipamentos Check Point afetados, inclusive servidores de gestão e logs, confrontar versões e níveis de Jumbo Hotfix Accumulator com o comunicado oficial e aplicar as correções. O aviso da fabricante inclui versões R80.30 a R82.20, conforme produto e implantação; para as linhas R81.20, R82, R82.10 e R82.20, a ficha CVE aponta, respectivamente, takes 173, 130, 50 e 10 ou anteriores como vulneráveis. A correção precisa seguir a matriz oficial de hotfixes, não apenas a numeração da versão principal. A priorização deve considerar a exposição de serviços de acesso remoto, a conectividade do gateway com redes internas e a presença de indicadores de comprometimento. Atualizar o software reduz a superfície de exploração, mas não elimina automaticamente uma persistência já instalada.
Organizações que mantêm portais Mobile Access expostos devem examinar os registros e as alterações recentes no sistema, procurar webshells, conexões inesperadas, processos desconhecidos e comunicações externas anômalas. A verificação também precisa alcançar credenciais administrativas, chaves, certificados e acessos a plataformas de virtualização. Quando houver suspeita concreta de comprometimento, o equipamento deve ser tratado como parte de uma investigação de resposta a incidentes, com preservação de evidências e avaliação de reconstrução segura.
A Check Point descreveu a desativação do serviço dynamic_server como uma possível medida temporária de mitigação em determinados cenários. Essa ação exige avaliação do impacto operacional e não substitui a instalação dos hotfixes. Alterações improvisadas em componentes do Gaia podem comprometer funções administrativas ou dificultar a análise posterior do incidente.
Também é necessário verificar se os ambientes de virtualização podem ser acessados diretamente a partir dos gateways. Segmentação administrativa, restrição de SSH, contas com privilégio mínimo, autenticação forte e monitoramento de movimentação lateral reduzem as oportunidades de expansão do ataque. Cópias de segurança isoladas e testes efetivos de restauração são particularmente importantes quando há indícios de ferramentas de destruição.
O episódio mostra uma limitação recorrente na gestão de vulnerabilidades: a análise baseada apenas na pontuação CVSS de uma falha pode deixar passar o risco de sua combinação com outras condições do ambiente. A decisão de resposta deve considerar a cadeia de ataque, o privilégio alcançável e o efeito sobre os serviços de negócio. Para equipamentos que sustentam a conectividade e a segurança de toda a organização, o tempo entre a detecção e a contenção pode ser decisivo.

Be the first to comment