
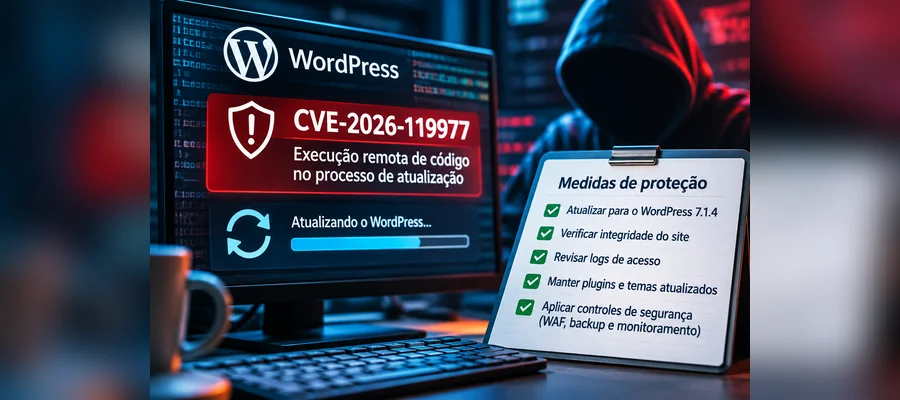
Uma falha no próprio mecanismo de atualização do WordPress colocou administradores de sites diante de um paradoxo: o processo destinado a instalar uma versão mais segura podia abrir, durante uma janela específica, uma oportunidade de execução remota de código. Identificada como CVE-2026-119977, a vulnerabilidade foi incluída em 3 de novembro de 2026 no catálogo de falhas conhecidamente exploradas (KEV) da agência norte-americana CISA. A correção chegou com o WordPress 7.1.4, lançado em 28 de outubro.
O problema não está em um plugin de terceiros nem depende, necessariamente, de uma senha administrativa roubada. Ele envolve o núcleo do gerenciador de conteúdo, responsável por instalar e substituir os arquivos que sustentam a aplicação. A equipe do WordPress reconheceu oficialmente uma condição de corrida durante atualizações do core que poderia levar à execução remota de código. O pesquisador Umut Bayram foi creditado pela descoberta.
Uma janela de ataque dentro da atualização
Em uma atualização completa, o WordPress precisa preparar arquivos da nova versão antes de substituir componentes da instalação em funcionamento. A CVE-2026-119977 envolve caminhos de preparação previsíveis e acessíveis pela web em versões afetadas. Durante um intervalo limitado, um invasor sem autenticação poderia aproveitar essa exposição para executar código no servidor, caso as condições necessárias estivessem presentes.
Esse comportamento é associado a uma condição de corrida do tipo time-of-check to time-of-use (TOCTOU). O sistema verifica uma condição em determinado momento, mas o estado do recurso pode mudar antes de sua utilização. No contexto da atualização, a sequência de preparação e substituição de arquivos cria uma oportunidade de interferência que não deveria existir para visitantes externos.
É uma diferença técnica importante. A divulgação não significa que qualquer acesso anônimo a qualquer instalação WordPress resulte automaticamente em comprometimento. A exploração está ligada à janela de atualização e à forma como os arquivos temporários ficam acessíveis. Ainda assim, sites com atualizações automáticas podem executar esse procedimento sem acompanhamento direto de um administrador, o que torna o inventário e a revisão dos registros especialmente relevantes.
Notícias Relacionadas
Exploração confirmada exige prioridade, mas não permite estimar vítimas
A inclusão no KEV indica que a CISA reconhece evidências de exploração real da CVE. O Centro Canadense de Cibersegurança confirmou a inclusão em seu aviso AV26-1117, publicado em 3 de novembro. Esse registro é suficiente para elevar a urgência de correção, mas não comprova, isoladamente, a quantidade de sites comprometidos, o perfil dos atacantes ou a existência de uma campanha de grande escala.
As versões 4.7 a 7.1.3 do WordPress são descritas como afetadas pela falha. A versão 7.1.4 contém a correção na linha principal. O projeto também disponibiliza correções retroativas para versões antigas ainda elegíveis a atualizações de segurança, de modo que organizações que não possam migrar imediatamente para a versão mais recente precisam verificar a atualização específica de sua ramificação, e não presumir que qualquer número inferior a 7.1.4 permaneça necessariamente sem correção.
O impacto potencial é elevado porque a execução de código no servidor pode permitir alterações de arquivos, implantação de backdoors, acesso a configurações da aplicação e tentativa de movimentação para outros recursos hospedados no mesmo ambiente. A extensão de um eventual incidente depende dos privilégios do processo web, do isolamento entre aplicações e da proteção das credenciais e dos serviços associados.
Como verificar a exposição sem depender apenas da versão
A primeira providência é identificar todas as instalações WordPress, incluindo sites de campanha, ambientes de homologação e instâncias esquecidas. A equipe responsável deve confirmar a versão efetivamente instalada e o histórico das atualizações realizadas, sobretudo quando o gerenciamento é delegado a provedores de hospedagem ou ferramentas de atualização em massa.
Em seguida, convém confrontar os horários de atualização com os registros do servidor web, do proxy reverso e do WAF, procurando acessos incomuns a diretórios de preparação ou arquivos temporários. A análise deve considerar também alterações inesperadas em arquivos PHP, usuários administrativos recém-criados, tarefas agendadas e conexões de saída não habituais. Nenhum desses sinais, isoladamente, confirma exploração desta CVE; a correlação temporal e técnica é indispensável.
A segregação das interfaces administrativas, a restrição de permissões de escrita e o monitoramento de integridade ajudam a reduzir as consequências de uma intrusão. Um WAF pode contribuir para limitar determinadas requisições, mas não deve ser apresentado como substituto da correção, especialmente quando a fragilidade decorre da lógica interna de atualização.
Para operações com muitos sites, o episódio também expõe a necessidade de um processo de mudança verificável. Atualizações precisam ser aplicadas com rapidez, mas acompanhadas por testes, inventário de versões, cópias de segurança restauráveis e capacidade de identificar comportamentos anormais durante a instalação. Corrigir a falha e investigar possível exploração anterior são atividades complementares.
A versão 7.1.4 corrigiu outras vulnerabilidades além da condição de corrida, incluindo problemas de cross-site scripting e exposição de informações. Por isso, a recomendação oficial do WordPress é atualizar imediatamente. A atenção à CVE-2026-119977 não elimina a necessidade de avaliar o conjunto de correções distribuídas na mesma versão.
Veja também
Be the first to comment