Imagem ilustrativa sobre segurança, auditoria e integridade de sistemas aplicada à urna eletrônica brasileira. Foto: FlyD/Unsplash
Artigos
Ambiente de varejo representa organizações distribuídas com múltiplas unidades sujeitas a riscos cibernéticos
Notícias
Mapa do Brasil com conexões de ataques cibernéticos, sistemas críticos e monitoramento de segurança em 2026
Artigos
Pequena empresa protegida por escudo digital contra phishing, malware e roubo de credenciais
Artigos
Notícias
CVE-2026-32996 no Veeam Agent permite escalonamento de privilégios a SYSTEM no Windows
Artigos

Falha no Veeam Agent permite elevar privilégios a SYSTEM; PoC público aumenta o risco

A CVE-2026-32996 permite que um usuário local de baixo privilégio alcance NT AUTHORITY\SYSTEM em sistemas Windows com Veeam Agent vulnerável. A publicação de um PoC aumenta a urgência de atualização, mas as fontes consultadas não confirmam exploração ativa em ataques reais até 22 de setembro de 2026. […]

Empresário diante de alerta de segurança representando o custo do risco digital para pequenas empresas
Notícias
MikroTrick explora roteadores MikroTik com RouterOS vulnerável
Notícias
CVE-2026-91843 falha crítica Check Point com execução remota como root
Notícias

CVE-2026-91843: falha crítica na Check Point permite execução remota como root

Falha crítica no processo de login dos servidores Check Point Security Management e Log Server pode permitir execução remota de código como root sem autenticação. O fabricante afirma não haver indicação de exploração ativa e recomenda aplicação imediata do LivePatch. […]

BTMOB RAT em dispositivo Android com conexões de comando e controle
Notícias
Cadeia de suprimentos de software e cibersegurança
Artigos
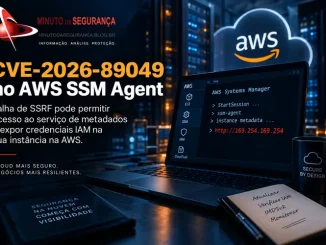
CVE-2026-89049 no AWS SSM Agent e exposição de credenciais IAM
Artigos

CVE-2026-89049 no AWS SSM Agent: falha de SSRF pode expor credenciais IAM

Uma vulnerabilidade no AWS Systems Manager Agent permite que usuários com acesso a sessões de port forwarding abusem do agente como proxy SSRF para alcançar serviços locais, inclusive o Instance Metadata Service. O risco pode levar à exposição de credenciais IAM temporárias e ampliar o impacto de permissões excessivas em ambientes AWS. […]

Ataques em velocidade de IA e agentes autônomos na cibersegurança
Artigos

Ataques em velocidade de IA: agentes autônomos mudam a economia da cibersegurança

Campanhas de ciberespionagem orquestradas por IA mostram que o principal impacto da inteligência artificial ofensiva pode estar menos em criar técnicas inéditas e mais em reduzir drasticamente o custo, o tempo e a mão de obra necessários para executar ataques complexos em escala. […]

Cabo submarino de fibra óptica no fundo do oceano sob vigilância marítima
Artigos
Riscos cibernéticos no setor de saúde no Brasil
Artigos