


A urna eletrônica brasileira precisa atender a requisitos difíceis de combinar: registrar e contabilizar votos corretamente, preservar o sigilo e produzir evidências que permitam auditoria. Para isso, o processo eleitoral utiliza camadas de software, hardware, assinatura digital, lacração, fiscalização, testes públicos e registros de auditoria. Parte do debate técnico está justamente em saber quão independentes do software devem ser essas evidências e que papel um eventual registro físico conferível pelo eleitor teria nesse desenho.
O debate público sobre a urna costuma misturar categorias que, tecnicamente, precisam permanecer separadas. Uma vulnerabilidade encontrada em laboratório não é prova de fraude eleitoral; da mesma forma, uma auditoria que não encontrou adulteração dentro de seu escopo não demonstra que todo cenário concebível de fraude seja impossível.
Em segurança cibernética, nenhum sistema complexo deve ser avaliado dessa maneira. O que importa é entender o modelo de ameaça, a arquitetura, as barreiras de proteção, os mecanismos de detecção, as evidências produzidas e a independência das auditorias. É nessa perspectiva que a urna eletrônica brasileira deve ser analisada.
O que é a urna eletrônica e por que sua segurança importa
A urna eletrônica é um computador especializado e dedicado ao processo eleitoral. Durante a votação, não opera conectada à internet e utiliza um conjunto específico de sistemas eleitorais preparados, assinados digitalmente e lacrados antes do pleito. Sua finalidade é receber os votos, registrar as escolhas de forma compatível com o sigilo, contabilizar os resultados da seção e produzir arquivos que permitem a transmissão e a auditoria posterior.
A importância de sua segurança é excepcional porque o requisito de integridade não admite aproximação: um voto confirmado precisa ser contado exatamente como foi registrado. Ao mesmo tempo, o sistema deve preservar o anonimato do eleitor. Esses dois objetivos criam uma tensão típica de sistemas eleitorais: é necessário produzir evidências suficientes para auditar o resultado sem criar uma trilha que permita reconstruir quem votou em quem.
Como o voto é contabilizado dentro da urna
O processo começa antes de a primeira pessoa votar. A urna emite a zerésima, documento que demonstra que nenhum candidato ou legenda possui votos previamente registrados naquela seção. Durante a votação, quando o eleitor confirma uma escolha, o voto é incorporado ao Registro Digital do Voto (RDV). Esse arquivo registra os votos separados por cargo e utiliza mecanismos destinados a impedir que a sequência de registros seja associada à sequência de eleitores.
A Resolução TSE nº 23.751/2026 estabelece que, ao final da votação, os votos são apurados eletronicamente e são gerados o Boletim de Urna (BU), o RDV e outros arquivos, todos assinados digitalmente. O BU contém, entre outros elementos, a identificação da seção e da urna, horários de início e encerramento, quantidade de eleitores, votos de cada candidato e legenda, votos em branco, votos nulos e o total geral.
O resultado da seção é produzido na própria urna. A etapa posterior de totalização nacional não recria votos individuais; ela agrega os resultados das seções. O BU, portanto, permite confrontar o que foi emitido localmente com os números divulgados posteriormente pela Justiça Eleitoral.
Em termos de segurança da informação, essa arquitetura reduz o impacto de uma hipotética manipulação apenas no ambiente central de totalização, porque o resultado final pode ser confrontado com milhares de boletins emitidos nas seções. Esse controle, entretanto, não responde sozinho a outra hipótese de ameaça: a possibilidade de um software malicioso dentro da própria urna registrar um voto diferente daquele que o eleitor acreditou confirmar. É justamente nesse ponto que entram os testes de software, verificações de integridade, Teste de Integridade e o debate sobre uma evidência física independente.
A cadeia de confiança: código-fonte, compilação, assinatura e lacração
Antes da eleição, entidades fiscalizadoras podem inspecionar os códigos-fonte dos sistemas eleitorais. Após o período de inspeção, os programas são compilados e submetidos à cerimônia de assinatura digital e lacração. São produzidos resumos criptográficos, ou hashes, que permitem verificar posteriormente se o software encontrado em uma urna corresponde à versão oficialmente preparada.
Essa lógica é semelhante à cadeia de confiança usada em ambientes corporativos críticos: código analisado, build controlado, assinatura criptográfica, verificação de integridade e rastreabilidade. Como o Blog já discutiu no artigo “Ataques de dentro para fora: quando a ameaça chega por uma dependência confiável”, a segurança deixa de depender apenas do perímetro e passa a depender da capacidade de provar a origem e a integridade do software que será executado.
O mesmo princípio aparece no artigo “CVE-2026-75939: falha no OpenShift ameaça a cadeia de confiança em ambientes desconectados”: isolamento de rede não torna um sistema imune a software adulterado. O controle decisivo é impedir ou detectar que um artefato não autorizado atravesse a cadeia de confiança.
Testes públicos antes das Eleições 2026
O principal exercício ofensivo organizado pela Justiça Eleitoral é o Teste Público de Segurança dos Sistemas Eleitorais, hoje chamado de Teste Público da Urna. Na edição de 2025, especialistas externos apresentaram dezenas de planos de ataque contra componentes que seriam utilizados nas Eleições 2026. Após a análise de recursos, 38 planos foram aprovados ou aprovados com ressalvas; 35 foram efetivamente executados na fase prática de dezembro.
Os relatórios das comissões avaliadora e reguladora concluíram que os achados produzidos não eram capazes de comprometer a integridade, o sigilo do voto ou o resultado das Eleições 2026. Isso não significa que nenhum problema tenha sido encontrado. O valor de um teste de segurança está justamente em produzir achados antes do ambiente de produção. Em maio de 2026, participantes retornaram ao TSE para o Teste de Confirmação, destinado a verificar se correções e aprimoramentos propostos haviam sido efetivamente incorporados. Segundo o TSE, os testes de confirmação não identificaram fragilidade capaz de comprometer sigilo ou integridade.
Para uma leitura tecnicamente correta, o resultado deve ser interpretado dentro do escopo do teste: os investigadores trabalham sob regras, tempo, equipamentos e superfícies previamente definidos. Um TPS bem-sucedido aumenta a confiança e reduz riscos conhecidos, mas não equivale a uma prova matemática de ausência de vulnerabilidades desconhecidas.
O que testes anteriores encontraram
O histórico brasileiro mostra que pesquisadores e peritos já conseguiram ultrapassar determinadas barreiras de segurança em edições anteriores dos testes. Em debates realizados em 2018, representantes da Associação Nacional dos Peritos Criminais Federais relataram que equipes da Polícia Federal haviam obtido sucesso em ataques durante exercícios anteriores, incluindo contorno de mecanismos de inicialização. As mesmas exposições registraram que o TSE introduziu correções para os problemas identificados.
O histórico mostra que testes podem encontrar falhas reais e que essas falhas precisam ser corrigidas. Também mostra por que o vocabulário importa: uma vulnerabilidade demonstrada em laboratório não é sinônimo de fraude comprovada em uma eleição. Para produzir alteração de resultado, um adversário ainda teria de reproduzir as condições de exploração, superar outros controles, alcançar escala suficiente e evitar os mecanismos de fiscalização e auditoria.
Teste de Integridade: uma urna sob observação durante a eleição
Outro mecanismo é o Teste de Integridade. Urnas selecionadas são submetidas a uma votação controlada, paralela ao pleito real. Cédulas preenchidas previamente por representantes de entidades fiscalizadoras são digitadas diante de câmeras e observadores. Ao final, o resultado conhecido das cédulas é comparado com o Boletim de Urna.
O objetivo desse teste é verificar o comportamento do equipamento no mesmo período em que as urnas estão operando nas seções. Ele é particularmente relevante contra a hipótese de um código malicioso que reconhecesse a data da eleição e se comportasse corretamente apenas durante testes realizados em outras datas. Ainda assim, como toda amostragem, não examina fisicamente cada uma das centenas de milhares de urnas utilizadas.
O modelo de ameaça: alteração antes da geração do Boletim de Urna
Do ponto de vista puramente teórico, qualquer sistema em que um software interpreta uma entrada e registra um resultado precisa considerar a hipótese de comprometimento do software. Um programa malicioso poderia, em tese, mostrar uma escolha na tela e registrar outra, manipular contadores ou alterar arquivos de saída. Esse é um modelo de ameaça conhecido na literatura internacional sobre sistemas de votação eletrônica.
No modelo brasileiro, essa hipótese precisa vencer uma cadeia de controles: inspeção de código por entidades externas; preparação e compilação controladas; assinaturas digitais e hashes; verificação de autenticidade; cadeia segura de inicialização; ausência de conectividade com a internet durante a votação; testes públicos; testes de integridade; auditorias pós-eleição; RDV; logs; e confrontação dos Boletins de Urna.
O risco residual discutido por especialistas favoráveis a um registro físico é a dependência do software para produzir parte relevante das evidências eletrônicas. Se um atacante hipotético conseguisse comprometer de forma coordenada tanto a lógica de votação quanto os mecanismos eletrônicos usados para demonstrar sua integridade, uma auditoria inteiramente digital poderia enfrentar limitações. Esse argumento está na base do conceito de software independence: uma falha não detectada no software não deveria produzir uma alteração indetectável no resultado eleitoral.
Riscos operacionais também importam
Nem todo risco eleitoral é cibernético. Falhas de energia, problemas em baterias, erros de preparação, substituição de equipamentos, armazenamento inadequado, ruptura de lacres, falhas de impressoras de BU, problemas de mídia, erros humanos, logística de transporte e incidentes em locais de votação também precisam ser tratados.
Esses eventos normalmente não alteram votos de forma deliberada, mas podem afetar disponibilidade, gerar atrasos, exigir contingência e prejudicar a percepção pública de confiabilidade. Em sistemas críticos, segurança técnica e segurança operacional são inseparáveis.
Denúncias de fraude em eleições anteriores: o que foi alegado e o que foi comprovado
O histórico brasileiro inclui diversas acusações de fraude, especialmente depois de eleições presidenciais. É necessário separar denúncia, suspeita, investigação e comprovação.
Após as Eleições de 2014, o PSDB solicitou uma auditoria especial dos sistemas de votação, apuração e totalização. O relatório apresentou críticas ao modelo de auditoria e sugestões de aprimoramento, mas não apresentou evidência de adulteração capaz de demonstrar fraude no resultado. Em novembro de 2015, o Plenário do TSE registrou que a auditoria não encontrou evidência de adulteração de programas, votos ou violação do sigilo.
Em 2018, também circularam alegações de urnas que não aceitariam votos, equipamentos supostamente apreendidos e outras narrativas de adulteração. Algumas foram investigadas e desmentidas por autoridades e auditorias. O fato de uma denúncia não ser comprovada, entretanto, não deve impedir investigação técnica: o procedimento correto é preservar evidências, reproduzir a condição relatada e confrontá-la com logs, RDV, hashes, BU e perícia física.
Nas Eleições de 2022, o Ministério da Defesa participou da fiscalização do sistema eletrônico. Em nota publicada em 10 de novembro daquele ano, informou que o trabalho não apontou fraude, mas também afirmou que não poderia excluir a possibilidade de fraude ou inconsistência e apresentou riscos e recomendações técnicas. Separadamente, o Tribunal de Contas da União analisou uma amostra de 4.161 Boletins de Urna do primeiro turno, comparando cerca de 5,8 milhões de informações, sem encontrar divergência; no segundo turno, auditores coletaram 604 boletins e também não encontraram divergências.
Os dois registros respondem a perguntas diferentes. O TCU verificou amostras de Boletins de Urna e informou não ter encontrado divergências; o Ministério da Defesa registrou que seu trabalho não apontou fraude, mas afirmou que não excluía determinados cenários e apresentou recomendações técnicas. Em segurança, a conclusão precisa permanecer vinculada ao escopo, ao método e às evidências de cada avaliação.
A posição de peritos da Polícia Federal e a defesa do voto impresso
Em julho de 2018, durante audiência pública na Comissão de Ciência e Tecnologia, Comunicação e Informática da Câmara, a Associação Nacional dos Peritos Criminais Federais (APCF) defendeu a adoção de registro físico do voto como camada adicional de auditoria. A associação argumentou que um sistema eleitoral deveria possuir uma evidência independente do software, permitindo confronto entre o registro eletrônico e um registro físico conferível pelo eleitor.
É importante fazer uma distinção institucional: naquela audiência, a posição foi apresentada pela associação profissional dos peritos, não por uma deliberação plenária formal da Polícia Federal. Em outro documento, porém, um grupo de três peritos da PF que inspecionou códigos-fonte em 2018 efetivamente incluiu entre suas recomendações que fossem envidados esforços para viabilizar voto impresso para fins de auditoria. Esse relatório foi posteriormente apresentado e debatido no Senado.
O raciocínio técnico dos defensores desse modelo é o da independência do software: se houver uma falha sofisticada na cadeia eletrônica, o papel funcionaria como uma segunda fonte de evidência, desde que o eleitor pudesse conferi-lo e que a auditoria posterior utilizasse amostragem estatística ou recontagem física.
O que decidiu o STF sobre voto impresso
O Supremo Tribunal Federal julgou duas normas relevantes. Em 2013, na ADI 4543, declarou inconstitucional dispositivo da Lei nº 12.034/2009 que previa impressão do voto a partir das eleições de 2014. O fundamento central foi o risco ao sigilo e à inviolabilidade do voto.
Em 2018, o STF suspendeu, e em 2020 declarou definitivamente inconstitucional, o artigo 59-A da Lei nº 9.504/1997, introduzido pela minirreforma de 2015. O dispositivo previa que a urna imprimisse o registro de cada voto, que seria depositado automaticamente, sem contato manual do eleitor, em recipiente lacrado. Segundo o STF, a obrigatoriedade, na forma desenhada pela lei, criava riscos ao sigilo e à liberdade do voto, além de introduzir intervenção humana e problemas de confiabilidade e proporcionalidade.
Essa decisão não significa, em termos técnicos, que todo sistema de VVPAT seja inerentemente inseguro ou juridicamente impossível em qualquer desenho futuro. Ela julgou normas e arquiteturas específicas à luz da Constituição brasileira. Qualquer nova proposta precisaria enfrentar os requisitos apontados pela Corte, especialmente garantia de anonimato, impossibilidade de o eleitor levar o comprovante e prevenção contra associação entre identidade e registro físico.
O Brasil já testou voto impresso
Nas Eleições de 2002, aproximadamente 23 mil urnas utilizaram um módulo impressor externo. O eleitor votava eletronicamente, visualizava o registro impresso protegido por visor e o papel era depositado sem contato manual em recipiente lacrado. A experiência foi posteriormente abandonada; em 2003, a Lei nº 10.740 substituiu o mecanismo pelo registro digital do voto.
Relatos oficiais e históricos apontam dificuldades operacionais associadas ao módulo impressor, incluindo maior complexidade de operação e manutenção. Esses problemas não eliminam a possibilidade de arquiteturas modernas com registro físico, mas demonstram que adicionar papel também adiciona uma nova superfície operacional: impressora, bobina, sensores, atolamento, cadeia de custódia, armazenamento, transporte e contagem.
Modelos atuais de urna com impressão do voto
Há diferentes maneiras de combinar votação eletrônica e papel. O modelo clássico de VVPAT — Voter-Verified Paper Audit Trail registra eletronicamente o voto e imprime uma cédula visível ao eleitor atrás de uma proteção transparente. O eleitor confere a impressão; em seguida, o papel cai automaticamente em urna lacrada. A Índia utiliza uma arquitetura dessa família com suas EVMs e equipamentos VVPAT.
Outro desenho é o utilizado na Bélgica: o eleitor faz a seleção em um terminal eletrônico, que imprime uma cédula contendo as escolhas em formato legível e um código de barras. O eleitor pode verificar o texto e depois escaneia a cédula antes de depositá-la fisicamente na urna. Nesse modelo, o papel não é apenas uma trilha auxiliar; ele também participa do fluxo de contabilização e pode sustentar auditorias posteriores.
Há ainda os sistemas de ballot-marking devices, comuns em jurisdições norte-americanas, nos quais uma interface eletrônica ajuda o eleitor a marcar uma cédula física. O papel, e não a memória interna do terminal, deve ser a fonte auditável do resultado.
Como combinar urna eletrônica e impressão do voto com segurança
Se o Brasil viesse a adotar novamente uma evidência física, o desenho tecnicamente mais robusto não seria simplesmente instalar uma impressora e considerar o problema resolvido. O papel precisaria integrar um protocolo de auditoria completo.
Primeiro, o eleitor deveria conferir visualmente o registro, sem poder tocá-lo ou levá-lo. Segundo, o papel não poderia conter identificadores, sequência temporal ou metadados capazes de vincular o voto a uma pessoa. Terceiro, seria necessária uma cadeia de custódia física documentada e auditável. Quarto, o resultado eletrônico deveria ser confrontado com amostras estatisticamente relevantes do papel por meio de auditorias pós-eleição — preferencialmente risk-limiting audits, que ampliam progressivamente a amostra quando a margem é estreita ou quando surgem inconsistências.
Quinto, a lei teria de definir qual evidência prevalece em caso de divergência: o registro eletrônico ou o físico. Sem essa regra, duas fontes de verdade podem criar mais litígio do que segurança.
Propostas brasileiras em tramitação
A PEC 135/2019 propunha a expedição obrigatória de cédulas físicas conferíveis pelo eleitor e depositadas em urnas indevassáveis para fins de auditoria. Em 10 de agosto de 2021, recebeu 229 votos favoráveis e 218 contrários na Câmara, mas uma emenda constitucional exige três quintos dos deputados — 308 votos — e, por isso, a proposta foi rejeitada em primeiro turno e arquivada.
O tema voltou ao Senado. A PEC 4/2024 propõe inserir na Constituição a obrigatoriedade de cédulas físicas conferíveis pelo eleitor para auditoria. O PL 5.643/2025 prevê registro impresso de cada voto, gerado durante a votação eletrônica e depositado automaticamente em urna lacrada, sem contato manual, para uso em auditoria e recontagem. Essas proposições representam debate legislativo em curso e não modificam, por si só, o modelo vigente das Eleições 2026.
O voto eletrônico é usado em outros países?
Não existe uma arquitetura eleitoral eletrônica única. Diferentes países combinam equipamentos, registros físicos, software e mecanismos de auditoria de formas distintas. A comparação internacional é útil justamente porque mostra que a confiança não depende apenas do equipamento usado para votar, mas também da capacidade de produzir evidências verificáveis e independentes ao longo de todo o processo.
Sim, mas a expressão “voto eletrônico” cobre arquiteturas muito diferentes.
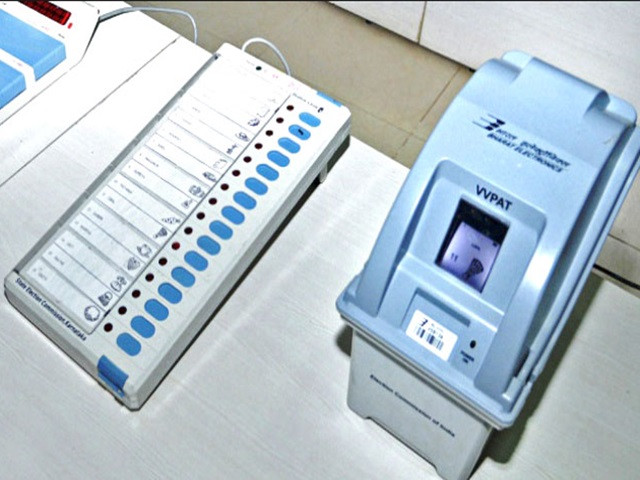
Índia: utiliza Electronic Voting Machines combinadas com VVPAT. A escolha eletrônica gera um comprovante em papel que aparece atrás de uma janela por alguns segundos e depois cai em recipiente lacrado. Há procedimentos de checagem, testes de funcionamento, randomização das máquinas e contagem de VVPATs em seções selecionadas.
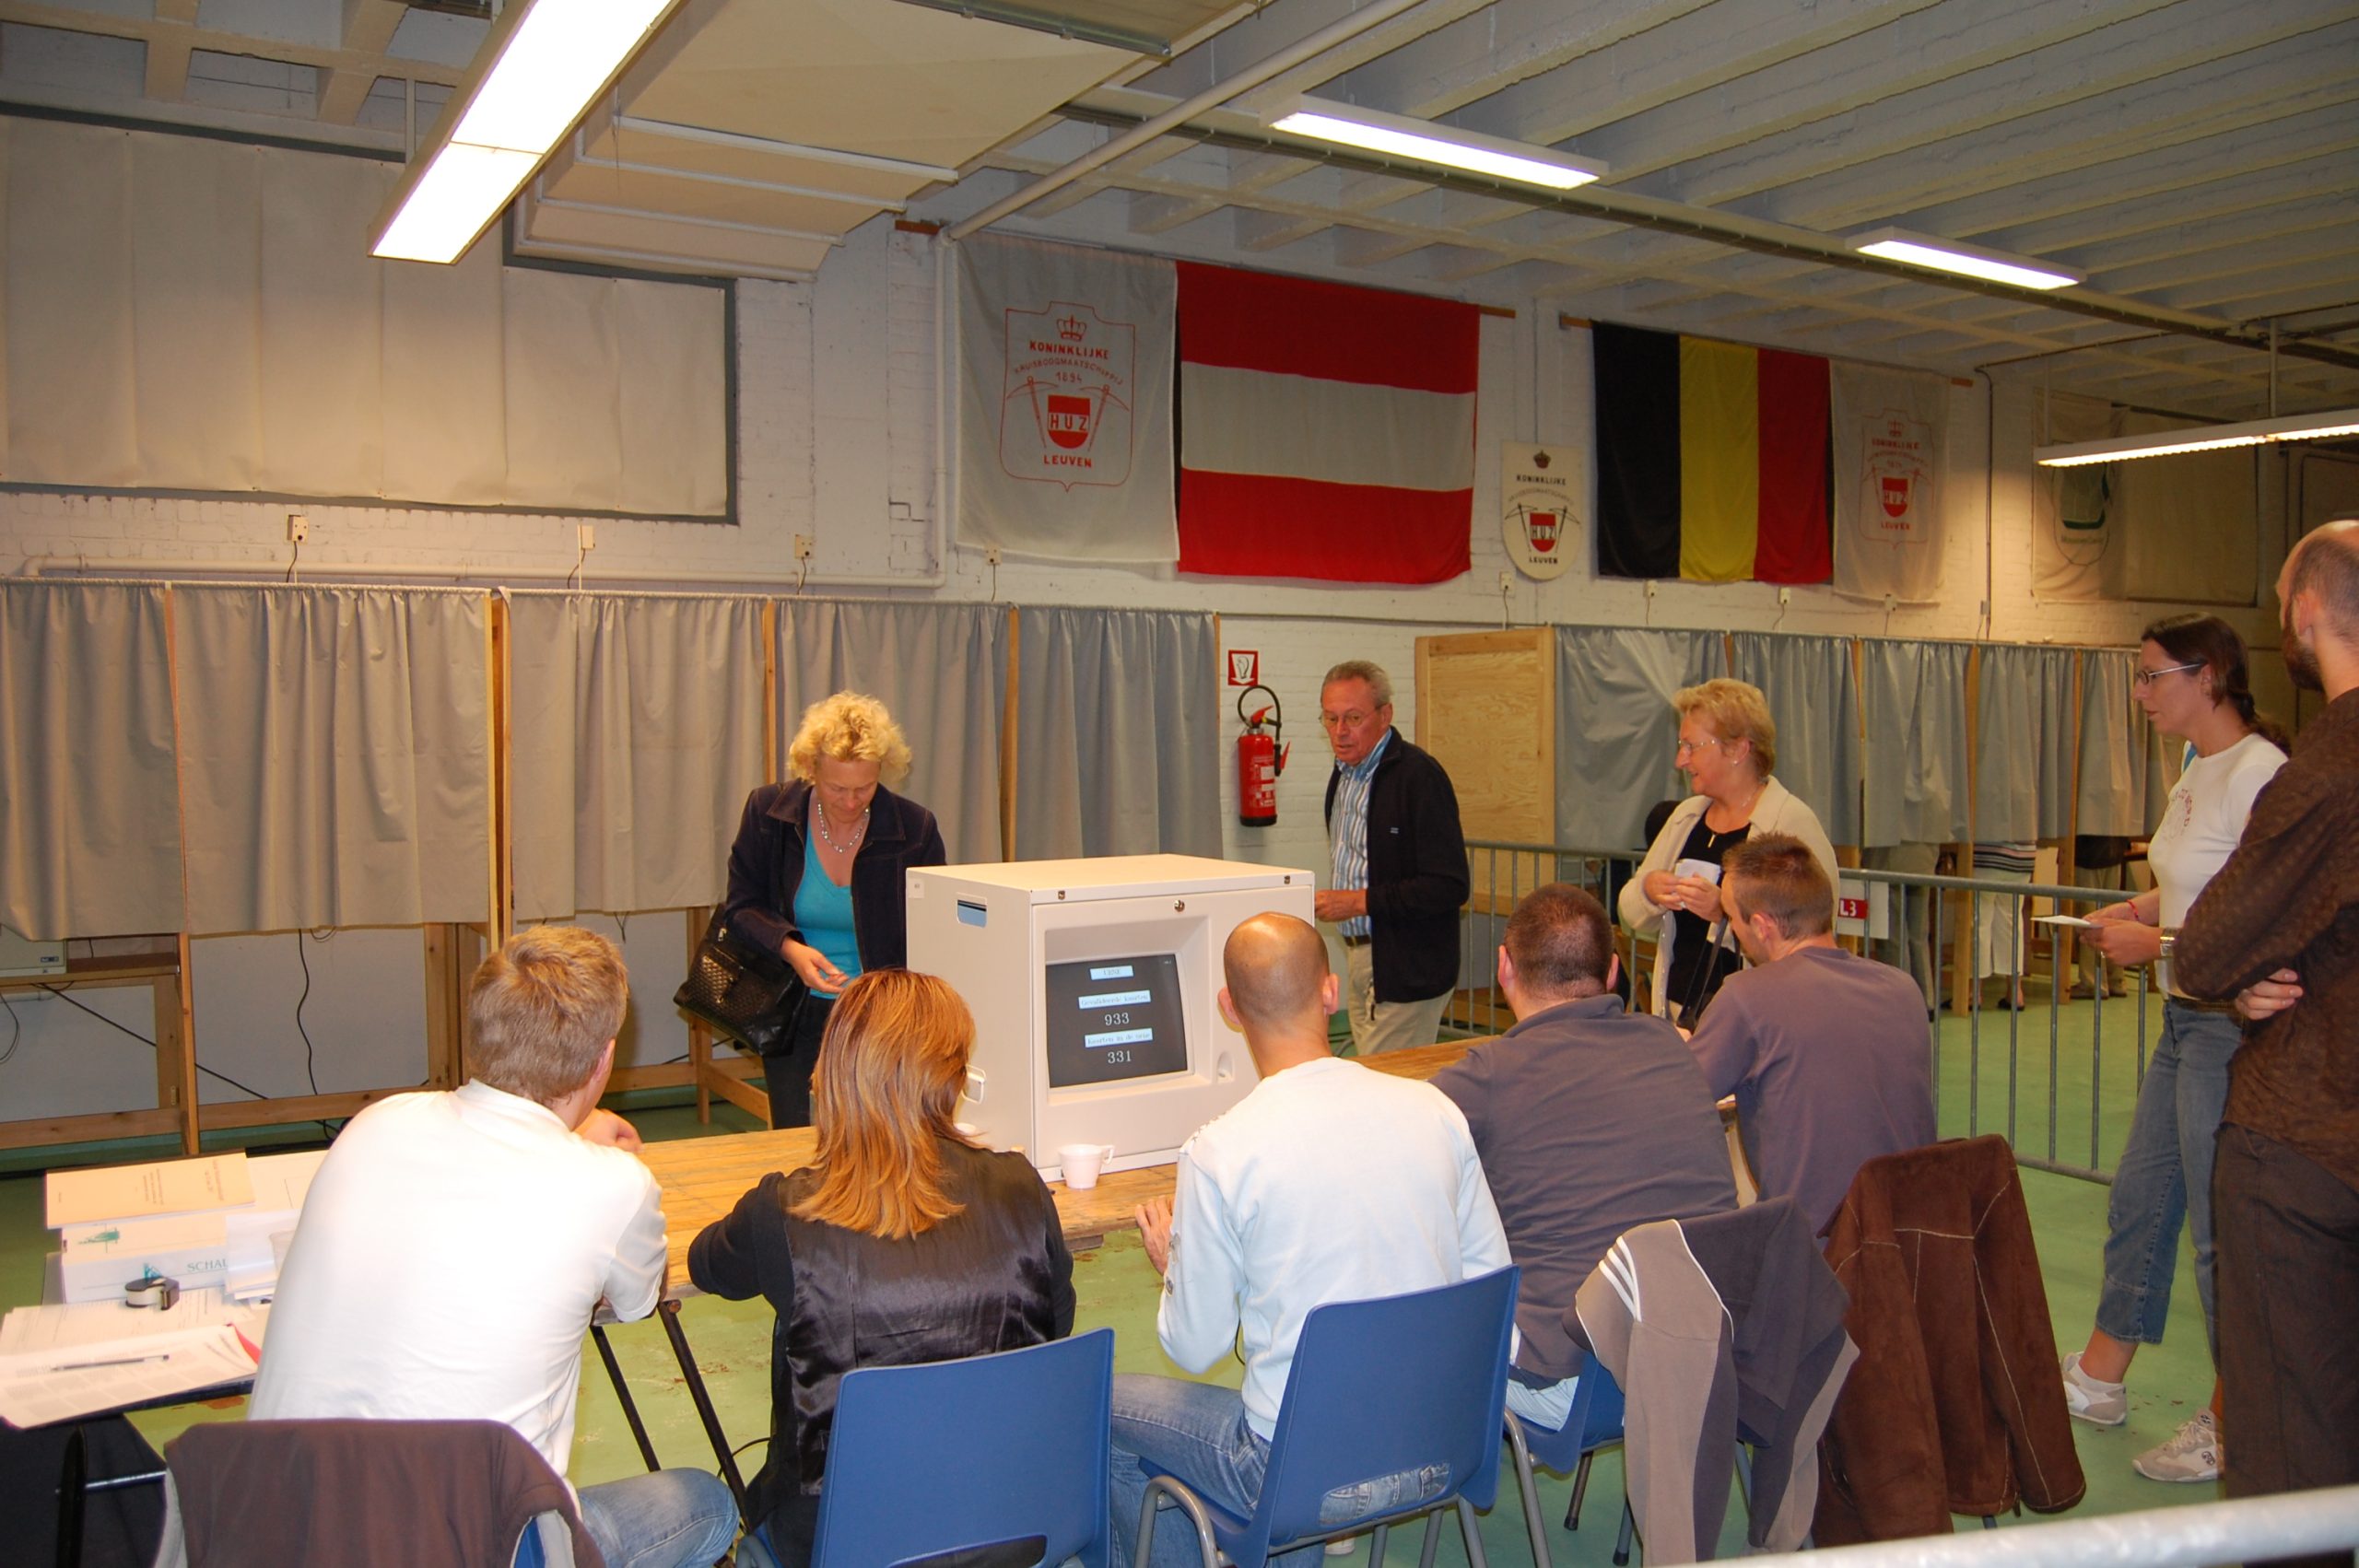
Bélgica: utiliza votação eletrônica em parte do país. O terminal imprime uma cédula com código de barras e conteúdo legível. O eleitor verifica a impressão, escaneia a cédula e a deposita em urna física. O papel pode ser usado para conferência posterior.
Estônia: é o caso mais conhecido de voto remoto pela internet em eleições nacionais. O eleitor pode votar de um dispositivo conectado, verificar por aplicativo se o voto foi recebido conforme pretendido e votar novamente; regras do sistema definem qual voto é considerado válido, e o voto presencial em papel pode prevalecer sobre o eletrônico. A arquitetura depende fortemente de identidade digital, criptografia, segregação das chaves e observação pública dos procedimentos.
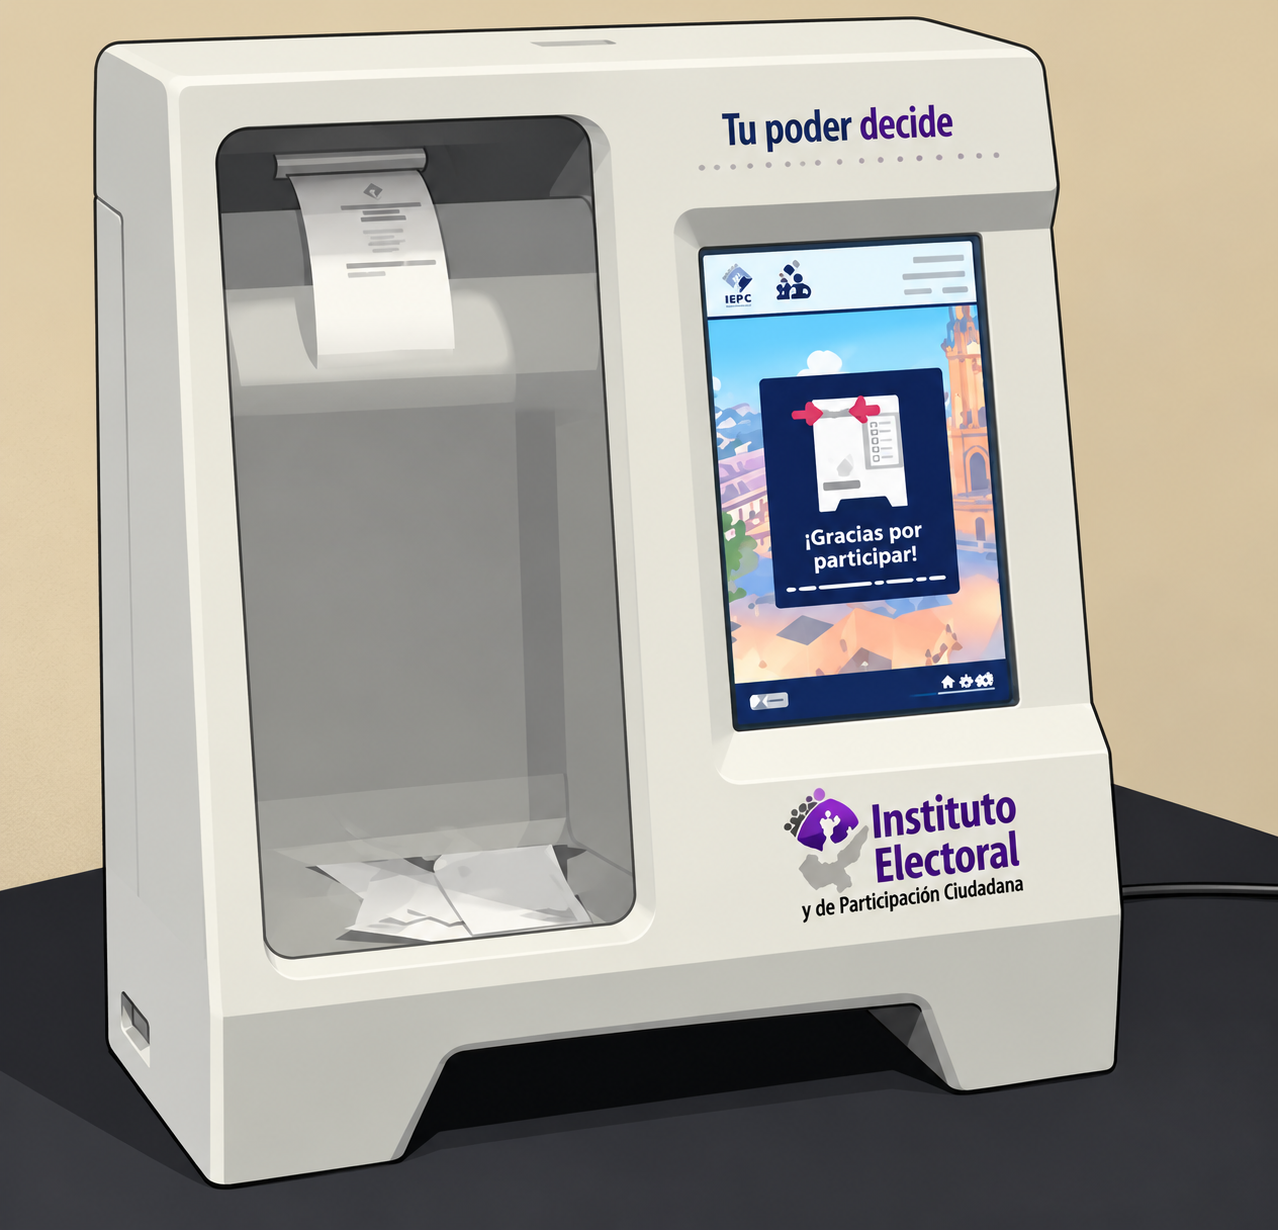
México: o país já utilizou diferentes modelos de urna eletrônica em experiências eleitorais oficiais. Em regras publicadas para as eleições locais de 2020, o governo federal descreveu a urna desenvolvida pelo Instituto Electoral y de Participación Ciudadana de Jalisco, utilizada em Hidalgo, com tela sensível ao toque, registro eletrônico direto e impressão térmica de um testemunho do voto. Esse comprovante fica visível por alguns segundos para que o eleitor confira a escolha e, em seguida, cai automaticamente em um compartimento integrado à própria urna. O modelo não representa uma adoção nacional uniforme: o voto eletrônico mexicano tem sido implementado de forma localizada e controlada. Posteriormente, o INE também empregou a Urna Electrónica 7.0 em 71 casillas especiais no processo eleitoral de 2023–2024, igualmente com impressão de testemunhos para conferência do eleitor.
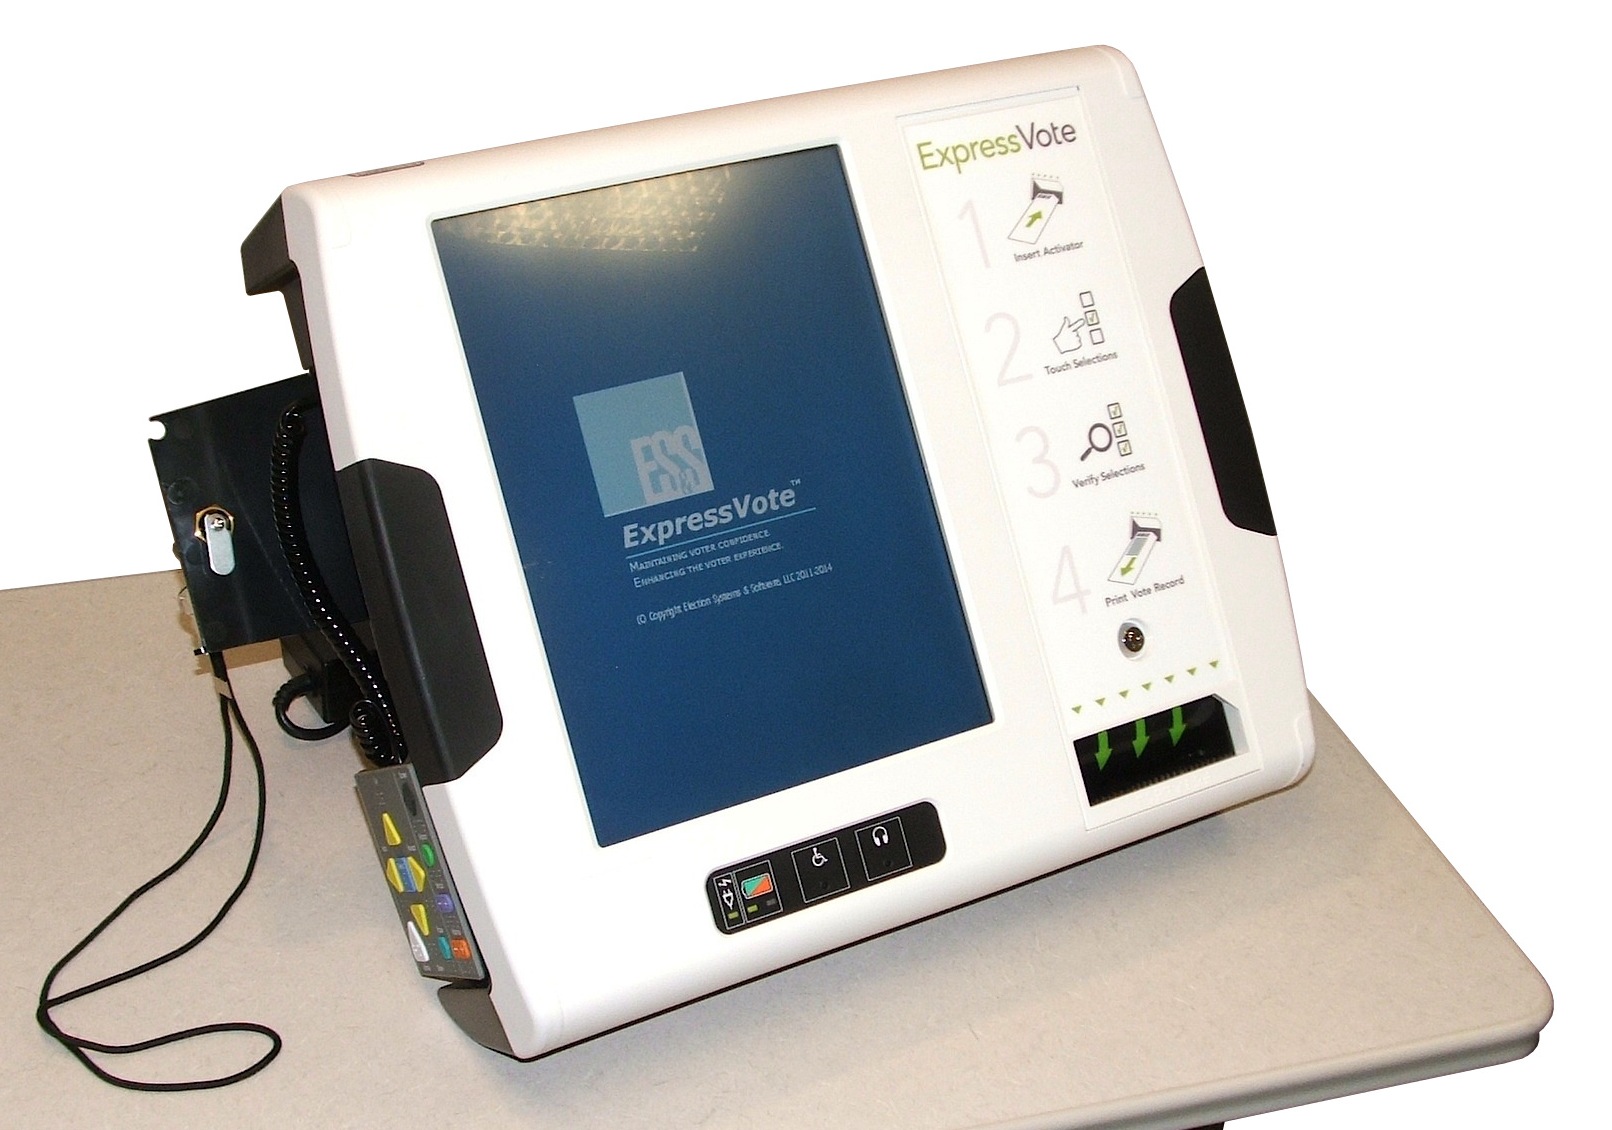
Estados Unidos: não existe um único sistema nacional. Estados e condados utilizam modelos variados, mas a tendência recente é manter uma cédula física marcada pelo eleitor ou algum registro em papel auditável. Dados da Election Assistance Commission mostram que, em 2024, mais de 98% das jurisdições utilizaram equipamentos com cédula marcada pelo eleitor ou registro físico auditável em alguma forma. Testes de lógica e precisão, certificação e auditorias pós-eleição são controles comuns.
Alemanha: a Corte Constitucional Federal invalidou em 2009 o uso então existente de máquinas eletrônicas porque etapas essenciais da eleição precisavam ser verificáveis pelo cidadão sem conhecimento técnico especializado. A decisão não declarou, de forma abstrata, que máquinas eleitorais nunca possam ser usadas; estabeleceu uma exigência elevada de verificabilidade pública.
O que realmente reduz o risco de fraude
Não existe um único controle capaz de eliminar o risco. Sistemas eleitorais resilientes combinam controles preventivos, detectivos e corretivos. Entre eles estão revisão independente de código, testes ofensivos, desenvolvimento seguro, assinatura de software, cadeia de inicialização verificada, proteção física, segregação de funções, registros de auditoria, publicação dos resultados por seção, auditorias pós-eleição, transparência processual e capacidade de recontagem.
Quando se usa papel, a qualidade da auditoria é mais importante do que a simples existência do papel. Um comprovante que nunca é contado ou confrontado estatisticamente com o resultado eletrônico oferece valor limitado. Da mesma forma, quando o sistema é predominantemente digital, publicar evidências independentes da totalização central e permitir inspeção externa aumenta a capacidade de detecção.
Conclusão
Há uma premissa indispensável para qualquer avaliação desse tipo: os mecanismos técnicos descritos só sustentam uma conclusão sobre integridade se a própria cadeia de projeto, desenvolvimento, fabricação, preparação, carga de software, custódia, fiscalização, validação e auditoria for suficientemente íntegra, abrangente e verificável. A existência de críticas, suspeitas ou acusações públicas sobre o escopo das auditorias não constitui, por si só, evidência de fraude; porém, do ponto de vista de segurança e governança, essas críticas tornam legítima a pergunta sobre se o processo produz evidências independentes suficientes para testar as hipóteses de comprometimento relevantes.
Isso significa que confiança não deve ser tratada como consequência automática da arquitetura da urna ou da existência formal de auditorias. Ela depende da qualidade do escopo, da independência dos avaliadores, da rastreabilidade das evidências, da possibilidade de reprodução ou contestação técnica e da cobertura das diferentes etapas da cadeia eleitoral. Se uma etapa crítica estiver fora do alcance de verificações capazes de detectar alterações indevidas, a força das conclusões sobre as demais camadas fica condicionada a essa limitação.
A urna eletrônica brasileira opera com uma arquitetura de segurança em múltiplas camadas e possui mecanismos de auditoria que permitem conferir software, integridade dos arquivos, funcionamento de urnas selecionadas e resultados por seção. Testes públicos encontraram vulnerabilidades ao longo da história e contribuíram para correções; auditorias eleitorais relevantes, incluindo a realizada após 2014 e as verificações do TCU em 2022, não apresentaram evidências de alteração dos resultados nas amostras examinadas.
Nenhum sistema complexo deve ser descrito como imune a qualquer ataque concebível. A avaliação técnica depende da capacidade de prevenir comprometimentos, detectar alterações, preservar evidências e permitir verificações por entidades fiscalizadoras e auditores dentro de métodos conhecidos.
O registro físico deve ser analisado pelos controles que acrescenta e pelos riscos que introduz. Um VVPAT pode criar uma fonte adicional de evidência para auditorias sobre papel, mas também exige resolver cadeia de custódia, falhas de impressão, armazenamento, recontagem e proteção do sigilo. A comparação técnica entre modelos precisa considerar integridade, anonimato, verificabilidade, auditabilidade e resiliência operacional, sem tratar “eletrônico” ou “papel” como garantia de segurança por si só.
Em síntese, a segurança do voto eletrônico precisa ser analisada como uma cadeia. Arquitetura, assinatura digital, lacração, testes, boletins de urna e totalização são componentes importantes, mas a confiança no resultado depende também da capacidade de demonstrar que os próprios processos de validação e auditoria cobrem, com profundidade e independência adequadas, os pontos em que uma fraude ou manipulação relevante poderia ocorrer. O debate técnico melhora quando alegações são separadas de evidências e quando cada conclusão permanece vinculada ao escopo efetivamente auditado.
Referências
- TSE — Resolução nº 23.751/2026
- TSE — Teste Público da Urna 2025: relatórios e resultados
- TSE — Teste da Urna 2025 confirma segurança dos sistemas eleitorais
- TSE — Teste de Confirmação de 2026
- TSE — Glossário: voto impresso
- TSE — Resolução nº 21.129/2002: módulo impressor externo
- TSE — Auditoria do PSDB nas Eleições 2014
- TCU — Auditoria dos Boletins de Urna de 2022
- Ministério da Defesa — Relatório de fiscalização de 2022
- Câmara dos Deputados — Peritos criminais defendem voto impresso
- Senado — Relatório de peritos da PF e recomendação de registro impresso
- STF — ADI 4543
- STF — ADI 5889
- Câmara — PEC 135/2019
- Senado — PEC 4/2024
- Senado — PL 5.643/2025
- Election Commission of India — EVM e VVPAT
- Bélgica — Serviço Público Federal Interior, votação eletrônica
- Estônia — Internet Voting
- U.S. Election Assistance Commission — sistemas de votação baseados em papel e auditáveis
- México — Diario Oficial de la Federación, regras para urnas eletrônicas
- Instituto Nacional Electoral do México — Urna Electrónica

Be the first to comment