

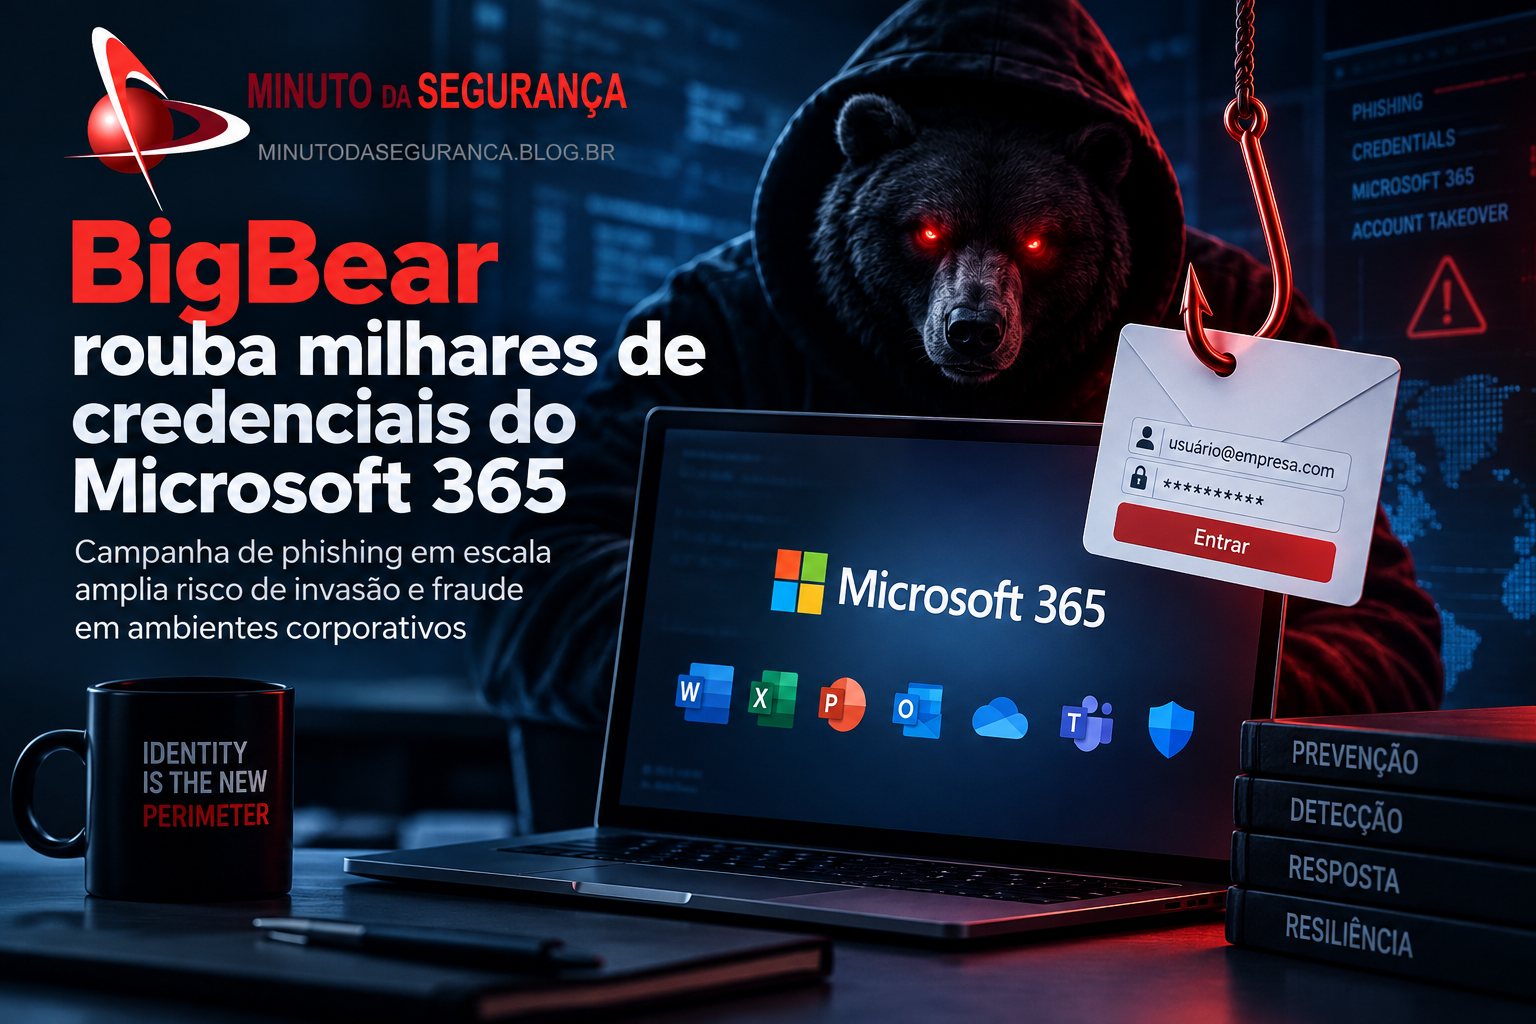
Uma campanha de phishing associada ao grupo BigBear colocou credenciais do Microsoft 365 no centro de uma operação em larga escala. O caso reforça que a identidade corporativa continua sendo um dos caminhos mais valiosos para invasores alcançarem e-mail, arquivos, colaboração e outros recursos conectados à nuvem.
Credenciais viraram a porta de entrada para o ambiente corporativo
Segundo reportagem publicada pelo The Register em 8 de setembro de 2026, uma operação de phishing atribuída ao BigBear conseguiu capturar milhares de credenciais do Microsoft 365. Mais do que o volume, o episódio chama atenção para o valor operacional de uma conta corporativa: uma única identidade comprometida pode oferecer ao atacante um ponto inicial para explorar serviços de e-mail, colaboração, armazenamento e aplicações integradas.
Esse modelo de ataque desloca parte importante da defesa para a camada de identidade. O objetivo não precisa ser explorar uma vulnerabilidade tradicional em um servidor; basta convencer a vítima a entregar informações de autenticação em uma página falsa suficientemente convincente. A partir daí, a capacidade de progressão depende dos controles aplicados à conta, do contexto de acesso e dos privilégios disponíveis.
Por que o Microsoft 365 é um alvo estratégico
Contas do Microsoft 365 concentram comunicação empresarial e frequentemente funcionam como identidade para múltiplos serviços. Quando uma credencial é comprometida, o risco pode ultrapassar a caixa postal e alcançar documentos, contatos, fluxos de trabalho e aplicações conectadas. O comprometimento também pode permitir que mensagens fraudulentas sejam enviadas a partir de uma conta legítima, aumentando a credibilidade de novos ataques.
É justamente esse encadeamento que transforma phishing em risco de negócio. Uma conta tomada pode servir para fraude, coleta de informações, movimentação lateral, comprometimento de terceiros e ataques de Business Email Compromise. Em ambientes com privilégios excessivos ou autenticação insuficiente, o impacto potencial cresce rapidamente.
Notícias Relacionadas
- Falso suporte de TI no Microsoft Teams: campanha Spring Ring ataca mais de 150 funcionários
- O phishing saiu do e-mail e entrou no Teams
- Microsoft segue líder entre as marcas mais imitadas em ataques de phishing
Proteção precisa ir além da senha
O primeiro controle é reduzir a dependência de credenciais reutilizáveis e ampliar o uso de mecanismos de autenticação resistentes a phishing. Passkeys e chaves de segurança baseadas em padrões modernos reduzem a possibilidade de uma página falsa capturar um segredo que possa ser reutilizado pelo atacante. Políticas de acesso condicional, avaliação de risco de login e restrições para contas privilegiadas complementam essa camada.
Também é necessário monitorar sinais de uso anômalo da identidade: origem incomum de acesso, mudanças inesperadas em métodos de autenticação, criação de regras de encaminhamento de e-mail, consentimentos suspeitos para aplicações e atividades incompatíveis com o comportamento normal do usuário. A resposta deve combinar identidade, endpoint, e-mail e telemetria cloud, evitando que cada controle seja analisado isoladamente.
Treinamento continua relevante, mas não deve ser tratado como barreira única. Campanhas bem construídas exploram urgência, contexto e confiança. O desenho de segurança precisa assumir que algumas pessoas clicarão e, por isso, impedir que uma interação equivocada resulte automaticamente em comprometimento persistente.
Identidade é parte do perímetro de segurança
O caso BigBear reforça uma mudança já consolidada nos ambientes cloud: a identidade passou a funcionar como um dos principais perímetros corporativos. Quanto mais serviços dependem da mesma conta, maior é a necessidade de proteger autenticação, sessões, privilégios e comportamento de acesso como elementos centrais da arquitetura de segurança.
Para as organizações, a questão deixa de ser apenas bloquear mensagens maliciosas. O objetivo é limitar o que um invasor consegue fazer mesmo quando uma tentativa de phishing ultrapassa a primeira camada defensiva. Controles resistentes a phishing, privilégios mínimos, detecção comportamental e resposta rápida reduzem a distância entre uma credencial exposta e um incidente de maior impacto.
Referências
The Register — BigBear phishing crew nets thousands of Microsoft 365 credentials


Be the first to comment