

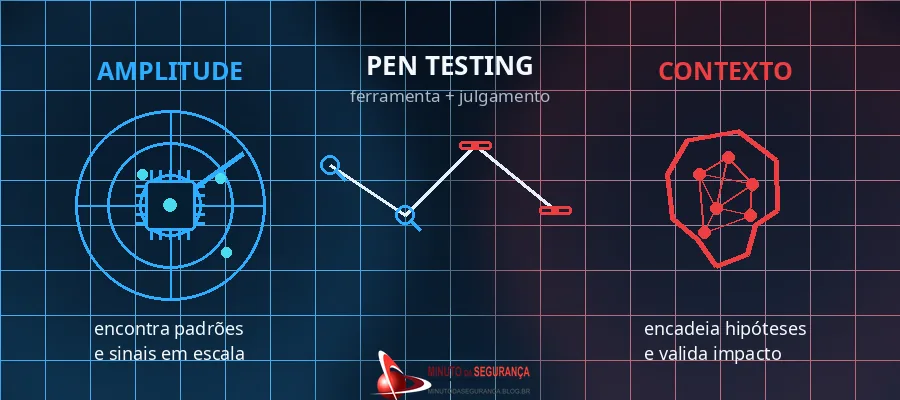
Ferramentas automatizadas ampliaram a velocidade e a cobertura dos testes de segurança. Ainda assim, um Penetration Test não se resume a descobrir falhas conhecidas: seu valor está em investigar se vulnerabilidades, configurações, identidades e regras de negócio podem ser combinadas para produzir um caminho de ataque plausível e com impacto real.
Pen Testing não é sinônimo de varredura de vulnerabilidades
A distinção parece elementar, mas continua sendo uma das mais importantes para quem contrata ou interpreta uma avaliação de segurança. Uma varredura procura identificar sinais de vulnerabilidade em escala. Um Penetration Test tenta responder a uma pergunta mais difícil: o que um atacante realmente conseguiria fazer com as condições encontradas?
O próprio glossário PCI diferencia as duas atividades. A varredura de segurança de rede é descrita como uma ferramenta automatizada usada para identificar vulnerabilidades em sistemas, serviços e dispositivos. Já o teste de penetração é definido como uma avaliação orientada à segurança que busca vulnerabilidades que um atacante possa explorar e pode envolver tentativas reais de penetração, com o objetivo de identificar fraquezas e orientar melhorias. Essa diferença de finalidade muda todo o desenho do trabalho.
Scanners, plataformas de gestão de vulnerabilidades, SAST, DAST, SCA e outras formas de automação são excelentes para ampliar cobertura, repetir verificações e encontrar padrões conhecidos. O pentest usa parte dessa capacidade, mas acrescenta algo diferente: hipótese, adaptação ao ambiente e validação do impacto.
A automação encontra sinais; o pentester procura relações
Uma ferramenta consegue descobrir rapidamente versões expostas, serviços acessíveis, configurações suspeitas, credenciais fracas em determinados cenários ou vulnerabilidades compatíveis com assinaturas conhecidas. Isso é valioso porque a superfície corporativa é grande demais para depender apenas de observação manual.
O problema aparece quando o risco não está em uma única falha, mas na relação entre várias condições aparentemente moderadas. Um scanner costuma trabalhar muito bem com unidades: uma porta, uma versão, uma regra, um CVE, um parâmetro. Um atacante, por outro lado, trabalha com caminhos.
Considere uma aplicação em que nenhum achado isolado pareça crítico. O ambiente pode apresentar uma pequena exposição de informações, um fluxo de recuperação de conta excessivamente permissivo e uma falha de autorização em uma função interna. Separadamente, cada item pode receber uma prioridade intermediária. Um pentester experiente tentará descobrir se a exposição ajuda a identificar contas, se o fluxo de recuperação pode ser abusado e se a sessão obtida permite alcançar dados ou funções de outro usuário. O risco muda quando os pontos deixam de ser itens de relatório e passam a formar uma sequência.
O fator humano aparece onde o contexto importa
O OWASP Web Security Testing Guide é direto ao tratar falhas de lógica de negócio: determinadas vulnerabilidades exigem pensar de maneira não convencional, compreender o processo completo e testar comportamentos que uma ferramenta não consegue deduzir apenas observando respostas técnicas. É nesse tipo de avaliação que criatividade e compreensão de contexto deixam de ser qualidades abstratas e passam a ser parte do método.
Um checkout pode funcionar perfeitamente sob a ótica de um scanner e ainda permitir que etapas sejam repetidas, puladas ou executadas fora de ordem. Um sistema de aprovação pode validar autenticação e, mesmo assim, aceitar que a mesma pessoa solicite e aprove uma operação. Um portal pode restringir um campo na interface, mas confiar em um valor que o usuário consegue alterar diretamente na requisição. Nenhum desses cenários precisa conter um CVE.
O fator humano também é decisivo quando o ambiente reage. Se uma técnica falha, o profissional pode reformular a hipótese, buscar uma rota alternativa, reduzir ruído, correlacionar telemetria e decidir que um caminho não faz sentido. A automação tradicional tende a seguir uma sequência previamente definida; sistemas baseados em IA estão tornando essa diferença menor em algumas tarefas, mas ainda exigem governança, validação e supervisão.
Três exemplos de onde um pentest humano pode mudar a conclusão
Aplicações e lógica de negócio. Uma ferramenta identifica que os controles técnicos básicos estão presentes, mas o pentester testa o processo como um usuário mal-intencionado: altera a ordem de etapas, repete transações, cruza identidades e observa se regras de negócio continuam sendo aplicadas. O achado pode não existir em nenhuma base de vulnerabilidades porque pertence à lógica específica daquela aplicação.
Ambientes internos e identidades. Uma conta de baixo privilégio pode, isoladamente, parecer pouco relevante. O profissional avalia relações de confiança, grupos, delegações, compartilhamentos, credenciais e caminhos de privilégio para verificar se o acesso inicial pode ser ampliado. O objetivo não é apenas registrar configurações inadequadas, mas demonstrar até onde elas permitem chegar dentro do escopo autorizado.
Cloud e arquiteturas modernas. Em nuvem, containers e APIs, o risco frequentemente atravessa serviços. Uma permissão excessiva pode parecer limitada até ser combinada com um segredo acessível, uma função de serviço ou uma relação de confiança entre workloads. O pentest humano tenta entender a arquitetura e a finalidade de cada componente antes de concluir o impacto.
CVE-2026-75939: falha no OpenShift ameaça a cadeia de confiança em ambientes desconectados
Falha no Veeam Agent permite elevar privilégios a SYSTEM; PoC público aumenta o risco
Cisco ISE sob ataque: zero-day permite bypass de autenticação e exige correção imediata
Onde a automação é melhor
Reconhecer o valor humano não significa diminuir a automação. Em vários pontos ela é claramente superior: cobertura de grandes volumes, repetição consistente, descoberta contínua de ativos, comparação de versões, identificação de padrões conhecidos e integração com pipelines de desenvolvimento.
Uma organização com milhares de ativos não deveria depender de um pentest anual para descobrir que um serviço novo apareceu na Internet ou que um componente conhecido permanece vulnerável. Esse é o território da descoberta contínua, do gerenciamento de vulnerabilidades e de controles automatizados.
O NIST SP 800-115 adota exatamente essa lógica ao tratar técnicas de identificação, varredura e validação como partes complementares de uma avaliação. O guia ressalta que nenhuma técnica oferece, sozinha, uma visão completa da segurança e que diferentes métodos devem ser combinados conforme o objetivo do teste.
As limitações do pentest humano também importam
O trabalho humano possui limitações que precisam estar explícitas na contratação. O primeiro limite é o escopo. Um pentest não examina tudo: ele avalia ativos, aplicações, redes, identidades ou cenários formalmente autorizados. Uma área fora do escopo permanece fora da conclusão.
O segundo limite é o tempo. O teste representa uma janela. Ambientes mudam, novas versões entram em produção, permissões são alteradas e vulnerabilidades surgem depois do encerramento. Por isso, um relatório de pentest não deve ser interpretado como certificado permanente de segurança.
Há ainda variação de qualidade. Experiência, especialização, metodologia e conhecimento da tecnologia influenciam diretamente o resultado. Um profissional excelente em aplicações web pode não ser a melhor escolha para Active Directory, cloud, sistemas industriais ou mobile. A composição da equipe precisa acompanhar o escopo.
Por fim, existem limites operacionais deliberados. Em um ambiente de produção, determinadas ações podem ser proibidas para evitar indisponibilidade, perda de dados ou impacto ao negócio. Um atacante real não respeita essas restrições; uma consultoria autorizada precisa respeitá-las.
O que uma consultoria de segurança acrescenta
Quando bem executado, o valor de uma consultoria não está apenas nas ferramentas utilizadas. Está na capacidade de transformar um escopo técnico em uma investigação controlada, independente e reproduzível.
Isso começa antes da exploração. A equipe precisa entender objetivos, criticidade, arquitetura, regras de engajamento, janelas de teste, restrições e critérios de interrupção. Durante a execução, deve preservar evidências, registrar cadeia de ataque, distinguir possibilidade teórica de exploração demonstrada e evitar que um teste autorizado se transforme em risco operacional desnecessário.
O relatório também faz diferença. Um bom documento não apresenta uma coleção de telas de scanner. Ele explica a causa, demonstra o caminho, contextualiza o impacto, indica o ativo afetado, diferencia achados isolados de cadeias de exploração e ajuda a organização a priorizar correções pelo risco real. Depois disso, o reteste confirma se a correção interrompeu o caminho de ataque — e não apenas se um alerta desapareceu.
O PCI Security Standards Council também trata essa diferença de forma explícita: uma varredura de vulnerabilidades busca identificar, classificar e reportar vulnerabilidades, enquanto o penetration test procura maneiras de explorá-las para contornar ou derrotar mecanismos de segurança. A orientação do PCI descreve o pentest como um processo manual que pode utilizar scanners e outras ferramentas automatizadas, mas não se limita a elas.
O avanço da IA muda essa fronteira, mas não elimina a supervisão
Agentes de IA já conseguem interpretar resultados, selecionar ferramentas e adaptar algumas etapas de testes ofensivos. O próprio Minuto da Segurança abordou essa evolução no artigo Pentest em Sistemas de IA, ao discutir tanto a IA como alvo quanto como instrumento de Offensive Security.
Essa evolução tende a automatizar parcelas do raciocínio que antes eram exclusivamente humanas. Entretanto, autonomia não equivale automaticamente a compreensão do negócio, responsabilidade sobre o escopo ou julgamento de segurança operacional. Quanto maior a capacidade de um agente executar ações ofensivas, maior a necessidade de limites técnicos, autorização, registro e intervenção humana em decisões de maior impacto.
Automação e análise humana ocupam papéis diferentes
A discussão mais útil não é “automação ou pentester?”. As duas abordagens respondem a problemas diferentes. Automação oferece frequência e amplitude. O fator humano acrescenta contexto, adaptação, criatividade, validação de impacto e capacidade de encadear condições distintas.
Um programa consistente tende a combinar descoberta e varredura contínuas, gestão de vulnerabilidades, testes automatizados no ciclo de desenvolvimento, pentests humanos orientados a risco e retestes após correções. Em ambientes de maior criticidade, exercícios de Red Team e simulações adversariais podem complementar esse conjunto.
Essa combinação reduz duas ilusões perigosas: a de que um scanner equivale a uma invasão simulada e a de que um pentest periódico substitui monitoramento contínuo.
Conclusão
O diferencial do fator humano em Penetration Testing não está em executar comandos que uma ferramenta também consegue executar. Está em formular perguntas que ainda não foram codificadas em uma assinatura, entender o que deveria ou não ser permitido, conectar sinais aparentemente independentes e demonstrar qual consequência uma cadeia de fraquezas pode produzir para a organização.
Ao mesmo tempo, nenhum profissional consegue competir com a escala e a repetibilidade da automação. O ganho de segurança aparece quando essas capacidades são combinadas: máquinas ampliam a visibilidade, pessoas aprofundam a análise e o reteste confirma se a organização realmente interrompeu o caminho de ataque.
Um pentest bem contratado não se mede pela quantidade de ferramentas usadas nem pelo número bruto de achados. Seu valor aparece quando o teste mostra um caminho de ataque plausível, demonstra até onde esse caminho poderia chegar dentro do escopo autorizado e deixa claro quais controles precisam mudar para interrompê-lo.
Pentest em Sistemas de IA
35+ Ferramentas de Pentesting e Ferramentas de Pentesting de IA
O que faz o profissional de pentest
Percepções de projetos de avaliação de comprometimento
Referências
NIST SP 800-115 — Technical Guide to Information Security Testing and Assessment
OWASP Web Security Testing Guide — Introduction to Business Logic
OWASP Web Security Testing Guide
PCI Security Standards Council — Penetration Testing Guidance

Be the first to comment