

<
Uma nova família de malware mostra como a engenharia social do ClickFix está se combinando com componentes legítimos de desenvolvimento e infraestrutura descentralizada. O ChainScript, um trojan de acesso remoto escrito em Node.js, usa um smart contract na rede Polygon como resolvedor para localizar o servidor de comando e controle ativo — reduzindo a dependência de domínios e endereços IP estáticos que normalmente seriam bloqueados pelos defensores.
O ChainScript foi documentado pela Blackpoint Adversary Pursuit Group durante investigações sobre campanhas ClickFix. O malware apareceu com diferentes nomes de build — como ComponentTask33, UpdateDigital, HostShared e OrchidViolet66 — e foi apresentado às vítimas como se fosse software legítimo, incluindo Spotify, Zoom Workplace e Microsoft Teams. A combinação não representa apenas mais um RAT: ela conecta uma técnica de engenharia social já amplamente explorada a uma arquitetura de descoberta de C2 desenhada para facilitar a rotação da infraestrutura.
O ponto de entrada continua sendo a vítima
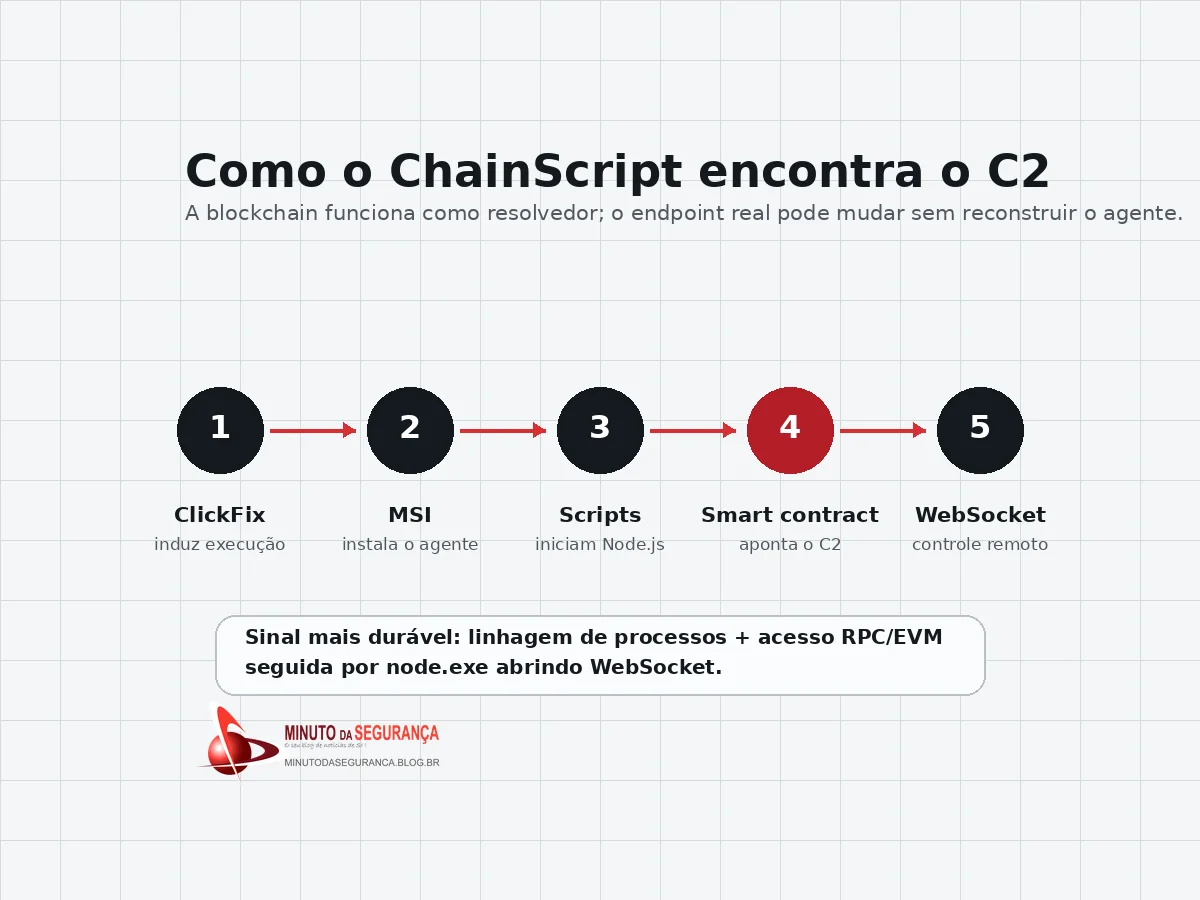
O ClickFix explora um comportamento humano em vez de depender necessariamente de uma vulnerabilidade de software. A vítima recebe uma instrução que parece resolver um problema, concluir uma verificação ou instalar um aplicativo e é induzida a executar um comando ou instalador. No caso analisado pela Blackpoint, a cadeia leva à execução de um arquivo MSI malicioso por meio do msiexec.exe, disfarçado como Spotify.
Esse detalhe é relevante porque desloca parte da defesa da simples inspeção de arquivos para a correlação de comportamento. Ferramentas legítimas do Windows, mecanismos de instalação conhecidos e runtimes comuns podem ser usados em uma sequência maliciosa sem que cada componente, isoladamente, pareça anormal. O risco surge da cadeia.
Como o ChainScript é instalado
Após a execução do MSI, o instalador implanta o próprio runtime do Node.js e inicia o agente JavaScript do ChainScript por meio de estágios ocultos em PowerShell e VBScript. Componentes como runtime, código do agente, configuração e binários auxiliares são gravados em caminhos sob %LOCALAPPDATA% com nomes que procuram se confundir com componentes Microsoft.
O VBScript funciona como launcher principal. Em seguida, o malware estabelece persistência no contexto do usuário usando uma tarefa agendada, com uma chave de inicialização automática no Registro como alternativa. A operação não depende, necessariamente, de privilégios administrativos para manter um canal útil ao operador.
O diferencial: o C2 não fica preso a um endereço
Em campanhas tradicionais, o implante costuma carregar um domínio, endereço IP ou conjunto fixo de servidores de comando e controle. Quando esses indicadores são descobertos, equipes de segurança podem bloqueá-los e provedores podem contribuir para derrubar a infraestrutura. O ChainScript adiciona uma camada intermediária: consulta um smart contract na rede Polygon para descobrir qual infraestrutura WebSocket está ativa naquele momento.
Na prática, o contrato inteligente funciona como um resolvedor externo. O operador pode alterar o destino apontado pelo contrato e redirecionar agentes já instalados para uma nova infraestrutura sem precisar reconstruir ou redistribuir o malware. Isso não torna o C2 invisível nem impossível de detectar, mas enfraquece estratégias defensivas baseadas apenas em listas estáticas de IPs, domínios e hashes.
O que o RAT consegue fazer
Depois de descobrir o backend ativo, o ChainScript se conecta por WebSocket e recebe tarefas. A análise técnica descreve recursos de shell interativo por CMD e PowerShell, navegação e transferência de arquivos, captura de tela, implantação de novos payloads, execução remota de JavaScript e mecanismos de atualização e limpeza.
O malware também enumera carteiras de criptomoedas, tanto aplicações instaladas quanto extensões de navegador. Esse conjunto de funções transforma uma infecção inicialmente restrita ao perfil do usuário em uma plataforma flexível para espionagem, coleta de dados, roubo de ativos digitais e implantação de ferramentas adicionais.
Por que essa combinação aumenta o risco
O ChainScript reúne três fatores que exigem atenção. O primeiro é a engenharia social: o ClickFix leva o usuário a participar da própria execução. O segundo é o uso de tecnologias comuns — MSI, PowerShell, VBScript, Node.js e WebSocket — que também fazem parte de ambientes legítimos. O terceiro é a desacoplagem do C2 por meio da blockchain, permitindo que o operador altere o backend sem modificar o agente instalado.
Para o negócio, o impacto potencial vai além de uma única estação comprometida. Um RAT com capacidade de executar comandos e novos payloads pode se tornar ponto inicial para roubo de credenciais, acesso a aplicações SaaS, coleta de dados corporativos, fraude com carteiras digitais e movimentação posterior dentro do ambiente, dependendo das permissões disponíveis à identidade comprometida.
Medidas de proteção: detectar a cadeia, não apenas o arquivo
Bloquear um domínio conhecido continua útil, mas é insuficiente contra esse modelo. A defesa precisa correlacionar comportamento no endpoint e na rede. Execuções de msiexec.exe originadas de comandos incomuns ou conteúdo recém-baixado, PowerShell oculto, wscript.exe ou cscript.exe iniciando runtimes, node.exe executado a partir do perfil do usuário e criação inesperada de tarefas agendadas devem ser tratados como sinais que ganham relevância quando aparecem na mesma sequência.
Controles de aplicação também podem reduzir o espaço para abuso. Organizações que não precisam de Node.js em estações de trabalho podem restringir sua execução; onde ele é necessário, a origem, assinatura, caminho e processo pai devem ser monitorados. O mesmo raciocínio vale para instaladores MSI provenientes da Internet e para scripts iniciados por usuários sem justificativa operacional.
No plano de rede, equipes de SOC e threat hunting devem considerar conexões WebSocket iniciadas por processos incomuns e acessos a endpoints RPC ou serviços relacionados a redes blockchain quando não houver necessidade de negócio. O objetivo não é bloquear indiscriminadamente tecnologias Web3, mas identificar combinações incompatíveis com o perfil do equipamento e do usuário.
Proteção contra ClickFix começa antes do malware
A etapa de entrada ainda pode ser interrompida com medidas relativamente simples. Usuários devem ser treinados para desconfiar de páginas, anúncios e supostos instaladores que instruem a abrir Executar, PowerShell, Prompt de Comando ou Terminal e colar comandos. Navegadores, filtros DNS, proteção de endpoint e controles de download ajudam, mas a regra operacional precisa ser explícita: um site legítimo não deveria exigir a execução manual de comandos do sistema para “corrigir” um CAPTCHA, atualizar um navegador ou instalar um aplicativo popular.
Também é importante limitar o impacto quando a primeira barreira falha. Privilégio mínimo, segmentação, MFA resistente a phishing, proteção de credenciais, controle de aplicações, EDR e resposta rápida do SOC reduzem a chance de uma execução em contexto de usuário evoluir para comprometimento mais amplo.
Conclusão
O ChainScript ilustra uma evolução importante nas campanhas ClickFix. O método de entrada continua baseado em enganar a vítima, mas a infraestrutura posterior está se tornando mais flexível. Ao usar um smart contract como resolvedor de C2, o operador pode trocar servidores sem alterar o implante, dificultando respostas que dependem exclusivamente de indicadores estáticos.
Para os defensores, a consequência é direta: a detecção precisa acompanhar o comportamento completo — da execução do instalador à cadeia de scripts, persistência, runtime e comunicação WebSocket. Quanto mais a infraestrutura criminosa se torna dinâmica, mais valor ganham controles baseados em identidade, contexto e comportamento.
- Links legítimos do ChatGPT são usados em ataques ClickFix para instalar NetSupport RAT
- Amatera Stealer usa blockchain para ocultar servidores C2
- MovieReaper usa torrents comprometidos e Solana para instalar malware modular
- Falso suporte de TI no Microsoft Teams: campanha Spring Ring ataca mais de 150 funcionários

Be the first to comment