
A Fortinet confirmou exploração ativa da CVE-2026-104286, uma vulnerabilidade crítica no FortiMail que permite a um atacante não autenticado gravar arquivos arbitrários no sistema por meio de requisições HTTP ou HTTPS especialmente preparadas. Com pontuação CVSS 9,8 e inclusão no catálogo de vulnerabilidades exploradas da CISA, o caso exige contenção imediata, investigação de possíveis sinais de comprometimento e atualização assim que as versões corrigidas estiverem disponíveis.
Uma falha crítica em um componente que protege o e-mail
Gateways de segurança de e-mail ocupam uma posição sensível na arquitetura corporativa. Eles recebem tráfego externo, processam mensagens, interagem com mecanismos de autenticação e criptografia e podem manter informações operacionais importantes. Quando uma vulnerabilidade crítica atinge esse tipo de equipamento, o risco deixa de estar restrito ao próprio appliance.
A CVE-2026-104286 foi divulgada pela Fortinet em 1º de outubro de 2026 e afeta o FortiMail. Segundo o aviso de segurança e a CISA, trata-se de uma combinação de path traversal com tratamento inadequado de caractere nulo que pode permitir gravação arbitrária de arquivos sem autenticação. A exploração ocorre por requisições HTTP ou HTTPS especialmente construídas e recebeu pontuação CVSS 3.1 de 9,8.
A Fortinet informou que a falha está sendo explorada em ambientes reais. A CISA também incluiu a vulnerabilidade em seu catálogo Known Exploited Vulnerabilities (KEV), o que transforma o caso em uma prioridade operacional baseada em evidência de exploração, e não apenas em severidade teórica.
Como a exploração pode evoluir
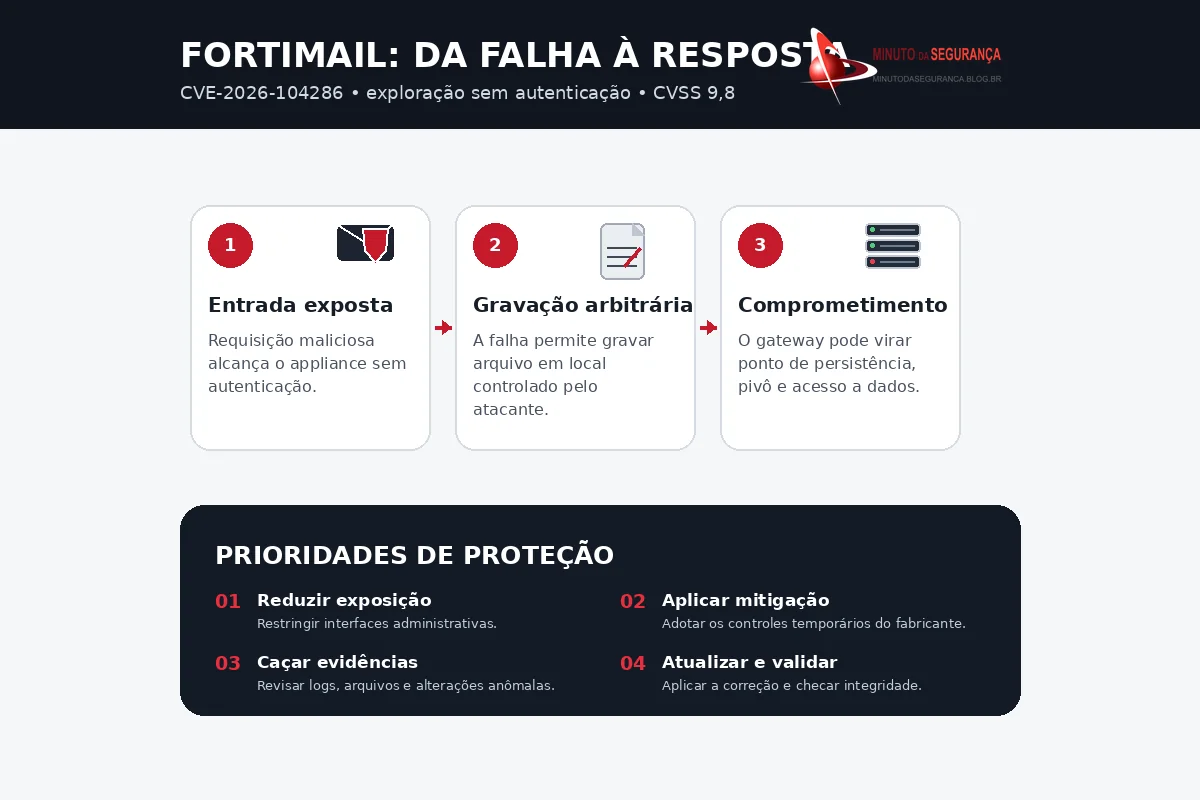
O ponto técnico mais importante é a capacidade de escrever arquivos no sistema subjacente. Isoladamente, uma gravação arbitrária já representa violação de integridade. Em um gateway de e-mail, porém, ela pode ser usada para alterar componentes, introduzir mecanismos de persistência ou preparar a execução de código e comandos não autorizados.
Pesquisadores citados pelo Cybersecurity Dive destacam que o comprometimento pode abrir caminho para acesso ao próprio gateway, mensagens armazenadas, credenciais e sistemas conectados. O impacto real depende da configuração do ambiente, da exposição da interface vulnerável e dos privilégios obtidos após a exploração, mas a posição do FortiMail na infraestrutura amplia o potencial de movimentação posterior.
Também existe um risco de falsa sensação de segurança. Como o produto foi instalado justamente para reduzir phishing, malware e comprometimento de e-mail corporativo, uma organização pode presumir que o equipamento de proteção está fora da superfície de ataque. A exploração ativa mostra o contrário: controles de segurança também são ativos críticos e precisam entrar no inventário, na gestão de vulnerabilidades, no monitoramento e nos processos de resposta a incidentes.
Quais versões estão afetadas
O aviso FG-IR-26-175 lista como afetadas as linhas FortiMail 8.0.0 a 8.0.1, 7.6.0 a 7.6.6, 7.4.0 a 7.4.8 e 7.2.0 a 7.2.9. Para os ramos 8.0, 7.6 e 7.4, a Fortinet indicou como destinos de correção as versões 8.0.2, 7.6.7 e 7.4.9, respectivamente. No momento da divulgação, essas versões ainda estavam marcadas como futuras.
Para a linha 7.2, a orientação é migrar para um ramo 7.4 ou superior. Essa recomendação exige atenção: migrar para uma versão ainda dentro do intervalo vulnerável não elimina o risco. A equipe deve confirmar no aviso atualizado da Fortinet qual versão corrigida está efetivamente disponível antes de executar a mudança.
Notícias Relacionadas
Medidas de proteção: o que fazer agora
Como a exploração já foi confirmada, a resposta não deve se limitar a colocar a atualização em uma fila convencional. O primeiro passo é identificar rapidamente todos os appliances FortiMail, registrar versão, exposição, responsável e dependências, e verificar se a interface administrativa ou o caminho associado ao Identity-Based Encryption (IBE) ficou acessível a redes não confiáveis.
Enquanto as versões corrigidas não estiverem disponíveis, a Fortinet recomenda desabilitar o suporte ao IBE. O fabricante também indica como alternativa remover o acesso da interface de gerenciamento à Internet ou limitá-lo exclusivamente a redes privadas confiáveis. Essas medidas reduzem a superfície alcançável, mas devem ser avaliadas com a equipe responsável pelo fluxo de e-mail e pelos processos de criptografia para evitar indisponibilidade não planejada.
config system encryption ibe
    set status disable
end
A contenção, entretanto, não encerra o trabalho. Organizações com versões vulneráveis e exposição potencial devem assumir que houve uma janela de risco e executar uma investigação direcionada. Isso inclui preservar logs e evidências antes de qualquer limpeza, revisar alterações inesperadas no sistema, comparar o ambiente com os indicadores de comprometimento publicados pela Fortinet e correlacionar tráfego de entrada e saída com eventos do período.
Se forem encontrados indícios de exploração, a resposta deve tratar o FortiMail como um ativo potencialmente comprometido, com análise de persistência, credenciais acessíveis, integrações e possíveis movimentos posteriores. Trocar apenas a versão do software sem investigar o que ocorreu antes da atualização pode deixar para trás consequências da intrusão.
Por que o impacto pode ultrapassar o gateway de e-mail
O e-mail continua sendo um dos principais pontos de entrada para fraudes, phishing, malware e comprometimento de contas. Um gateway de segurança comprometido ocupa uma posição privilegiada justamente nesse fluxo. Isso pode afetar confidencialidade de mensagens, integridade de regras, credenciais associadas e confiança nos mecanismos usados para filtrar conteúdo malicioso.
Do ponto de vista do negócio, o cenário pode envolver interrupção do serviço de e-mail, exposição de informações, aumento do risco de fraude, investigação forense, troca de credenciais e indisponibilidade durante a recuperação. Em organizações reguladas, um incidente também pode exigir avaliação de impacto sobre dados pessoais, registros de auditoria e obrigações contratuais ou regulatórias.
O episódio reforça uma disciplina que vem aparecendo repetidamente em incidentes recentes: vulnerabilidades conhecidas como exploradas precisam de um fluxo de tratamento diferente daquele usado para um backlog genérico. Inventário, exposição real, evidência de exploração, criticidade do ativo e capacidade de movimentação lateral devem pesar mais do que a pontuação CVSS isoladamente.
Conclusão
A CVE-2026-104286 combina os elementos que tornam uma vulnerabilidade operacionalmente urgente: ausência de autenticação, acesso por rede, impacto elevado e exploração confirmada. No FortiMail, o risco é agravado pela função do equipamento como componente de segurança e ponto de passagem de comunicações corporativas.
Até que as versões corrigidas estejam efetivamente disponíveis, a prioridade é reduzir a exposição, aplicar as mitigações recomendadas pela Fortinet e investigar ambientes vulneráveis em busca de sinais de comprometimento. Quando o patch chegar, a atualização deve ser acompanhada de validação de integridade e revisão do que ocorreu durante a janela de exposição.
Referências
- Fortinet warns that critical flaw in FortiMail is facing exploitation
- FG-IR-26-175 — Improper limitation of a pathname to a restricted directory
- Known Exploited Vulnerabilities Catalog
- Vulnérabilité dans Fortinet FortiMail


Be the first to comment