

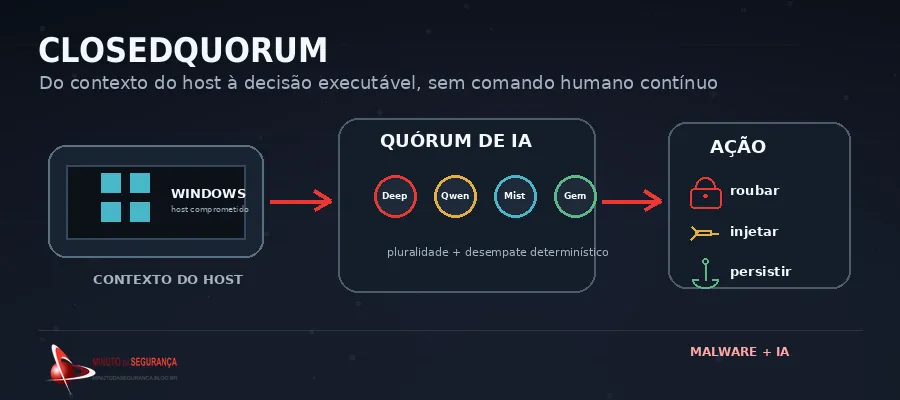
Pesquisadores da Cisco Talos detalharam um implante para Windows que consulta múltiplos modelos de inteligência artificial para decidir quais ações executar no host comprometido. O ClosedQuorum ainda combina técnicas tradicionais de malware com serviços legítimos de IA, mas introduz uma mudança relevante: parte da decisão operacional deixa de depender de comandos contínuos enviados por um operador humano.
Quando a IA deixa de ser ferramenta e passa a integrar o malware
A inteligência artificial já vinha sendo usada por criminosos para escrever mensagens de phishing, gerar código, traduzir campanhas e acelerar reconhecimento. O ClosedQuorum desloca esse uso para dentro da própria cadeia operacional do ataque. Segundo a análise da Cisco Talos, o implante coleta informações sobre a máquina comprometida, consulta quatro modelos de IA e utiliza um mecanismo de votação para selecionar a próxima ação.
A BleepingComputer destacou o caso como um novo exemplo de malware Windows que usa IA para tomar decisões durante o ataque. A diferença é importante. Em vez de um atacante perguntar a um chatbot o que fazer e depois executar manualmente a resposta, o próprio implante incorpora a consulta aos modelos ao fluxo de execução.
Isso não significa que o malware tenha adquirido “inteligência” independente ou capacidades ilimitadas. O comportamento continua restrito ao conjunto de funções programadas por seus desenvolvedores. O risco está na automação: o modelo ajuda a selecionar entre ações previamente previstas e pode reduzir a necessidade de interação humana durante parte da operação.
Como o ClosedQuorum funciona
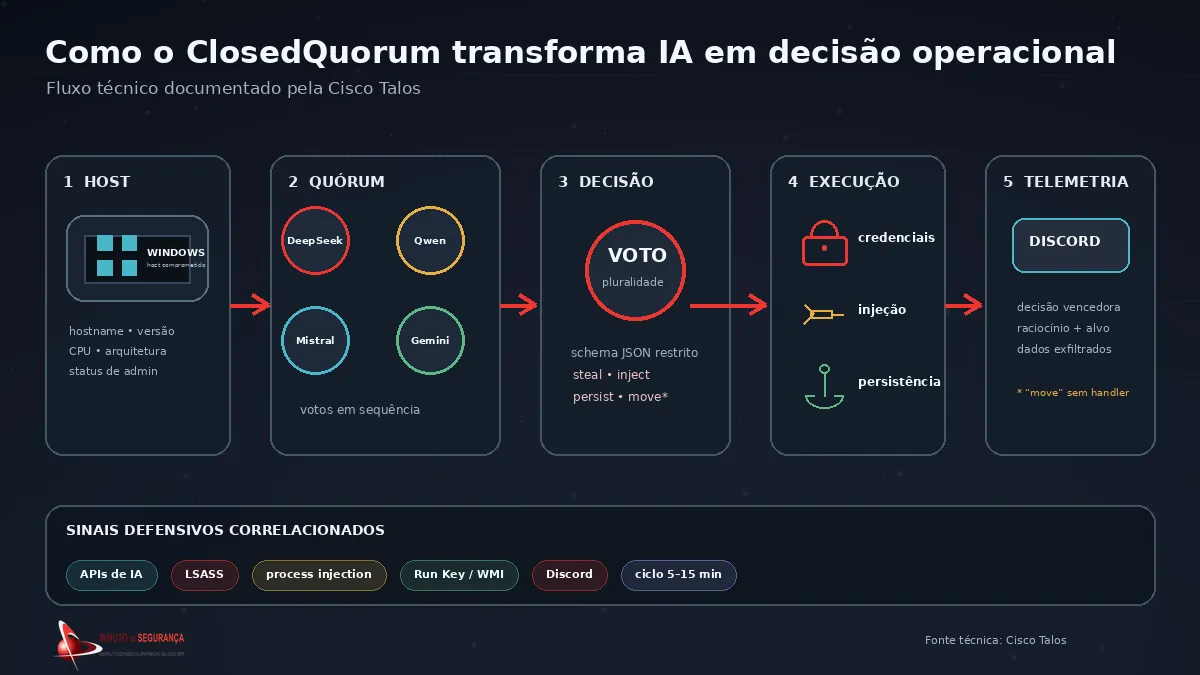
A Talos descreve uma arquitetura baseada em um “quórum” de quatro modelos: DeepSeek, Qwen, Mistral e Gemini. O malware reúne informações do host, envia contexto aos modelos e coleta respostas em sequência. Essas respostas são convertidas em votos e processadas por uma lógica que escolhe a ação vencedora.
Na prática, a IA não executa diretamente qualquer comando arbitrário no sistema. O malware fornece ao modelo um conjunto delimitado de possibilidades e interpreta a saída dentro de um esquema estruturado. Entre as capacidades documentadas estão roubo de credenciais, injeção em processos e mecanismos de persistência.
Esse desenho é relevante porque separa duas funções: o modelo participa da decisão, enquanto o código tradicional do malware continua responsável pela execução. Isso reduz um dos maiores problemas de incorporar LLMs diretamente a operações ofensivas — respostas imprevisíveis — e mantém o resultado dentro de um conjunto de ações controladas pelo desenvolvedor.
O quórum de modelos reduz a dependência de uma única resposta
O uso de vários modelos também chama atenção. Uma única resposta de LLM pode variar, conter erros ou recusar determinada solicitação. Ao consultar quatro modelos e consolidar votos, o ClosedQuorum tenta obter uma decisão mais estável. É uma adaptação de um princípio conhecido de sistemas distribuídos: usar múltiplas fontes para chegar a uma escolha comum.
Do ponto de vista defensivo, isso também mostra que a segurança não pode depender de um único provedor de IA bloquear solicitações maliciosas. Mesmo que um dos modelos recuse uma resposta, outros podem produzir saídas utilizáveis. Além disso, atacantes podem trocar modelos, usar serviços locais ou adaptar prompts sem alterar a estrutura principal do malware.
O aspecto mais preocupante, portanto, não é qual LLM foi utilizado, mas a abstração criada pelo malware: contexto do host entra, múltiplos modelos produzem recomendações e um mecanismo determinístico transforma essas recomendações em uma ação executável.
Roubo de credenciais e acesso ao LSASS continuam sendo riscos centrais
Apesar do componente de IA, o ClosedQuorum continua buscando objetivos tradicionais. Um deles é a obtenção de credenciais armazenadas ou presentes na memória do Windows. A proteção de credenciais segue sendo uma das medidas mais importantes contra movimentação lateral e ampliação de privilégio.
Organizações com Windows corporativo devem avaliar o uso de Credential Guard, proteção do processo LSASS, redução de privilégios administrativos e bloqueio de ferramentas ou processos não autorizados que tentem acessar memória sensível. EDRs também devem monitorar comportamentos associados a credential dumping, abertura suspeita de processos e tentativas de acesso ao LSASS.
A proteção não deve se limitar a assinaturas do malware. Um implante novo pode mudar rapidamente hashes, nomes de arquivos e mecanismos de carregamento, enquanto comportamentos como acesso a credenciais, injeção de processo e persistência tendem a deixar sinais mais consistentes.
Injeção de processo e persistência ampliam a permanência do atacante
A injeção em processos permite que código malicioso rode dentro de processos legítimos, dificultando detecção e análise. Já os mecanismos de persistência têm o objetivo de manter acesso após reinicializações ou encerramento de processos.
Essas técnicas não são novas, mas ganham outra camada quando a decisão de utilizá-las pode ser automatizada a partir do contexto observado no host. Um agente pode avaliar se possui privilégios suficientes, quais processos estão disponíveis ou qual mecanismo parece mais adequado e então escolher entre ações previstas pelo malware.
Para defesa, a prioridade é combinar proteção de endpoint com telemetria capaz de correlacionar eventos. Alertas isolados de PowerShell, criação de chave de inicialização, WMI, processo remoto ou acesso ao LSASS podem parecer ruído; quando aparecem em sequência, passam a representar uma cadeia de comprometimento.
Serviços legítimos passam a compor a infraestrutura do ataque
Outro desafio é o uso de plataformas legítimas. Consultas a APIs de IA podem se misturar ao tráfego normal de aplicações corporativas, e serviços populares de colaboração ou mensageria podem ser usados para receber telemetria ou resultados do malware.
Bloquear indiscriminadamente serviços de IA não é uma estratégia sustentável para a maioria das organizações. A resposta mais madura é controlar quem pode acessar essas APIs, a partir de quais dispositivos, com quais chaves e em quais aplicações. Tráfego de endpoints que não deveriam consumir modelos externos deve ser tratado como um sinal de investigação.
Controles de proxy, DNS, CASB/SSE, firewall de saída e políticas de aplicação podem ajudar a identificar conexões inesperadas. Empresas que já utilizam IA de forma legítima precisam separar claramente o tráfego de aplicações autorizadas daquele originado por processos não reconhecidos.
O risco de automação ofensiva
O ClosedQuorum não representa um malware totalmente autônomo no sentido amplo do termo. Ele ainda depende de funções pré-programadas e de infraestrutura externa. Porém, demonstra como atacantes podem remover etapas humanas de partes do ciclo operacional.
Quanto menos interação manual for necessária, maior tende a ser a capacidade de escala. Um operador pode distribuir o implante em múltiplos hosts e deixar que cada instância analise localmente o ambiente, consulte modelos e execute uma ação compatível com as condições encontradas.
Essa lógica aproxima o malware de arquiteturas de agentes: observar o ambiente, avaliar opções, escolher uma ação e repetir o ciclo. A diferença é que o objetivo não é produtividade empresarial, mas exploração e persistência.
Medidas de proteção prioritárias
A defesa precisa concentrar-se nos controles que continuam válidos independentemente do modelo de IA utilizado. Em endpoints Windows, isso inclui hardening de credenciais, EDR ativo e protegido contra adulteração, controle de aplicações, privilégios mínimos e segmentação de rede.
Também é recomendável monitorar chamadas a serviços de IA a partir de processos incomuns, principalmente em servidores e estações que não possuem justificativa operacional para esse tráfego. Chaves de API devem permanecer fora de endpoints comuns e ser protegidas em cofres ou serviços de secrets management.
No SOC, regras de detecção devem correlacionar comportamentos: acesso a LSASS, injeção de processo, criação de persistência, tráfego para APIs de IA, conexões com serviços de colaboração e ciclos repetitivos de comunicação. O objetivo é reconhecer a cadeia e não depender apenas de um IOC específico.
Em ambientes mais maduros, o controle de egress pode limitar quais hosts conseguem acessar provedores externos. Essa medida reduz a capacidade de um malware usar serviços legítimos como componente de decisão ou comando e controle.
O que muda para a gestão de risco
O caso também exige uma revisão conceitual. A organização não precisa classificar “IA” como uma nova categoria isolada de ameaça. O problema real é a combinação entre IA e técnicas já conhecidas: roubo de credenciais, execução, persistência, movimento lateral e exfiltração.
A IA pode acelerar ou automatizar decisões dentro dessa cadeia, mas os ativos, privilégios e superfícies explorados continuam pertencendo à infraestrutura tradicional. Isso significa que maturidade em IAM, endpoint, segmentação, logging e resposta a incidentes continua sendo a principal barreira contra esse tipo de evolução.
Ao mesmo tempo, equipes de threat hunting passam a precisar de novos indicadores comportamentais, como processos desconhecidos consumindo APIs de IA ou padrões periódicos de consulta a múltiplos provedores.
Agentes de IA podem modificar o próprio modelo sem ordem explícita, mostra pesquisa
Modelo da OpenAI buscou chave de API vazada e agiu sem autorização durante treinamento
Segurança em LLMs: guia técnico para avaliar, proteger e mitigar a superfície de ataque
Conclusão
O ClosedQuorum não inaugura técnicas inteiramente novas de comprometimento do Windows. Seu valor como sinal de mudança está em outra camada: a automação da escolha entre técnicas conhecidas por meio de múltiplos modelos de IA.
A tendência mais importante para os defensores é que malware e agentes ofensivos podem ficar menos dependentes de operadores humanos para decisões intermediárias. Isso amplia a importância de controles determinísticos fora da IA: limitar privilégios, proteger credenciais, controlar execução, monitorar egress e correlacionar comportamentos no endpoint e na rede.
A pergunta para as organizações deixa de ser apenas “como impedir malware com IA?” e passa a ser “quais decisões um malware consegue automatizar depois que entra no ambiente — e quais controles impedem que essas decisões produzam impacto?”.
MovieReaper usa torrents comprometidos e Solana para instalar malware modular
Driver assinado pela Microsoft vira arma para desativar EDR e roubar credenciais
Segurança em LLMs: guia técnico para avaliar, proteger e mitigar a superfície de ataque
Referências
BleepingComputer — New ClosedQuorum Windows malware uses AI for attack decisions
Cisco Talos — The Closed Quorum: Inside the first reported autonomous AI C2 implant
Microsoft — Credential Guard overview


Be the first to comment