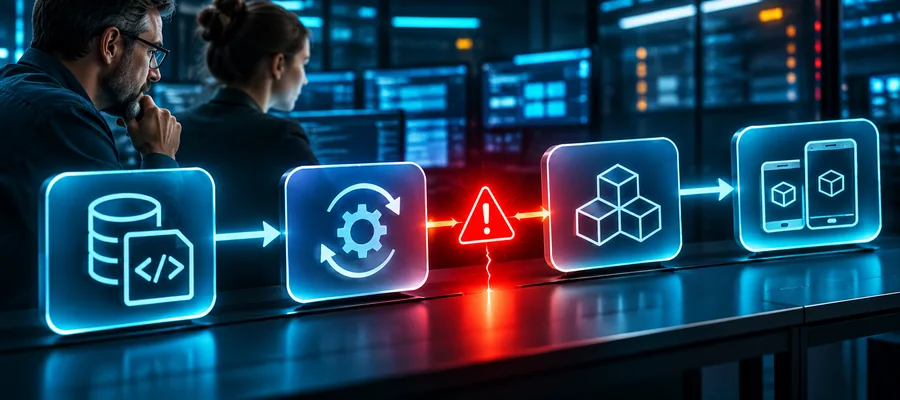
A Bitrise, plataforma utilizada para automatizar compilações, testes e distribuição de aplicações móveis, enfrenta uma crise de segurança após identificar acesso não autorizado a um ambiente interno em 13 de novembro de 2026. A empresa suspendeu preventivamente seus serviços, afetando fluxos de integração e entrega contínuas (CI/CD).O incidente foi classificado como SEV-1. A empresa afirma não ter encontrado evidências de exposição de dados de clientes, segredos ou código-fonte, mas recomenda a substituição de credenciais, tokens e certificados conectados à plataforma. A ausência de evidências divulgadas de vazamento não equivale à conclusão definitiva da investigação.
A interrupção e a retomada gradual
Segundo a cronologia oficial, a atividade suspeita foi detectada em 13 de novembro, às 16h32 UTC, em um ambiente interno de nuvem. A investigação inicial confirmou acesso não autorizado a um sistema que, segundo a Bitrise, não armazena nem processa dados de clientes. A empresa decidiu retirar os serviços do ar para conter a ocorrência enquanto apurava o alcance do comprometimento.Em 15 de novembro, os sites e APIs voltaram em modo limitado, permitindo revisar configurações e conexões. Em 16 de novembro, a Bitrise informou que clientes pagos já podiam iniciar builds. Em atualização posterior, às 20h11 UTC, comunicou também a recuperação gradual de Release Management, CodePush e Build Cache, enquanto Remote Dev Environments e Insights ainda estavam em recuperação. A investigação de segurança permanecia aberta, e a retomada das funções não representava confirmação de encerramento do incidente.
A origem do acesso permanece sem explicação pública
A Bitrise ainda não divulgou causa-raiz técnica, vulnerabilidade explorada, identidade comprometida ou grupo responsável. Não há base para atribuir o incidente a uma CVE, phishing, erro de configuração ou fornecedor específico. Uma investigação conclusiva precisa determinar o acesso inicial, os privilégios efetivamente alcançados, a eventual movimentação entre sistemas e a integridade dos registros de auditoria.O risco de uma plataforma CI/CD decorre de sua posição entre o código-fonte e o aplicativo distribuído. Pipelines podem acessar repositórios, dependências, variáveis de ambiente, credenciais de nuvem e certificados de assinatura. Um comprometimento com permissões suficientes poderia permitir alteração de fluxos, captura de segredos ou adulteração de artefatos. Esses são cenários possíveis, não ações comprovadas no incidente da Bitrise.
A orientação para rotacionar segredos precisa ser acompanhada de revogação das credenciais anteriores. Emitir um novo token sem invalidar o antigo preserva a possibilidade de uso indevido. Clientes devem inventariar integrações com GitHub, GitLab, Bitbucket, serviços de nuvem e plataformas de distribuição, priorizando tokens com privilégios de escrita, administração e publicação.Também é necessário verificar logs de autenticação, alterações de permissões, novas credenciais, mudanças nos pipelines e operações de publicação durante a janela suspeita. Certificados de assinatura exigem procedimentos próprios de substituição, pois sua revogação precipitada pode prejudicar atualizações legítimas de aplicativos.Organizações com aplicações críticas devem identificar quais builds ocorreram durante o período investigado e avaliar a integridade de artefatos, dependências e registros de proveniência. Diferenças entre hashes, isoladamente, não comprovam adulteração, já que compilações não determinísticas podem produzir resultados distintos.
A crise revela dependências de continuidade
A suspensão de uma plataforma compartilhada pode atrasar correções de segurança, entregas contratuais e atualizações emergenciais. O impacto real depende da dependência de cada organização e da existência de alternativas de compilação testadas. Planos de continuidade precisam contemplar a indisponibilidade do próprio provedor de CI/CD, além de procedimentos de recuperação de credenciais e verificação da cadeia de software.A retomada operacional não encerra automaticamente a investigação. Até a divulgação de uma causa-raiz e de resultados forenses finais, a resposta prudente combina rotação e revogação de acessos, revisão dos pipelines, validação de artefatos e acompanhamento dos comunicados oficiais.
Pacotes open source, pipelines de CI/CD, imagens de contêiner e modelos de IA podem transformar relações de confiança da cadeia de suprimentos em vetores de ataque. […]
Versão tensorlake@0.5.144 foi distribuída com código malicioso no npm. Pesquisas detalham captura de credenciais, persistência, riscos e medidas de resposta. […]
Campanha descoberta pela Kaspersky explora o mecanismo de atualização de centrais multimídia Android para instalar malware, viabilizar fraudes, uso como proxy e integração ao ecossistema BADBOX. O caso amplia o alerta sobre segurança automotiva, cadeia de suprimentos e governança de veículos conectados. […]

Be the first to comment