Quando a proteção vira alvo
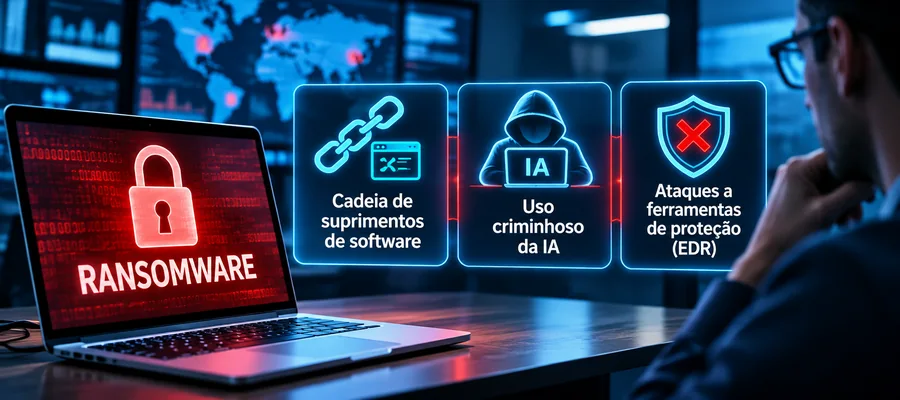
Os grupos de ransomware estão mais numerosos, mas suas técnicas não mudam com a mesma velocidade. No recorte de campanhas da Trellix, 40 de 94 operações tentaram desativar ou modificar ferramentas de segurança. Em 14 delas, foram observados programas para neutralizar soluções de detecção e resposta em endpoints (EDR) ou o abuso de drivers vulneráveis.Um exemplo é a técnica Bring Your Own Vulnerable Driver (BYOVD), em que um componente com falhas conhecidas é utilizado para tentar alcançar privilégios elevados e interferir em mecanismos de proteção. O relatório também descreve operações que exploram equipamentos de borda, como VPNs e firewalls, antes de avançar para a rede interna. Dos 22 casos de ransomware em que a vulnerabilidade explorada era conhecida, 14 envolveram esse tipo de equipamento.Esses números ajudam a explicar por que instalar um agente de segurança não encerra o problema. Se o invasor consegue interromper o serviço de proteção, reiniciar um equipamento em modo que não carregue determinados controles ou utilizar uma credencial administrativa legítima, a organização pode perder visibilidade justamente quando mais precisa dela.
Notícias Relacionadas
A invasão pode começar no software de um fornecedor
A cadeia de suprimentos de software aparece como outra fonte de exposição. No conjunto de campanhas analisadas a partir de relatos do setor, a participação de ataques a fornecedores e processos de desenvolvimento passou de 9,1% para 11,9%. O relatório cita ondas de pacotes comprometidos em repositórios de desenvolvimento e o abuso de fluxos de publicação automatizada para distribuir código malicioso.Em um processo de integração e entrega contínua (CI/CD), uma credencial de publicação exposta pode permitir a distribuição de um pacote alterado sem que o invasor precise comprometer diretamente cada empresa que o utiliza. Dependências externas, tokens de automação e permissões de contas de serviço tornam-se, portanto, parte do inventário de riscos. Verificação de integridade, controle de versões, proteção de segredos, revisão de dependências e restrição dos privilégios de publicação reduzem a possibilidade de propagação.Para empresas que contratam plataformas de gestão, serviços em nuvem e desenvolvimento terceirizado, a questão ultrapassa a área de programação. É preciso conhecer os acessos concedidos aos fornecedores, os componentes que podem ser atualizados remotamente e os procedimentos previstos para revogar credenciais ou interromper integrações quando surgir um comprometimento.IA acelera ataques e expõe novas credenciais
O uso de inteligência artificial em campanhas mencionadas por relatórios do setor também cresceu: de 5,3% para 10,4%. A Trellix descreve agentes capazes de encadear tarefas, interpretar resultados e executar partes de uma operação com menor intervenção humana. Isso não significa que toda campanha com referência a IA seja autônoma ou que a tecnologia tenha determinado seu sucesso.Uma preocupação adicional envolve os próprios agentes usados pelas empresas. Sistemas que consultam repositórios, executam comandos ou acessam aplicações podem manipular credenciais, arquivos e dados sensíveis. Se tokens de longa duração forem expostos em logs, linhas de comando ou contextos externos, o agente pode ampliar a superfície de ataque mesmo sem apresentar comportamento malicioso por conta própria.Inventariar agentes, limitar permissões, empregar credenciais temporárias e correlacionar o histórico completo das ações de cada processo são medidas mais úteis do que observar alertas isolados. A automação defensiva também precisa ter limites definidos: respostas automáticas sem contexto podem interromper serviços legítimos e agravar um incidente.A prioridade continua sendo corrigir vulnerabilidades exploráveis em equipamentos expostos, proteger contas privilegiadas, acompanhar alterações nos agentes de segurança e testar a recuperação de sistemas críticos. A gestão de vulnerabilidades deve considerar evidência de exploração, exposição real e impacto operacional, em vez de depender apenas da nota de severidade.Os resultados do relatório mostram que o risco cresce quando a confiança em fornecedores, ferramentas e identidades não é acompanhada por verificações contínuas. Uma credencial comprometida ou uma atualização maliciosa pode atravessar controles que foram desenhados para bloquear somente conexões externas suspeitas. A capacidade de identificar essa sequência e limitar sua propagação continua sendo decisiva para a continuidade do negócio.
Veja também


Be the first to comment