Notícias
Citrix NetScaler: duas falhas críticas de RCE são exploradas ativamente
CVE-2026-88771 e CVE-2026-88772 atingem NetScaler ADC e Gateway. A Citrix confirma exploração ativa e recomenda atualização imediata. […]

CVE-2026-88771 e CVE-2026-88772 atingem NetScaler ADC e Gateway. A Citrix confirma exploração ativa e recomenda atualização imediata. […]
Acesso não autorizado ao Defense Manpower Data Center durou meses e expôs informações pessoais de militares, civis, contratados e familiares. […]
Falha de controle de acesso no Foreman usado pelo Red Hat Satellite permite que usuários autenticados com perfil Viewer consultem atributos sensíveis de hosts, incluindo senhas root. Em configurações inseguras, o impacto pode avançar para execução de comandos. […]
Falha crítica no GitLab Self-Hosted AI Gateway permite que um usuário autenticado com acesso ao Duo Agent Platform escape do sandbox de templates e execute comandos no serviço. GitLab recomenda atualização imediata. […]
Ataques podem permanecer ocultos enquanto sistemas seguem funcionando. Entenda como identidade, telemetria, segmentação e resposta reduzem essa janela. […]
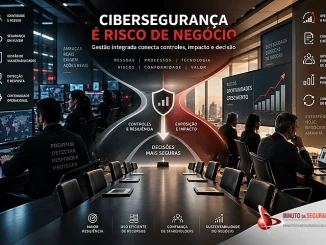
A integração entre gestão de segurança cibernética e gestão de riscos transforma vulnerabilidades, ameaças e controles em decisões executivas sobre impacto, exposição, prioridades e valor para o negócio. […]
Intrusão ligada a ambiente da Viva Aerobus mostra abuso de Microsoft SQL Server para executar comandos, coletar credenciais e transportar dados. Entenda riscos, sinais e medidas de proteção. […]
Fortinet confirma exploração ativa da CVE-2026-104286 no FortiMail. Entenda o risco, as versões afetadas, as mitigações e as medidas de proteção. […]
Segurança em AWS exige identidade, segmentação, proteção de dados, logs, gestão de vulnerabilidades, EKS e assessment contínuo. Veja os controles críticos. […]
Entenda os riscos de identidades comprometidas e como proteger pessoas, máquinas e agentes de IA com MFA, menor privilégio e resposta a incidentes. […]
A TeamViewer corrigiu cinco vulnerabilidades no Full Client, Host e módulos relacionados. A mais grave pode contornar restrições de sessão e levar a execução remota de código. […]
Estudo da Truffle Security encontrou 543.699 credenciais únicas ainda válidas em dados derivados de repositórios públicos do GitHub. O resultado mostra por que detectar ou apagar um segredo não basta: é preciso revogar, rotacionar e investigar o acesso. […]
Falha crítica no Next.js ImageResponse em Node.js pode levar a execução remota de código quando dados não confiáveis entram no SVG. Veja versões afetadas e correção. […]
CISA propõe uma nova fase para o programa CVE, com foco em governança, participação, infraestrutura e qualidade dos registros. Entenda o impacto para a gestão de vulnerabilidades. […]
Pesquisa da Cohesity aponta lacunas na recuperação de IA no Brasil. Entenda os riscos e como validar modelos, dados e acessos antes da retomada. […]
@ MindSec Segurança e Tecnologia da Informação Ltda.