

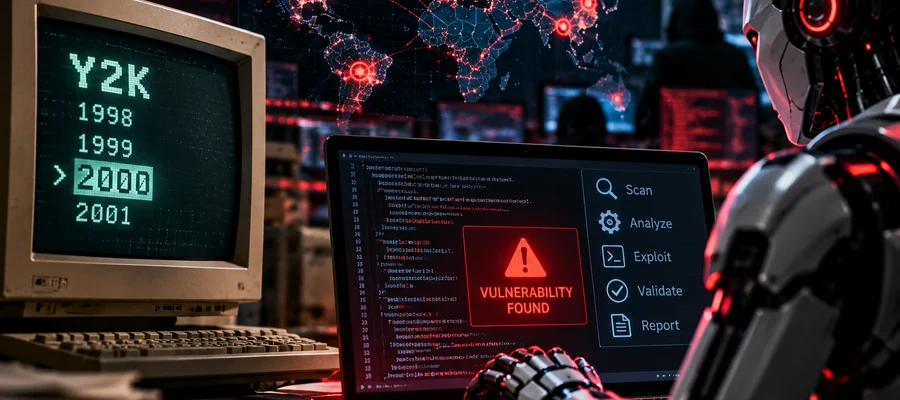
Outubro de 2026 colocou a segurança cibernética diante de um contraste desconfortável: enquanto a inteligência artificial amplia a capacidade de encontrar falhas e automatizar tarefas, empresas ainda dependem de processos de correção que frequentemente levam semanas ou meses. A sequência de incidentes e alertas ganhou um nome na imprensa especializada, “Black October”, e reacendeu uma comparação inesperada com o Bug do Milênio, o Y2K.
Na passagem de 1999 para 2000, havia um problema conhecido e uma data impossível de adiar. Sistemas que armazenavam o ano com apenas dois dígitos poderiam interpretar 2000 como 1900, afetando cálculos, registros e operações. Governos e empresas investiram em inventários, revisão de programas, testes e planos de contingência. O colapso generalizado não ocorreu, em parte porque houve um esforço extraordinário para evitá-lo. A diferença agora é que não existe uma meia-noite marcada no calendário: novas vulnerabilidades aparecem continuamente, e o tempo disponível para reagir pode diminuir.
Foi nesse contexto que o Progressive Policy Institute publicou, em 29 de outubro, uma análise sobre o chamado Black October. O texto reúne preocupações com falhas em tecnologias de uso disseminado, ataques contra organizações na Ásia e o emprego de agentes de inteligência artificial em operações ofensivas. Não se trata de uma única campanha criminosa, nem de evidência de que todos esses episódios estejam conectados. O que aproxima os casos é a percepção de que a capacidade de identificar e explorar oportunidades de ataque pode avançar mais rapidamente do que a resposta de muitas organizações.
As discussões em torno do PHP mostram por que é preciso cuidado com números e manchetes. A linguagem sustenta uma parcela expressiva dos sites que divulgam a tecnologia utilizada no servidor, mas sua presença não significa, por si só, que um ambiente esteja vulnerável. Também não se pode confundir tentativas de exploração com invasões bem-sucedidas. A cobertura da Axios sobre o período observou que explorar determinadas falhas recentes se mostrou mais difícil do que sugeria o volume inicial de tentativas. Para avaliar o risco real, importam a versão instalada, as funções expostas, as configurações do ambiente e os controles que podem interromper o ataque.
Na Coreia do Sul, uma investigação da CrowdStrike trouxe um exemplo mais concreto do papel da IA. Ao examinar atividades dirigidas a organizações financeiras, pesquisadores identificaram vestígios associados ao ARTEX, ferramenta agêntica utilizada em testes de invasão, incluindo históricos de sessões e arquivos de configuração. Segundo a empresa, a operação ocorreu entre o fim de setembro e o início de outubro e envolveu exfiltração de dados. A atribuição a um grupo específico não foi estabelecida de forma conclusiva. O caso é relevante justamente por mostrar como ferramentas que também têm aplicações legítimas podem ser empregadas em uma atividade criminosa.
Agentes de IA conseguem analisar trechos de código, formular hipóteses, executar testes e ajustar os passos seguintes a partir dos resultados. Essa capacidade pode reduzir o trabalho manual de determinadas etapas, mas não transforma automaticamente qualquer falha em comprometimento. Para que um ataque tenha sucesso, ainda é necessário encontrar uma condição explorável, alcançar o componente afetado e superar as restrições existentes. A mesma tecnologia, quando utilizada de forma autorizada, pode ajudar equipes de segurança a examinar sistemas, priorizar correções e descobrir caminhos de ataque antes que sejam aproveitados por terceiros.
O paralelo com o Y2K, portanto, é menos uma previsão de desastre e mais um lembrete sobre o custo de adiar decisões. Há 26 anos, o trabalho de prevenção exigiu que organizações identificassem dependências que nem sempre conheciam. Hoje, o desafio se repete em aplicações, bibliotecas, serviços em nuvem, integrações com fornecedores e ferramentas de IA incorporadas aos processos de negócio. A diferença é que esse inventário precisa ser atualizado continuamente, não apenas durante um projeto com data de encerramento.
Para empresas brasileiras, o efeito prático dessa mudança aparece na gestão diária de riscos. Uma aplicação antiga acessível pela Internet, uma biblioteca desatualizada ou uma integração que opera com privilégios excessivos podem representar exposições muito diferentes. A prioridade não deve ser determinada apenas pela nota de severidade ou pelo volume de notícias, mas pela possibilidade efetiva de exploração e pelo impacto sobre os serviços. Isso exige conhecer os ativos, verificar quais componentes estão realmente afetados, acompanhar evidências de exploração e testar se os controles existentes funcionam como esperado.
Há também uma dimensão de continuidade de negócios que não pode ficar em segundo plano. Segmentação de rede, autenticação multifator, revisão de privilégios e testes de invasão autorizados reduzem oportunidades de comprometimento. Cópias de segurança protegidas e exercícios de recuperação ajudam a limitar as consequências quando a prevenção falha. Nenhuma dessas medidas é nova; o que muda é a necessidade de executá-las com mais consistência e rapidez, inclusive nas empresas que não dispõem de grandes equipes de segurança.
Chamar o período de Black October não significa afirmar que a inteligência artificial tornou as defesas obsoletas ou que uma crise equivalente ao Y2K seja inevitável. A comparação vale por outro motivo: o episódio da virada do século mostrou que a ausência de uma catástrofe pode ser resultado de preparação, e não prova de que o risco era imaginário. Em cibersegurança, essa preparação deixou de ter prazo final. Ela precisa acompanhar a evolução dos sistemas e das técnicas de ataque enquanto o negócio continua funcionando.
Be the first to comment