

A adoção de inteligência artificial nas empresas deixou de ser uma discussão restrita à escolha de modelos. À medida que assistentes e agentes passam a consultar bases internas, interpretar documentos e executar tarefas, surge uma pergunta que precisa ter resposta antes da próxima implantação: quem autoriza o sistema a agir, quem acompanha suas decisões e quem responde quando algo sai do previsto?
Uma publicação de Rodrigo Moraes no LinkedIn propõe organizar essa responsabilidade em seis camadas: inventário, implantação responsável, segurança e acesso, testes e monitoramento, supervisão humana e conformidade e auditoria. O esquema é útil como roteiro executivo, mas não constitui, por si só, uma norma técnica nem substitui uma avaliação de riscos. Sua contribuição está em traduzir para a gestão uma dificuldade recorrente: a IA pode ser contratada por uma área, integrada pela tecnologia, conectada a dados pela segurança e operada sem que exista um responsável pelo resultado completo.
Governança começa com visibilidade, não com a compra de uma ferramenta
O primeiro desafio é identificar o que realmente está em operação. Um inventário de IA não deve registrar apenas o nome do fornecedor ou o modelo escolhido. Precisa identificar a finalidade de cada aplicação, o responsável de negócio, os conjuntos de dados acessados, as integrações, a localização do processamento, as permissões concedidas e o grau de autonomia. Também deve incluir soluções incorporadas a sistemas de terceiros e usos informais, conhecidos como shadow AI.
Esse levantamento muda a qualidade das decisões. Uma ferramenta usada para resumir textos públicos tem exposição diferente de um agente conectado a e-mails, sistemas financeiros ou repositórios de código. A classificação por criticidade permite determinar quais iniciativas exigem validação prévia, segregação de funções, limites de execução e monitoramento mais intenso. Sem esse contexto, controles são distribuídos de maneira uniforme, onerando aplicações simples e deixando operações sensíveis com proteção insuficiente.
Pesquisa divulgada pela Gartner em fevereiro de 2026, realizada com 360 organizações no segundo trimestre de 2025, apontou que aquelas que adotaram plataformas de governança de IA tinham 3,4 vezes mais probabilidade de alcançar alta efetividade nessa atividade. Trata-se de associação observada em pesquisa, não de demonstração de que adquirir uma plataforma, isoladamente, produz o resultado. Processos, responsabilidades e capacidade de execução continuam determinantes.
Seis camadas que precisam funcionar juntas
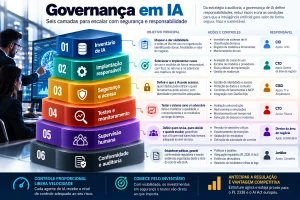
Na camada de inventário, a organização identifica sistemas, modelos, proprietários, fornecedores, dados e finalidade. A implantação responsável acrescenta análise de benefício, arquitetura, testes de adequação, gestão de mudanças e critérios para interromper uma solução que não entrega resultados ou ultrapassa seu perfil de risco. CIO, CTO e áreas de negócio podem coordenar essas frentes, mas a atribuição concreta deve respeitar a estrutura de cada empresa.
A terceira camada, segurança e acesso, exige uma mudança importante na arquitetura. Um agente não deve herdar indiscriminadamente todas as permissões de quem o criou ou de uma conta técnica compartilhada. Identidade própria, privilégios mínimos, credenciais de curta duração, escopos específicos de ferramentas e isolamento de dados reduzem o alcance de instruções maliciosas, vazamentos e ações não autorizadas. Em aplicações que usam recuperação de informações e ferramentas externas, a proteção também deve considerar injeção de prompts, conteúdo não confiável e manipulação do contexto.
Testes e monitoramento formam a quarta camada. Avaliações anteriores à produção são necessárias, mas insuficientes quando modelos, prompts, integrações e bases de conhecimento mudam continuamente. Testes adversariais, red teaming, simulações de abuso, verificação de saídas e detecção de desvios precisam acompanhar o ciclo de vida do sistema. A capacidade de reconstruir uma decisão depende de registros úteis, respeitando requisitos de privacidade e retenção.
A quinta camada é a supervisão humana. O nível de autonomia deve variar conforme o impacto da ação: consultar um documento, sugerir uma resposta, alterar um cadastro e autorizar um pagamento não são operações equivalentes. Em atividades críticas, a aprovação humana precisa ser efetiva, com informação suficiente para compreender a recomendação, possibilidade de recusa e mecanismos de interrupção. Um botão de aprovação automática ou uma revisão impossível de realizar na prática não constituem controle confiável.
Por fim, conformidade e auditoria conectam políticas, bases legais, avaliação de fornecedores, trilhas de decisão, evidências de testes, incidentes e prestação de contas. O departamento jurídico e as áreas de compliance têm papéis relevantes, mas a responsabilidade pela governança não pode ser transferida integralmente a eles. O conselho e a direção precisam definir apetite a risco, cobrar indicadores e assegurar recursos para correção de desvios.
O risco concreto está na autonomia sem responsabilização
Considere um agente autorizado a conferir faturas e preparar pagamentos. Se ele apenas apresenta inconsistências para um analista, o risco é limitado pela revisão. Se também puder alterar dados bancários, cadastrar beneficiários e concluir transferências, a organização precisa de separação de responsabilidades, limites financeiros, validação fora do próprio agente e rastreabilidade. Um ataque por prompt injection em documento de fornecedor pode tentar converter uma informação recebida em instrução operacional. A eficácia dos controles depende de impedir que essa fronteira seja ultrapassada.
O mesmo raciocínio vale para recursos humanos, atendimento, desenvolvimento de software e análise de contratos. A questão não é simplesmente manter pessoas em todas as etapas, mas identificar onde o julgamento humano agrega proteção e onde a automação pode operar dentro de limites previamente definidos. A governança eficiente não deve ser confundida com uma cadeia interminável de aprovações; seu objetivo é permitir velocidade proporcional ao risco.
O estudo Cost of a Data Breach 2025, conduzido pela IBM com o Ponemon Institute, encontrou uma diferença média de US$ 1,9 milhão no custo de violações entre organizações que utilizavam extensivamente IA e automação em segurança e aquelas que não utilizavam essas soluções, além de um ciclo de violação aproximadamente 80 dias menor. Esse indicador diz respeito ao uso de IA nas operações de segurança, não prova que a simples adoção de governança de IA gera a mesma economia. A distinção importa para evitar que números de pesquisas diferentes sejam usados como uma promessa comercial única.
Brasil e Europa: preparar evidências antes da exigência
No Brasil, o PL 2338/2023, que trata do marco legal da inteligência artificial, continua em tramitação na Câmara dos Deputados, segundo o acompanhamento legislativo consultado em outubro de 2026. Portanto, não deve ser apresentado como lei vigente. Independentemente do desfecho legislativo, a LGPD já exige atenção ao tratamento de dados pessoais, às bases legais, à segurança e aos direitos dos titulares quando aplicáveis aos sistemas de IA.
Na União Europeia, a aplicação do AI Act ocorre em etapas. Obrigações de transparência previstas no artigo 50 passaram a ser aplicáveis em agosto de 2026, enquanto determinados requisitos para sistemas de alto risco têm prazos posteriores. Uma empresa brasileira não se torna automaticamente sujeita a todas as obrigações europeias por adotar IA; a incidência depende de sua atividade, do papel exercido na cadeia e do alcance territorial da regulamentação. Para organizações com operações ou clientes internacionais, esse mapeamento deve integrar o inventário.
O ponto de partida mais produtivo é selecionar os sistemas de IA que já executam atividades relevantes, documentar seus responsáveis e verificar quais dados e ferramentas podem acessar. Em seguida, a organização consegue testar os cenários de abuso mais importantes, estabelecer supervisão proporcional e produzir evidências de que seus controles funcionam. A maturidade não será medida pelo número de modelos em uso, mas pela capacidade de explicar e controlar o que cada um faz.
Be the first to comment