

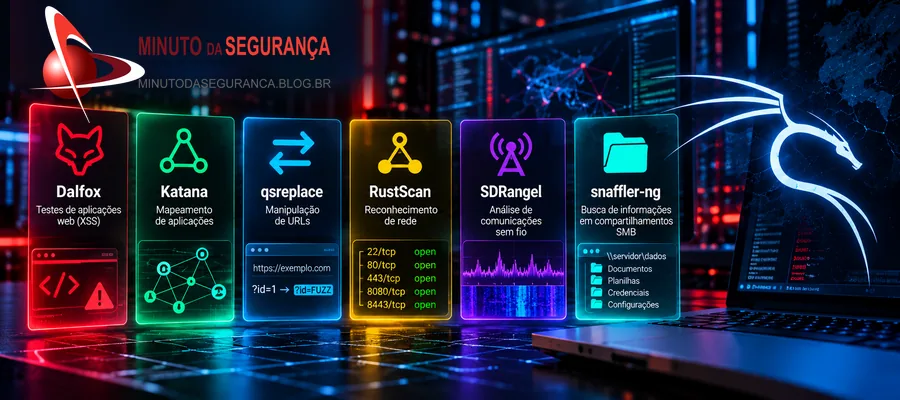
O Kali Linux 2026.3 foi lançado nesta segunda-feira (26) com seis novas ferramentas de segurança ofensiva, 126 pacotes atualizados e uma mudança que interessa especialmente às equipes que mantêm laboratórios de testes: a simplificação da construção de imagens personalizadas. A distribuição, amplamente utilizada em avaliações de segurança e testes de invasão, também recebeu melhorias no ambiente gráfico e no Kali NetHunter.
Embora a chegada de novas ferramentas costume concentrar a atenção de pesquisadores, a atualização dos scripts de construção pode ter consequências mais duradouras para consultorias e empresas que precisam reproduzir ambientes de teste. A equipe do projeto padronizou, sempre que possível, os argumentos, a estrutura e o funcionamento dos scripts utilizados para gerar imagens oficiais. Para uma consultoria, a vantagem não é apenas economizar tempo na instalação. É conseguir repetir um ambiente semanas depois, durante um reteste, sem depender da memória de quem preparou a máquina. Se uma ferramenta mudou de versão entre a primeira avaliação e a validação da correção, o resultado pode ser diferente por causa do próprio laboratório, e não necessariamente pela mudança feita pelo cliente. O processo agora admite execução em contêineres Docker ou Podman, reduzindo a dependência de uma instalação prévia do próprio Kali como ambiente de compilação.
Novas ferramentas ampliam as possibilidades de avaliação
As seis adições cobrem etapas distintas de um trabalho de segurança ofensiva. Não substituem a definição de escopo nem a escolha criteriosa das técnicas. As novidades são:
- Dalfox é voltado à identificação de vulnerabilidades de cross-site scripting (XSS) em aplicações web, enquanto
- Katana realiza rastreamento de páginas e descoberta de caminhos e recursos de aplicações.
- qsreplace auxilia na substituição de valores de parâmetros em URLs, tarefa útil na preparação de entradas para verificações automatizadas.
- RustScan concentra-se na descoberta de portas de rede;
- SDRangel oferece uma interface para aplicações de rádio definido por software; e
- snaffler-ng procura credenciais e informações sensíveis em compartilhamentos SMB.
O conjunto reforça uma característica importante do Kali: a distribuição não representa, por si só, uma metodologia de Pentest. Quem trabalha com clientes sabe que a diferença entre uma varredura e um teste bem executado aparece justamente depois da descoberta: é preciso confirmar se a exposição é real, entender o caminho de exploração e explicar o impacto sem transformar cada resultado automático em uma emergência. A qualidade de uma avaliação depende da definição de escopo, da autorização do cliente, da seleção das técnicas, da validação dos achados e da capacidade de traduzir evidências técnicas em riscos compreensíveis para o negócio. Uma varredura automatizada pode revelar uma superfície de ataque, mas não substitui a análise de exploração viável, impacto e controles compensatórios.
Imagens personalizadas e ambientes reproduzíveis
Para uma consultoria que executa avaliações em clientes diferentes, a possibilidade de construir imagens consistentes é relevante tanto operacionalmente quanto para a governança. Ambientes padronizados ajudam a controlar versões, dependências e ferramentas autorizadas, além de facilitar a reconstrução de um laboratório após um projeto. O novo script build-in-container.sh identifica o mecanismo de contêiner disponível e conduz a construção no ambiente isolado. Segundo o projeto, a modernização ainda não abrange todos os scripts e deverá avançar na versão 2026.4.
Essa flexibilidade exige cuidados. Uma imagem preparada para um projeto pode carregar scripts internos, parâmetros de acesso e dependências que não deveriam ser transferidos para outro cliente. Também é preciso lembrar que contêiner não significa, por definição, isolamento suficiente para tratar dados confidenciais sem controles adicionais. Imagens customizadas devem partir de fontes oficiais, ter seus componentes documentados e ser verificadas antes do uso em redes de clientes. Credenciais, resultados de testes e dados coletados não devem ser incorporados às imagens ou persistidos inadvertidamente em camadas de contêiner. Também é importante controlar atualizações de ferramentas: uma alteração de versão pode modificar resultados, parâmetros e a forma de reproduzir evidências.
Desktop e NetHunter recebem melhorias
O KDE Plasma foi atualizado para a versão 6.7, com áreas de trabalho virtuais independentes por monitor e ajustes de desempenho e consumo de energia. Para profissionais que alternam entre terminais, navegadores, documentação e ferramentas de análise, a mudança pode melhorar a organização do fluxo de trabalho. O projeto também atualizou ícones e informou a passagem do kernel Kali de 6.19 para 7.1.5.
No Kali NetHunter, as novidades incluem suporte a atividades de reconhecimento de redes sem fio no relógio TicWatch Pro 3, melhorias de compatibilidade com kernels antigos e novas possibilidades de interação com NFC. O recurso experimental WearHunter permite controlar um relógio com NetHunter a partir de um telefone por ADB via Wi-Fi ou Bluetooth. Essas funcionalidades são destinadas a pesquisas e testes autorizados; a disponibilidade efetiva depende do dispositivo, do kernel e da configuração utilizada.
Para as organizações brasileiras que contratam ou realizam testes de invasão, o lançamento oferece uma oportunidade de revisar os ambientes usados pelos profissionais e a rastreabilidade dos resultados. O ganho real não está em apresentar uma lista maior de ferramentas no relatório. Está em reduzir a improvisação, documentar versões e parâmetros, preservar evidências e permitir que uma correção seja testada novamente nas mesmas condições. Isso melhora a conversa entre quem executa o teste e quem precisa decidir quais riscos corrigir primeiro. Mais ferramentas podem ampliar a cobertura de avaliação, mas a proteção dos dados do cliente, a segregação dos laboratórios e a qualidade da evidência continuam sendo condições fundamentais para um trabalho confiável.

Be the first to comment