

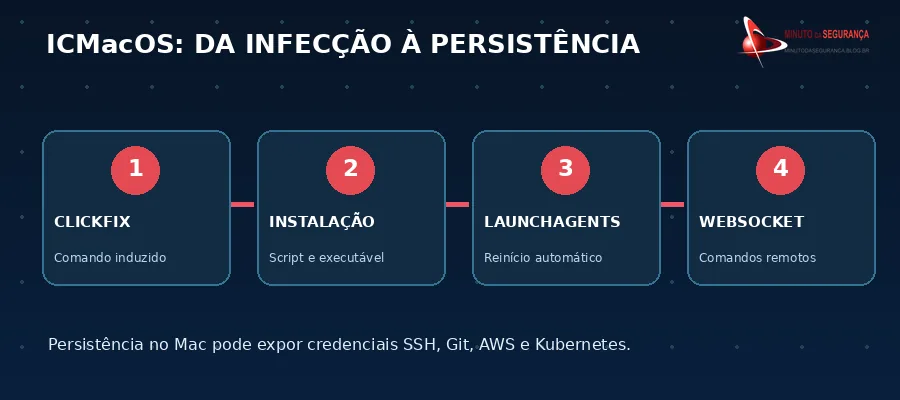
Uma nova versão do ICMacOS, também chamado Icarus macOS, combina roubo de credenciais com acesso remoto persistente. Pesquisadores da SOCRadar identificaram mecanismos para executar comandos e manter o malware ativo após reinicializações, ampliando os riscos para usuários de Mac e para ambientes corporativos acessados a partir desses equipamentos.
O ICMacOS começou como um infostealer voltado à coleta de senhas, cookies de sessão, carteiras de criptomoedas e informações de aplicativos. A análise publicada pela SOCRadar em 12 de outubro de 2026 descreve uma segunda versão que conserva a coleta de dados e acrescenta um canal de comando e controle via WebSocket. A mudança permite que operadores enviem novas instruções ao computador comprometido, em vez de depender apenas de uma extração inicial.
O malware é anunciado em fóruns clandestinos como serviço, sob o nome Icarus macOS. Segundo a investigação, um perfil identificado como GlowComa promove o produto; a associação a esse nome não estabelece a identidade civil de seus operadores. O relato técnico descreve versões compatíveis com computadores Intel e Apple Silicon, distribuídas em executáveis Mach-O escritos em Go.
Uma falsa correção conduz a vítima ao Terminal
A cadeia de infecção observada utiliza engenharia social do tipo ClickFix. A vítima recebe instruções aparentemente legítimas para copiar e executar um comando no Terminal do macOS. O script inicial baixa componentes adicionais, identifica a arquitetura do equipamento e pode apresentar uma janela falsa de preferências do sistema para obter a senha do usuário. A senha informada é testada contra o Keychain antes da execução da carga maliciosa.
O método não exige, por si só, a exploração de uma vulnerabilidade inédita do macOS: depende de convencer alguém a executar um comando. É uma distinção relevante para a defesa. Atualizações do sistema continuam necessárias, mas não substituem controles sobre a execução de programas e a conscientização contra instruções recebidas em páginas desconhecidas.
Persistência disfarçada de serviço da Apple
Na segunda versão, o malware utiliza o mecanismo legítimo LaunchAgents para iniciar processos na sessão do usuário. O arquivo ~/Library/LaunchAgents/com.apple.systemupdater.plist emprega um nome que procura parecer componente da Apple. A configuração documentada contém KeepAlive e StartInterval de 3.600 segundos, enquanto a comunicação por WebSocket permite receber comandos executados por /bin/sh e transmitir as respostas aos operadores.
Esse acesso contínuo altera a investigação de um incidente. Reiniciar o Mac ou trocar uma senha não garante a remoção do programa; enquanto ele permanecer em execução, novas credenciais e arquivos poderão ficar expostos.
Do notebook às credenciais de nuvem
O ICMacOS procura dados que podem ser valiosos em estações de desenvolvimento e administração: chaves SSH, configurações de AWS e Kubernetes, credenciais do Git e arquivos .env, entre outros. Um Mac usado para acessar repositórios privados ou servidores pode, portanto, expor segredos que ultrapassam o próprio equipamento. Isso não comprova que esses sistemas externos tenham sido acessados; a confirmação exige examinar autenticações, utilização de tokens e ações registradas em cada serviço.
Para organizações que permitem equipamentos pessoais no trabalho, a dificuldade é ainda maior. Credenciais de clientes e ambientes produtivos podem estar em dispositivos fora do inventário e do monitoramento corporativo. A gestão desses acessos deve considerar o estado de segurança do endpoint, a validade das credenciais e a capacidade de revogá-las rapidamente.
Detecção e resposta exigem olhar além do Mac
Equipes de segurança podem investigar LaunchAgents incomuns, processos associados à execução de scripts e conexões persistentes de saída, correlacionando essas evidências com indicadores publicados pelos pesquisadores. A SOCRadar também relaciona os domínios escapeai[.]live e mikoblico[.]xyz à investigação; esses indicadores devem ser tratados como pistas, não como prova isolada de infecção.
Quando houver comprometimento confirmado, a contenção deve preservar evidências e ser acompanhada de revogação de sessões, rotação de tokens e chaves, revisão de acessos SSH e análise dos logs de serviços de nuvem. Credenciais de curta duração, privilégios mínimos, proteção de segredos e EDR com visibilidade sobre macOS reduzem a possibilidade de que uma única estação comprometida exponha vários sistemas.
A evolução do ICMacOS torna inadequado tratar todo infostealer como um evento encerrado após a primeira extração de dados. Com persistência e comandos remotos, o tempo de permanência do invasor e os acessos disponíveis ao usuário passam a determinar o alcance potencial do incidente.


Be the first to comment