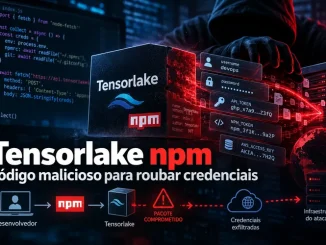
Tensorlake npm: versão maliciosa ameaçou credenciais e repositórios de desenvolvedores
Versão tensorlake@0.5.144 foi distribuída com código malicioso no npm. Pesquisas detalham captura de credenciais, persistência, riscos e medidas de resposta. […]
Novo RAT em Node.js combina iscas ClickFix, instalador MSI, PowerShell, VBScript e um smart contract na Polygon para localizar dinamicamente servidores C2 via WebSocket. […]
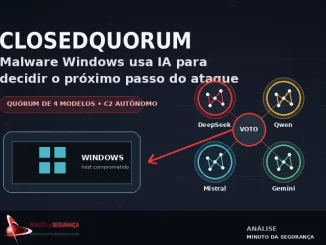
Pesquisadores da Cisco Talos detalharam o ClosedQuorum, um implante Windows que consulta múltiplos modelos de IA para escolher ações ofensivas. O caso antecipa uma mudança importante: a IA deixa de apenas auxiliar o atacante e passa a participar do ciclo operacional do malware. […]
Campanha Rapuncel combinou página falsa no GitHub, DLL side-loading e driver de kernel assinado para encerrar 145 ferramentas de segurança antes de roubar credenciais. […]
ESET identifica aplicativo malicioso distribuído por site falso que imita o Mercado Livre; ameaça pode permitir acesso remoto ao dispositivo e roubo de credenciais, cartões e códigos de autenticação. […]
Nova variante do Python NodeStealer adiciona keylogger, monitoramento da área de transferência, capturas de tela e coleta ampliada de dados do Facebook, com exfiltração via Telegram e indícios de desenvolvimento assistido por IA. […]
Grupo de língua chinesa compromete servidores governamentais e educacionais no Brasil, instala módulos Apache maliciosos e usa a reputação de domínios legítimos para phishing, apostas e manipulação de buscas. […]
AMEAÇAS / MALWARE Novo trojan bancário usa anúncios em redes sociais, instalação de APK fora da loja oficial e abuso dos recursos de Acessibilidade do Android para espionar a tela, capturar credenciais e permitir controle […]
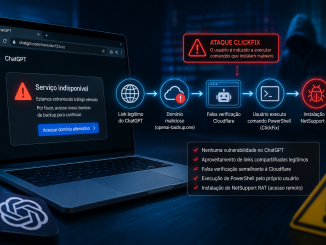
Criminosos abusam de links legítimos do ChatGPT para distribuir NetSupport RAT em ataques ClickFix Uma URL legítima nem sempre significa que o conteúdo apresentado ao usuário é confiável. Uma nova campanha de malware está explorando […]
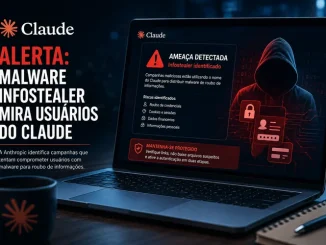
Infostealers roubam sessões do Claude e mostram por que MFA sozinho não impede o sequestro de contas A Anthropic começou a alertar usuários do Claude após identificar uma campanha na qual criminosos utilizaram malware do […]
O phishing saiu do e-mail e entrou no Teams. SynkLoader: quando uma simples mensagem no Microsoft Teams vira a porta de entrada para um ataque Durante anos, empresas investiram tempo e dinheiro ensinando funcionários a desconfiar […]
Amatera Stealer usa blockchain para ocultar servidores C2 e elevar a resiliência dos ataques O uso de tecnologias legítimas e infraestruturas descentralizadas por cibercriminosos está tornando as campanhas de malware cada vez mais difíceis de […]
Top 10 Malware usados por Hackers. Infostealers e RATs continuam no centro das campanhas de malware em 2026 O cenário de ameaças observado nas últimas semanas reforça uma tendência importante para as equipes de Segurança […]
Ransomware mira backups em 96% dos ataques e ameaça capacidade de recuperação das empresas Especialista alerta que manter cópias dos dados não é suficiente quando o ambiente de backup permanece acessível aos criminosos Os backups […]
Novo serviço de phishing da Bluekit burla a autenticação multifator para roubar credenciais de login da Microsoft. Uma sofisticada plataforma de Phishing como Serviço (PhaaS) chamada Bluekit foi confirmada como operacional em grande escala, com […]
@ MindSec Segurança e Tecnologia da Informação Ltda.