

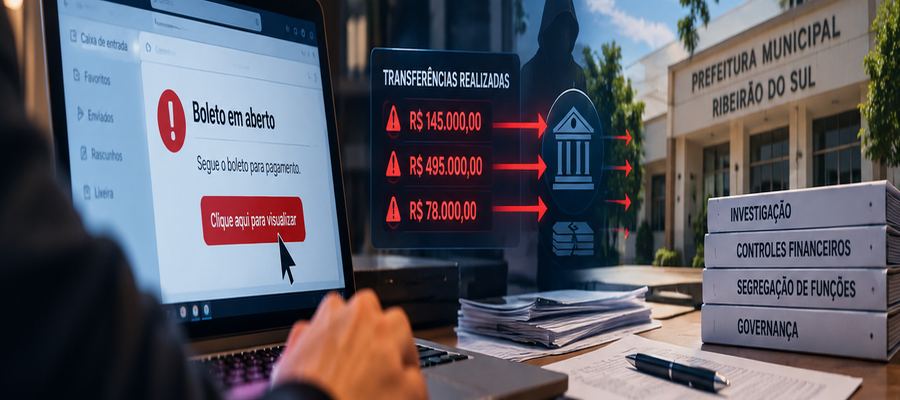
Uma fraude investigada em Ribeirão do Sul, no interior de São Paulo, expôs o risco de credenciais bancárias comprometidas em órgãos públicos. O caso ocorreu em 2025 e voltou ao debate após questionamentos na Câmara Municipal; não se trata de um novo ataque em outubro de 2026.
A Polícia Civil de São Paulo passou a investigar um desvio de R$ 718 mil das contas da Prefeitura de Ribeirão do Sul, segundo reportagem publicada pela Security Leaders em 10 de outubro de 2025, baseada em informações do G1. O episódio teria ocorrido em março daquele ano, após um funcionário receber um e-mail fraudulento que simulava a cobrança de um boleto. A mensagem teria sido usada para capturar dados de acesso ao ambiente bancário.
Segundo o relato jornalístico, foram realizadas três transferências, de R$ 145 mil, R$ 495 mil e R$ 78 mil, destinadas a contas externas. A soma corresponde ao prejuízo informado. A investigação foi tratada como estelionato eletrônico, e a prefeitura afirmou ter adotado medidas administrativas e judiciais para apurar o ocorrido. O Legislativo municipal registrou em outubro de 2025 requerimento sobre possível ataque cibernético e desvio de recursos, mostrando que o tema também passou a ser acompanhado institucionalmente.
As informações públicas disponíveis não detalham se houve uso de malware, roubo de sessão, ausência de autenticação multifator ou falha em mecanismos de aprovação bancária. A hipótese de captura de credenciais por phishing é relatada pelas fontes, mas não permite reconstruir integralmente a cadeia técnica do ataque.
Quando uma mensagem fraudulenta alcança a tesouraria
O phishing dirigido a rotinas financeiras costuma explorar a familiaridade de documentos, fornecedores e prazos de pagamento. Uma mensagem convincente pode levar o destinatário a abrir um endereço controlado pelo criminoso e informar dados de autenticação. A partir daí, o impacto depende das permissões associadas à conta, dos fatores adicionais exigidos pelo banco e da existência de validação independente para transferências.
É por isso que treinamentos isolados não resolvem o problema. Operações financeiras precisam separar quem cadastra favorecidos, quem prepara pagamentos e quem os autoriza, com limites proporcionais aos valores movimentados. Alertas de transações incomuns, confirmação por canal independente para alterações bancárias e revisão periódica de perfis ajudam a impedir que um único acesso comprometido resulte em perdas elevadas.
A investigação do caso de Ribeirão do Sul também chama atenção para a preservação de logs, mensagens originais, registros de autenticação e trilhas de aprovação. Esses elementos permitem reconstruir os fatos e identificar controles que falharam ou foram contornados. A recuperação de valores, quando possível, depende de reação rápida entre a instituição afetada, os bancos e as autoridades.
O episódio é anterior a 2026, mas permanece atual como estudo de caso sobre risco cibernético no setor público. Sua principal contribuição editorial está em demonstrar que segurança de identidade e governança financeira precisam funcionar de forma integrada.
Referências
Invasão por phishing gera prejuízo à Prefeitura de Ribeirão do Sul (SP)
Câmara Municipal de Ribeirão do Sul — requerimentos legislativos
Be the first to comment