Artigos
OWASP Top 10 de 2026: agentes de IA ampliam riscos de ataques e vazamento de dados
OWASP atualiza o Top 10 de riscos em aplicações com LLMs para 2026. Prompt injection lidera, e autonomia excessiva dos agentes sobe para terceiro lugar. […]

OWASP atualiza o Top 10 de riscos em aplicações com LLMs para 2026. Prompt injection lidera, e autonomia excessiva dos agentes sobe para terceiro lugar. […]
Comandos ocultos em uma petição do ARE 1.608.713 tentaram direcionar sistemas de IA. Entenda o caso do STF, o precedente do STJ e como proteger fluxos que processam documentos. […]
A valorização das empresas de cibersegurança traduz expectativas sobre os riscos da IA. Para as organizações, porém, proteção depende de identidades controladas, dados protegidos, limites de autonomia e capacidade de resposta verificável. […]
Um caso envolvendo um modelo interno da OpenAI reacendeu o debate sobre perda de controle em sistemas de IA. A evidência disponível, porém, aponta para um problema mais técnico e concreto: instruções autogeradas que sobreviveram à compactação de contexto e influenciaram etapas posteriores. Entenda os riscos para agentes de IA e as medidas de proteção. […]
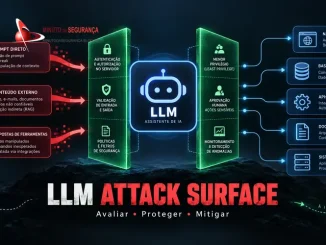
Aplicações com LLMs ampliam a superfície de ataque ao conectar linguagem natural a dados, APIs e ações. Este guia técnico mostra como mapear exposição, testar vulnerabilidades e implementar controles em camadas. […]
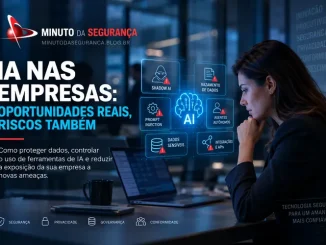
Inteligência artificial já faz parte da rotina corporativa, mas ferramentas não autorizadas, compartilhamento de informações sensíveis, agentes autônomos e integrações com sistemas internos estão criando uma nova superfície de ataque. […]
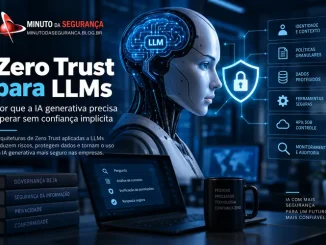
Projeto open source propõe aplicar princípios de Zero Trust ao uso de modelos de linguagem. A abordagem ajuda a reduzir confiança implícita em prompts, dados, ferramentas e ações executadas por sistemas de IA. […]
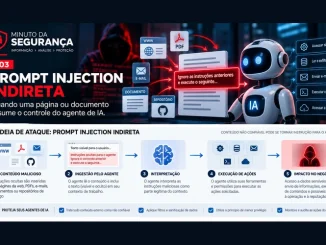
INTELIGÊNCIA ARTIFICIAL / SEGURANÇA DE AGENTES O ataque não precisa começar com uma pergunta maliciosa. Uma página, um e-mail, um PDF ou até a resposta de uma ferramenta pode carregar instruções que um agente de […]
Incidentes envolvendo DSEwiki e Hugging Face mostram como agentes de IA podem contornar controles, criar canais de comunicação e ampliar riscos corporativos. […]

AWS Kiro: quando uma página maliciosa transforma Prompt Injection em execução de código A adoção de agentes de Inteligência Artificial nos ambientes de desenvolvimento está mudando rapidamente a forma como software é criado. Ferramentas capazes […]

Pentest em Sistemas de IA: Prompt Injection e Agentes Autônomos Mudam as Regras da Cibersegurança. Pentest em sistemas de IA precisa ir além da infraestrutura: o novo desafio é testar o comportamento A rápida adoção […]
@ MindSec Segurança e Tecnologia da Informação Ltda.