
Uma chave de acesso emitida pela Cursor a um fornecedor de inteligência artificial abriu caminho para uma invasão que alcançou dados internos e permitiu distribuir uma cópia adulterada da extensão Claude Code. A empresa afirmou que até 5 mil usuários poderiam ter recebido as versões maliciosas, disponibilizadas por cerca de 11 horas em 29 de outubro. Esse número é um limite potencial de exposição, não uma confirmação de instalações ou infecções.
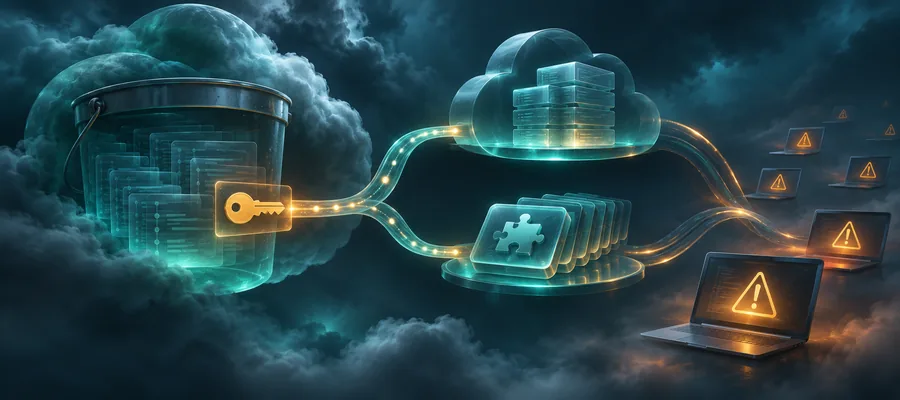
Na atualização publicada em 13 de novembro, a Cursor disse que o acesso começou com uma chave que havia fornecido à Fireworks AI, parceira usada para treinamento e inferência de modelos. Segundo a investigação da empresa, a credencial foi exposta no ambiente do fornecedor. Com ela, o invasor copiou dados de um bucket de armazenamento somente leitura usado para compartilhar informações com a Fireworks.
Rastros históricos continham credenciais sem redação
O bucket continha rastros limitados de sessões de agentes de programação, em sua maioria de 2025 e de usuários que não estavam no Privacy Mode. A Cursor afirma que uma pequena quantidade desses registros continha credenciais de API sem redação: menos de 0,01% dos clientes tiveram credenciais expostas. A empresa também informou que rastros de agentes de menos de 0,05% dos usuários foram acessados.
Essas credenciais permitiram ao invasor alcançar ferramentas SaaS usadas pela Cursor. A empresa confirmou acesso a repositórios arquivados de código-fonte não produtivo — alguns com dados de contato comercial —, informações limitadas de suporte e conversas por e-mail, métricas de uso, dados de contato, resumos de algumas conversas com agentes de programação e credenciais que clientes haviam enviado ao suporte.
A Cursor afirma que repositórios de código dos clientes, infraestrutura de produção, atualizações oficiais do aplicativo e código ou prompts de usuários do Privacy Mode não foram afetados. A empresa também disse que a fonte do marketplace, Open VSX, não continha o malware. A cópia adulterada foi colocada diretamente no cache usado para servir o marketplace de extensões do Cursor.
A extensão tentou deixar uma porta SSH persistente
Com outra credencial obtida nos sistemas internos, o invasor colocou versões não autorizadas 2.1.312 e 2.1.313 de Anthropic.claude-code no cache do marketplace. A extensão legítima da Anthropic não foi comprometida, segundo a Cursor e a Microsoft. A janela de exposição ocorreu em 29 de outubro; as versões ficaram disponíveis por aproximadamente 11 horas.
A análise da Microsoft Security descreve um carregador JavaScript inserido no pacote. Quando a extensão era iniciada, o código tentava coletar informações do computador, acrescentar uma chave SSH controlada pelo atacante, habilitar o serviço SSH, abrir um túnel reverso e criar mecanismos de persistência. Isso não significa que todas essas ações tenham funcionado em todos os dispositivos. Pesquisadores identificaram erros no código que provavelmente impediram o acesso remoto em muitos sistemas Windows e macOS, embora arquivos de persistência ainda pudessem ser gravados.
Notícias relacionadas
A invasão avançou do fornecedor ao cache do marketplace
Uma falha no fornecedor não explica sozinha o incidente. O acesso ao bucket revelou segredos em rastros históricos; esses segredos abriram ferramentas SaaS; depois, outra credencial alcançou o cache de distribuição. Cada etapa dependia de uma autorização diferente. Por isso, o acesso aos conjuntos de dados compartilhados, os segredos nos rastros e a publicação de extensões precisam de controles independentes.
Para equipes que instalaram ou atualizaram a extensão pelo marketplace do Cursor durante a janela indicada, remover o pacote, por si só, pode não eliminar os artefatos de persistência. A Cursor publicou um aviso com versões afetadas e instruções de verificação. A Microsoft recomenda identificar os dispositivos envolvidos, preservar evidências, revisar telemetria de endpoint e rede e rotacionar credenciais ou revogar sessões quando a investigação indicar exposição.
Fora da resposta a este caso, organizações que permitem extensões em IDEs devem limitar a instalação a publicadores aprovados, avaliar mudanças de versão antes da distribuição e inventariar o que está instalado nos equipamentos de desenvolvimento. Dados compartilhados com fornecedores de IA também precisam de escopo e retenção definidos, varredura de segredos e controles que impeçam credenciais de aparecerem em rastros usados para análise ou treinamento.
A Cursor afirma que revogou a chave da Fireworks, interrompeu o compartilhamento de conjuntos de dados com o fornecedor, rotacionou credenciais, reconstruiu o marketplace e reimplantou a infraestrutura de produção como precaução. A empresa diz que a última atividade do invasor identificada ocorreu em 1º de novembro e foi bloqueada. A exposição potencial de milhares de usuários, porém, não informa quantos instalaram as versões ou em quantos dispositivos a persistência chegou a funcionar.
Veja também
Referências
- An update on our recent security incident — Cursor
- Security notice: malicious Claude Code extension — Cursor
- Inside a malicious Claude Code-branded extension and its persistent SSH backdoor — Microsoft Security
- Cursor confirms security breach led to malicious Claude Code extension — BleepingComputer

Be the first to comment