
Uma campanha de ataques contra fintechs e instituições financeiras na Índia está usando ferramentas ofensivas assistidas por inteligência artificial para acelerar invasões e movimentar dinheiro por APIs de pagamento legítimas. O alerta, divulgado em 4 de novembro pelo CERT-In, descreve ataques bem-sucedidos mesmo contra organizações que já haviam iniciado medidas de correção.
O nome atribuído à campanha é CRAFTY FALCON. Segundo o Computer Emergency Response Team da Índia e sua equipe especializada no setor financeiro, CSIRT-Fin, os criminosos procuram aplicações expostas, comprometem credenciais e chegam aos sistemas que autorizam desembolsos e transferências. Uma vez dentro da infraestrutura, podem emitir solicitações diretamente às APIs financeiras, sem passar pelas verificações que normalmente existem no aplicativo utilizado por clientes ou operadores.
A atualização de novembro amplia um aviso publicado em 9 de outubro. O primeiro documento já descrevia invasões contra financeiras não bancárias, plataformas digitais de crédito, fintechs, provedores de pagamentos e operadores de carteiras. O segundo alerta informa que a campanha continua ativa, com reincidência em empresas que tentaram remediar os incidentes. A autoridade também observa tentativas durante feriados e fins de semana, períodos em que a vigilância operacional pode ser menor.
Quando uma credencial válida autoriza a transação errada
O mecanismo descrito pelo CERT-In ajuda a entender por que o problema não se resolve apenas com autenticação. Em determinados incidentes, os invasores obtiveram chaves de APIs de gateways, agregadores de pagamento ou bancos parceiros. Depois, enviaram ordens de desembolso a partir de servidores da própria organização comprometida, cujos endereços já estavam autorizados pelas instituições integradas.
Essa combinação de origem confiável e credencial válida pode enganar controles que verificam apenas quem chamou a API. Os sistemas precisam também confirmar se existe uma operação de crédito aprovada, se o beneficiário corresponde ao cadastro autorizado, se o valor está dentro dos limites e se as etapas anteriores foram efetivamente concluídas. Nos ataques relatados, foram observados identificadores fictícios de empréstimos e transações sem registros correspondentes, além de transferências acima dos limites esperados.
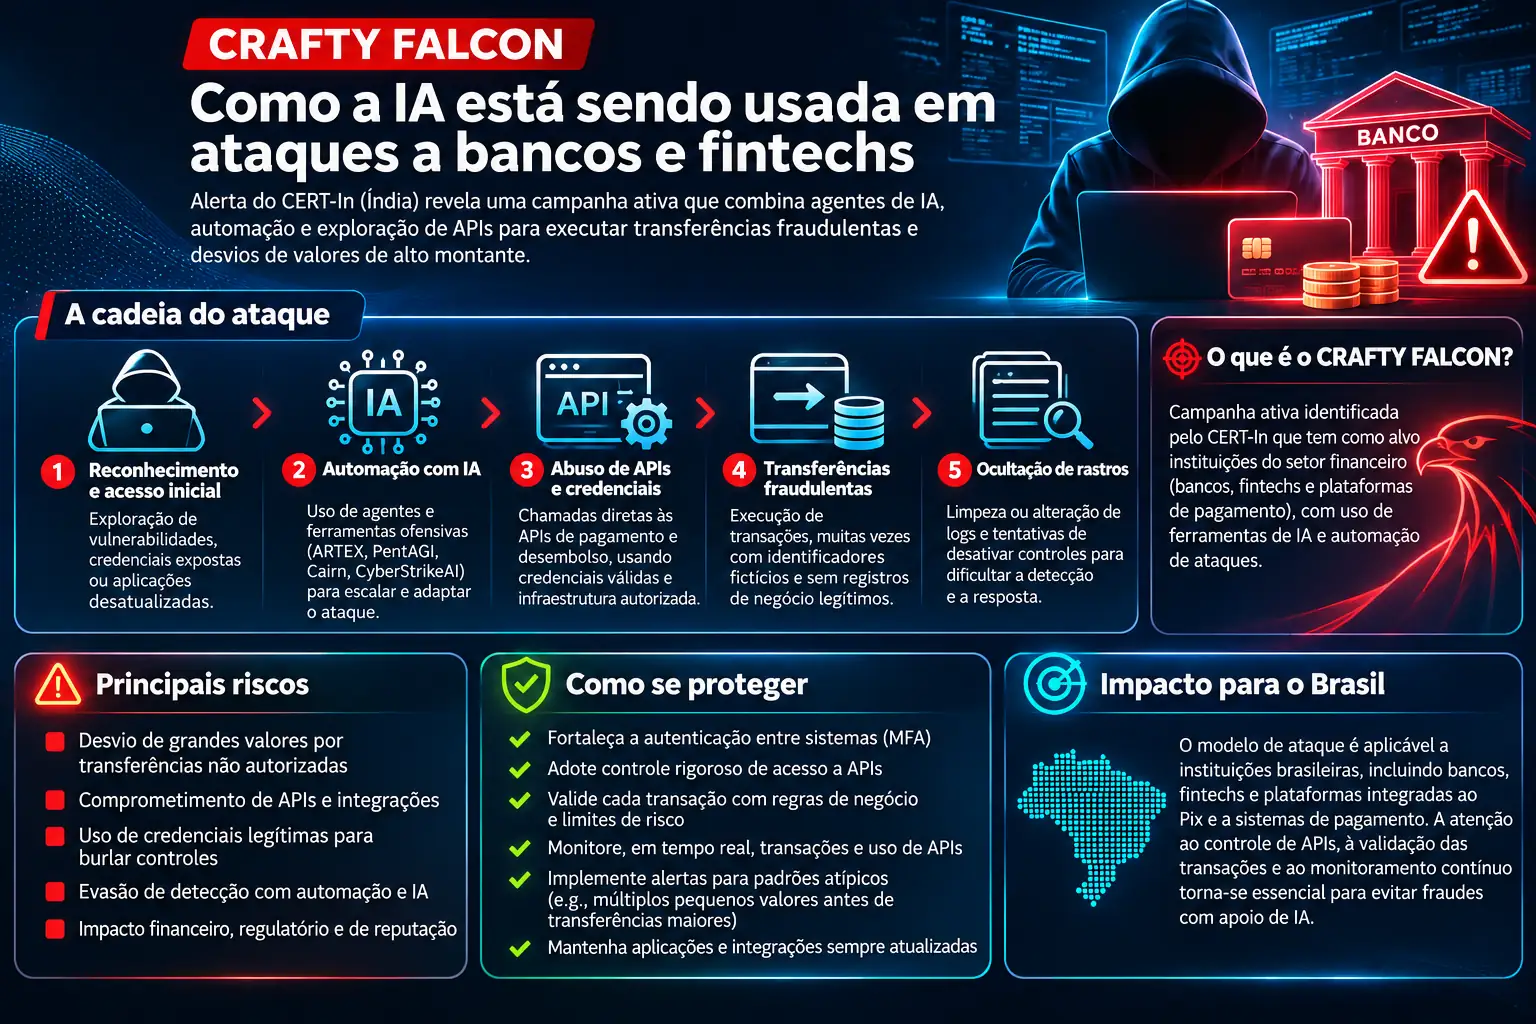
O comprometimento inicial variou entre aplicações e componentes expostos à internet, APIs antigas ou sem autenticação adequada, credenciais armazenadas em código e configurações, e acessos remotos sem autenticação multifator. Após a invasão, os operadores realizaram reconhecimento interno, procuraram integrações financeiras e tentaram ocultar evidências, inclusive por manipulação de logs e de ferramentas de proteção.
IA acelera o ataque, mas não substitui a falha de segurança
O CERT-In associa a campanha ao emprego de ferramentas como ARTEX, PentAGI, Cairn e CyberStrikeAI, capazes de apoiar reconhecimento, automação de testes e adaptação de scripts. A autoridade descreve o uso de recursos de IA para acelerar sequências ofensivas e ajustar tentativas conforme as respostas do ambiente atacado. Isso não demonstra, por si só, que cada transferência tenha sido decidida e executada integralmente sem intervenção humana.
O elemento que permite a fraude continua sendo a combinação de acesso indevido e autorização insuficiente nos sistemas financeiros. A IA pode reduzir o tempo entre encontrar uma falha e explorá-la, mas não torna inevitável a movimentação do dinheiro. Um controle transacional independente, aplicado no serviço responsável pelo desembolso, pode bloquear uma operação mesmo quando a chamada chega de um servidor conhecido.
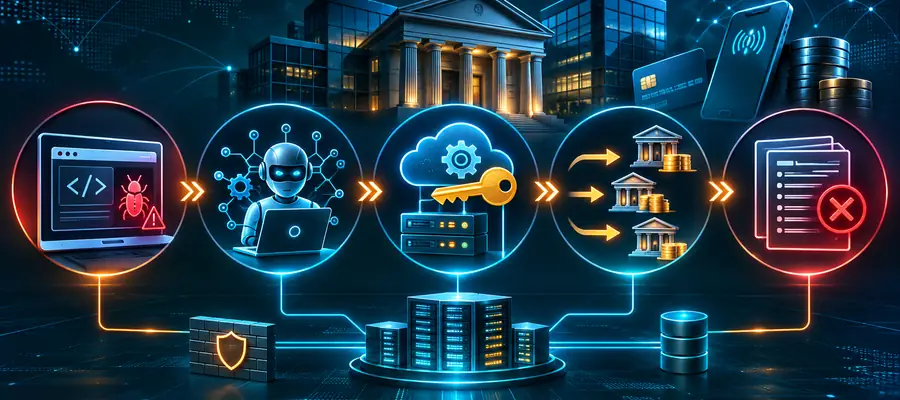
Infográfico: cadeia conceitual do ataque, do comprometimento inicial à tentativa de ocultação de evidências. A sequência ilustra os comportamentos descritos pelo CERT-In, não uma reconstrução forense de uma vítima específica.
O alerta também exige cautela na atribuição. CRAFTY FALCON é a designação usada pelo CSIRT-Fin para essa atividade. Não há, nos documentos consultados, fundamento para atribuir publicamente a campanha a uma nacionalidade ou a um grupo criminoso conhecido fora dessa designação operacional.
O risco para o mercado brasileiro está nas integrações
Embora o alerta trate de incidentes observados na Índia, o modelo de integração é familiar às empresas brasileiras. Fintechs, plataformas de crédito e prestadores de serviços de pagamento trocam instruções entre sistemas por APIs e utilizam identidades técnicas, certificados, tokens e servidores autorizados. O comprometimento de um desses participantes pode criar um caminho para operações indevidas, caso a instituição destinatária confie excessivamente na origem da solicitação.
O paralelo com incidentes envolvendo o Pix é relevante para a análise de arquitetura e de controles, mas não deve ser confundido com evidência de que a campanha CRAFTY FALCON tenha atacado o sistema brasileiro. Os alertas indianos citam mecanismos locais de transferência, como IMPS e NEFT. Não há confirmação, nessas fontes, de vítimas brasileiras ligadas à campanha.
Para o negócio, o impacto pode surgir antes mesmo de um vazamento de dados. Uma integração capaz de iniciar pagamentos indevidos representa risco financeiro imediato, disputas de responsabilidade entre parceiros, necessidade de investigação e eventual interrupção de serviços. Por isso, o inventário de APIs e a gestão de credenciais precisam estar ligados ao processo de autorização de transações, não apenas à proteção de aplicações.
Como interromper a cadeia de fraude
As recomendações do CERT-In incluem retirar de operação APIs antigas, eliminar tokens estáticos de longa duração, guardar segredos em sistemas apropriados e exigir autenticação forte nos acessos administrativos e nas integrações. A autoridade recomenda vincular criptograficamente as etapas do fluxo financeiro, impedindo que a API final de desembolso seja acionada sem validações anteriores verificáveis.
Também são importantes a dupla aprovação para movimentações sensíveis, a conferência do beneficiário, os limites por operação e por período, a detecção de velocidade anormal de transações e a conciliação quase em tempo real entre registros internos e extratos de bancos ou agregadores. Para as equipes de segurança, os logs de APIs devem permitir correlacionar identidade técnica, servidor de origem, operação de negócio, beneficiário, valor e decisão de autorização.
O CERT-In recomenda monitoramento contínuo, com reforço em feriados e períodos de menor cobertura, além de testes de segurança que incluam APIs e fluxos de negócio. Em caso de comprometimento, a contenção deve alcançar credenciais e integrações afetadas, com preservação de evidências para investigação. Corrigir somente a vulnerabilidade usada no acesso inicial pode deixar intacto o caminho que permitiu a transferência.
A campanha expõe uma fragilidade recorrente em sistemas integrados: confiar que uma solicitação é legítima porque veio do lugar certo. Quando o servidor autorizado é comprometido, a última defesa precisa estar na autorização da própria operação financeira.
Be the first to comment