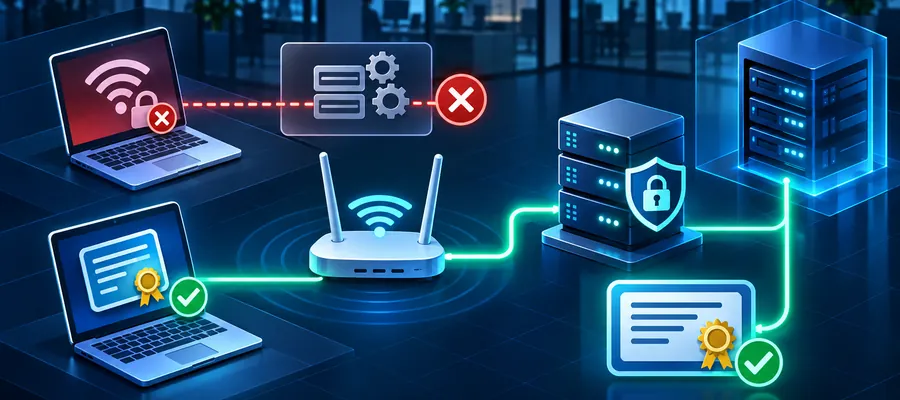
Uma mudança de segurança introduzida pela Microsoft em outubro interrompeu a autenticação automática de computadores Windows 11 em determinadas redes corporativas. O impacto apareceu em conexões Wi-Fi, cabeadas e VPN que utilizam MS-CHAPv2, inclusive em ambientes com Cisco Identity Services Engine (ISE). A origem, porém, não está em uma vulnerabilidade do Cisco ISE: o Windows passou a bloquear por padrão credenciais derivadas de NTLMv1 para logon único.
Em 13 de outubro de 2026, a Microsoft distribuiu a atualização cumulativa KB5127648 para Windows 11 24H2, 25H2 e 26H2. Entre as alterações, a empresa mudou o comportamento da configuração BlockNtlmv1SSO quando o valor não está explicitamente definido. Antes, o sistema operava em modo de auditoria, permitindo o uso de credenciais derivadas de NTLMv1 e registrando avisos. Depois, passou ao modo de imposição, impedindo a geração dessas credenciais para autenticação única (SSO). A mudança afeta dispositivos com Credential Guard desativado e sem definição explícita dessa configuração.
A medida integra a estratégia de retirada de mecanismos antigos de autenticação do ecossistema Windows. O NTLMv1 é considerado inadequado para as exigências atuais de proteção de credenciais. O problema operacional surgiu porque diversas organizações ainda utilizam PEAP com MS-CHAPv2 e reaproveitamento automático das credenciais de logon do Windows para conectar estações à rede. A proteção recém-imposta bloqueia essa dependência legada, ainda que a infraestrutura de rede e o servidor RADIUS continuem funcionando.
Como a mudança interrompe a autenticação 802.1X
O IEEE 802.1X controla a admissão de dispositivos em portas Ethernet e redes sem fio. O computador atua como suplicante, o switch ou ponto de acesso funciona como autenticador e um servidor RADIUS, frequentemente integrado a soluções como Cisco ISE, avalia as credenciais e a política de acesso. O PEAP cria um túnel TLS protegido dentro do qual o método MS-CHAPv2 pode validar usuário ou máquina. Em muitas implantações, o Windows fornece automaticamente credenciais associadas à sessão do domínio, evitando que o usuário digite novamente a senha.
É justamente nessa integração entre SSO e método legado que aparece a incompatibilidade. Quando o cliente não consegue gerar as credenciais necessárias, a negociação pode parar antes de concluir a autenticação. Em alguns relatos, a solicitação sequer chega ao RADIUS. Em outros, a plataforma de controle de acesso registra que o cliente deixou de responder. Isso explica por que uma investigação restrita aos logs do Cisco ISE pode não revelar a causa inicial.
Administradores relataram eventos como 12014, associado a OneX Held State timeout, e erros internos de autenticação. Em discussões técnicas da Microsoft e em um registro público do projeto PacketFence, a remoção da KB5127648 restabeleceu a conectividade em sistemas de teste; a reinstalação reproduziu o problema. Os relatos incluem redes Wi-Fi e cabeadas, mas não significam que todos os dispositivos ou todas as configurações 802.1X sejam afetados.
A documentação técnica da Fortinet descreve comportamento semelhante em ambientes FortiNAC e outros servidores RADIUS integrados ao Active Directory. A Extreme Networks também publicou orientação específica. A abrangência desses relatos reforça que a causa está no comportamento do cliente Windows e na dependência de credenciais legadas, não em uma falha exclusiva do Cisco ISE.
Notícias Relacionadas
Uma correção de segurança que expôs uma dívida técnica
O episódio tem uma característica diferente de uma atualização defeituosa convencional. A Microsoft reconhece expressamente que o novo padrão é uma medida de endurecimento de segurança. A indisponibilidade, portanto, decorre de uma alteração intencional que encontrou ambientes ainda dependentes de autenticação antiga. Isso não elimina a necessidade de planejamento de compatibilidade: quando o controle de acesso à rede depende do próprio mecanismo que será descontinuado, uma atualização em massa pode impedir que os computadores obtenham conectividade para receber novas políticas ou suporte remoto.
Os efeitos variam conforme a arquitetura. Uma estação pode perder acesso à rede sem fio corporativa, ficar conectada fisicamente à Ethernet sem autorização de tráfego ou deixar de estabelecer uma VPN. Dependendo das políticas do NAC, podem ser afetados recursos internos, aplicações e etapas posteriores de SSO. Não há evidência de que a KB5127648 tenha comprometido dados ou criado, por si só, um caminho de invasão; o risco imediato é de disponibilidade, enquanto a dependência de NTLMv1 representa uma questão de segurança preexistente.
O que as equipes devem fazer
A primeira medida é identificar as versões do Windows e os dispositivos que receberam a atualização, verificar se o Credential Guard está habilitado e mapear os perfis 802.1X que usam PEAP-MS-CHAPv2 ou EAP-MS-CHAPv2 com credenciais automáticas. A investigação deve correlacionar os registros do cliente Windows, os eventos EapHost e OneX, os logs do Cisco ISE ou do servidor RADIUS e o horário de instalação dos pacotes. Também é necessário distinguir falhas de certificado, configuração de política e conectividade de uma interrupção local do processo de autenticação.
Em ambientes afetados, a entrada manual de credenciais pode permitir a conexão em determinadas configurações, conforme os relatos técnicos. Outra alternativa documentada é definir temporariamente BlockNtlmv1SSO como 0, restaurando o modo de auditoria. Essa alteração, entretanto, relaxa uma proteção de segurança e não deve ser distribuída indiscriminadamente: exige avaliação de risco, autorização, escopo limitado, monitoramento e prazo de retirada. A desinstalação da atualização também foi relatada como medida emergencial, mas remove outras correções de segurança do pacote e não deve ser tratada como solução permanente.
A resposta estrutural é migrar a autenticação de rede para métodos baseados em certificados, especialmente EAP-TLS, com infraestrutura de certificados confiável, emissão e revogação gerenciadas, validação rigorosa do certificado do servidor e políticas adequadas para identidades de usuários e dispositivos. Em ambientes Cisco ISE, essa transição requer revisar perfis de autorização, distribuição dos certificados e comportamento dos equipamentos antes de desligar o método anterior. A migração gradual, com pilotos e plano de contingência, reduz o risco de um novo bloqueio em larga escala.
A Microsoft publicou em novembro novas atualizações cumulativas para o Windows 11, mas a documentação consultada descreve o bloqueio de credenciais derivadas de NTLMv1 como mudança de segurança deliberada, e não como defeito com reversão geral prometida. Assim, instalar uma atualização posterior não deve ser presumido como solução para ambientes que continuam dependentes do método legado.
O caso ilustra um desafio recorrente para equipes de infraestrutura e segurança: reforçar a proteção de credenciais sem interromper serviços essenciais exige conhecer as dependências reais da autenticação corporativa. O inventário de métodos EAP, os testes de atualização e um plano de migração tornam-se tão importantes quanto a própria aplicação dos patches.
Veja também
Referências
- October 13, 2026—KB5127648
- Manage NTLMv1 changes and prevent network authentication issues in Windows
- Troubleshooting Tip: RADIUS (802.1X PEAP) authentication failures on Windows hosts
- Windows 11 PEAP Authentications Fail After October 2026 Patch Tuesday
- KB5127648 breaks wired 802.1X (PEAP) authentication on Windows 11 24H2


Be the first to comment