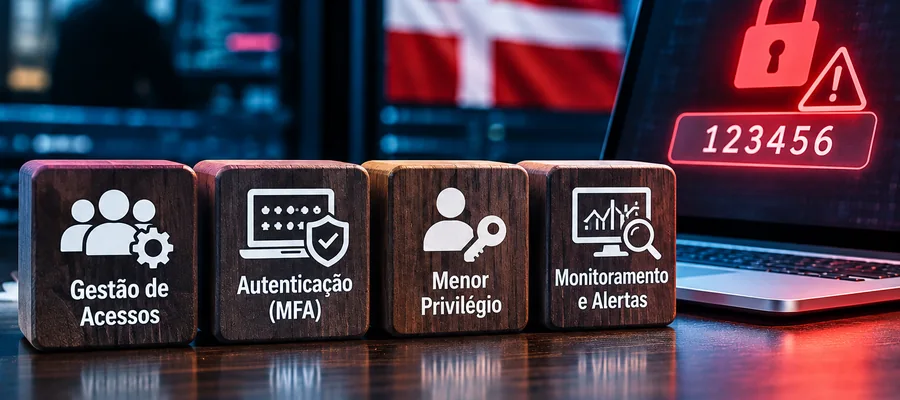
Uma senha tão comum quanto “123456” colocou em evidência uma questão mais ampla na Dinamarca: como uma empresa autorizada a consultar dados públicos conseguiu se tornar parte de um incidente envolvendo informações de milhões de pessoas? O problema não está apenas na possível fragilidade de uma credencial. Está também na capacidade de perceber, a tempo, quando um acesso legítimo começa a ser utilizado de forma incompatível com sua finalidade. O caso envolve o Cadastro Central de Pessoas (CPR), base de identificação civil dinamarquesa. Informações divulgadas em outubro de 2026 apontam que o acesso indevido pode ter alcançado registros associados a cerca de 8,8 milhões de pessoas, com dados como nomes, endereços e números de identificação. Esse número não corresponde à população atual do país, porque o cadastro também inclui antigos residentes e pessoas falecidas. Tampouco significa, necessariamente, que todos os campos de todos esses registros tenham sido copiados. A investigação se concentra no acesso de uma empresa privada, a Pays ApS, de Odense, que possuía autorização para realizar consultas ao sistema. Segundo relatos publicados pela imprensa dinamarquesa, a companhia reconheceu o uso indevido dessa conexão. Foi nesse contexto que surgiu a referência à senha “123456”. A combinação já havia aparecido em outras reportagens do Blog Minuto da Segurança. Na matéria Revisão de senhas deve entrar no planejamento estratégico, publicada anteriormente, um especialista alertava para o uso persistente de credenciais previsíveis e senhas padrão em ambientes corporativos. O novo episódio dá dimensão prática ao alerta, sem que isso signifique que a senha citada tenha sido comprovadamente o vetor inicial da invasão. O jornal Politiken noticiou que contas associadas à empresa utilizavam a combinação, inclusive uma conta com privilégios administrativos. A reportagem trouxe um indício importante sobre a segurança das credenciais, mas a utilização dessa senha como causa efetiva do incidente não deve ser apresentada como conclusão oficial. Há ainda o relato de uma pessoa que se apresentou ao Politiken como responsável pela operação. Ela afirmou ter recorrido a uma senha previamente comprometida, ligada a um ex-funcionário, e utilizado programas para automatizar as consultas. Trata-se de uma versão atribuída ao suposto autor, que precisa ser distinguida dos fatos estabelecidos pela investigação. Mesmo sem confirmação definitiva do método de entrada, o volume de atividade relatado ajuda a compreender a dimensão do problema. Durante setembro, teriam sido executadas mais de 14 milhões de consultas automatizadas. De acordo com a cobertura do caso, a anormalidade acabou sendo percebida após uma cobrança incomum pelo uso do serviço. Se confirmada essa sequência, a questão central deixa de ser apenas como alguém obteve uma senha e passa a incluir por que uma quantidade tão elevada de consultas não provocou uma resposta de segurança antes de chegar ao faturamento.
Quando a senha fraca encontra um acesso privilegiado
Uma integração desse tipo pode funcionar normalmente durante anos. É justamente por isso que seu controle exige mais do que verificar se a senha está correta. Quando o mesmo usuário ou sistema passa a consultar registros em ritmo muito superior ao habitual, fora de seus horários de operação ou sem relação com a finalidade contratada, a mudança de comportamento precisa ser identificada. Limites de requisições, alertas de uso anômalo, bloqueios graduais e revisão periódica de privilégios poderiam reduzir a oportunidade de abuso, ainda que não eliminassem todos os riscos. Também convém separar as duas grandezas que aparecem nas notícias. As 14 milhões de consultas indicam operações realizadas contra o serviço; os 8,8 milhões representam registros potencialmente envolvidos. Uma mesma pessoa pode ser consultada mais de uma vez, e a existência de uma consulta não comprova, isoladamente, a extração de todos os seus dados. Essa distinção é relevante para avaliar a extensão real do incidente sem minimizar sua gravidade.
O que o incidente revela sobre a proteção de dados
O caso também recupera uma discussão antiga sobre a banalização das senhas previsíveis. Em TOP 25 piores Senhas que você poderia usar, o Blog já registrava a presença de “123456” entre as combinações mais utilizadas. Anos depois, a reportagem Louvre senha: Louvre mostrou como credenciais associadas a nomes conhecidos e ao próprio ambiente podem enfraquecer sistemas que deveriam ter proteção reforçada. A recorrência desses exemplos revela um problema de gestão de identidades, e não apenas de escolha individual de senhas. Para organizações que dependem de prestadores de serviços, a ocorrência reforça uma responsabilidade frequentemente tratada como assunto contratual, quando deveria ser também operacional. A concessão de acesso a um fornecedor amplia a superfície de exposição da organização. Cada conta precisa ter um responsável identificável, permissões limitadas à atividade necessária e um processo claro de revisão e revogação. Credenciais compartilhadas, acessos de antigos funcionários e contas administrativas sem proteção adicional tornam mais difícil tanto impedir o abuso quanto reconstruir o que aconteceu. Essa mesma preocupação aparece em Além das senhas fortes: lições que os vazamentos trouxeram, que relaciona credenciais frágeis à exposição de informações corporativas. No caso dinamarquês, a discussão precisa avançar mais um passo: mesmo uma autenticação bem protegida não torna aceitável um padrão de consultas incompatível com a atividade do fornecedor. A autenticação multifator, preferencialmente resistente a phishing, é uma camada importante para os acessos em que pode ser aplicada. Mas ela não substitui o monitoramento das consultas realizadas depois da autenticação. Uma credencial válida, mesmo protegida por fatores adicionais, não deveria permitir a extração indiscriminada de uma base inteira. A proteção precisa considerar quantidade, frequência, origem, finalidade e sensibilidade dos dados consultados, além de manter registros suficientes para investigação e resposta. No Brasil, o caso merece atenção especialmente em ambientes que concentram informações previdenciárias, cadastrais e de serviços públicos. Sistemas do INSS e outras bases governamentais dependem de integrações, operadores e diferentes níveis de autorização. Auditorias do Tribunal de Contas da União sobre a governança desses sistemas ajudam a discutir os controles necessários, mas não demonstram que tenha ocorrido aqui um incidente equivalente ao dinamarquês. A comparação adequada está nas perguntas que uma organização deve ser capaz de responder: quem consultou os dados, com qual autorização, em que volume e por qual motivo? Para quem tem informações expostas, o risco não se limita à consulta indevida. Dados cadastrais corretos podem ser aproveitados em golpes nos quais o criminoso conhece o nome, o endereço ou um identificador da vítima e utiliza essas informações para dar aparência de legitimidade a uma mensagem ou ligação. Por isso, contatos inesperados que solicitam senhas, códigos de autenticação ou dados financeiros devem ser tratados com cautela, mesmo quando mencionam informações pessoais verdadeiras.
O episódio dinamarquês mostra por que a discussão sobre senhas fracas continua necessária, mas também por que ela é insuficiente. O controle de acesso não termina quando o sistema reconhece uma credencial. Em bases sensíveis, a segurança depende de acompanhar o que o usuário autorizado faz depois de entrar — e de interromper o comportamento suspeito antes que milhões de consultas se tornem um incidente.
Be the first to comment