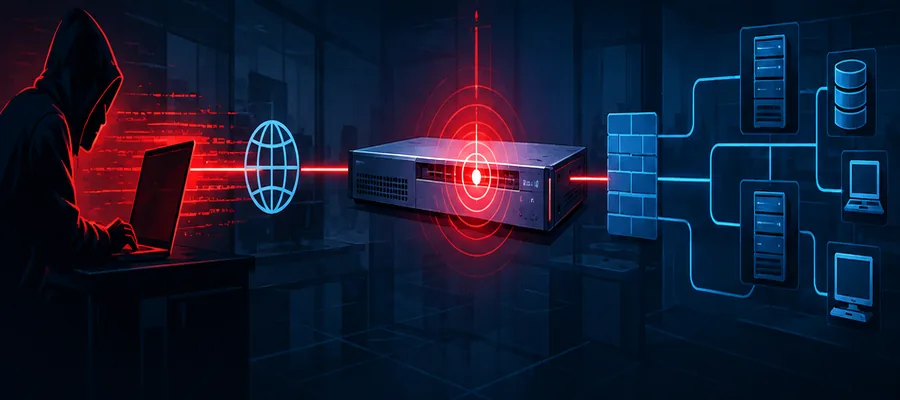
Pesquisadores identificaram ataques contra appliances Ivanti Connect Secure atualizados, utilizando uma cadeia de vulnerabilidades para executar comandos com privilégios elevados. A operação atingiu credenciais de domínio, informações do Active Directory e mecanismos de autenticação utilizados por empresas.
Em 5 de outubro, ao investigar atividades suspeitas na rede de um cliente, a equipe da Volexity encontrou um equipamento Ivanti Connect Secure que havia sido comprometido mesmo executando a versão 22.8R2.4, considerada atualizada naquele momento. Os registros e a análise forense indicaram que a exploração começara dois dias antes. O caso foi divulgado em 13 de outubro, quando a Ivanti publicou correções para a vulnerabilidade CVE-2026-104935.
O Connect Secure é utilizado para estabelecer conexões VPN entre usuários remotos e recursos corporativos. Seu posicionamento na borda da rede torna o equipamento particularmente sensível: além de receber conexões externas, ele frequentemente se comunica com serviços internos de autenticação e diretórios de usuários. A investigação mostrou que esse acesso pode ser aproveitado para buscar credenciais e informações capazes de sustentar novas etapas de uma invasão.
A CVE-2026-104935 recebeu pontuação CVSS 8,6, classificada como alta. A CISA, agência de segurança cibernética dos Estados Unidos, incluiu a falha no catálogo Known Exploited Vulnerabilities (KEV) em 13 de outubro e definiu 16 de outubro como prazo de remediação para os órgãos federais abrangidos por sua determinação. A inclusão no KEV indica exploração confirmada, não apenas a existência de um código de demonstração.
Três falhas encadeadas permitiram executar comandos como root
O ataque começou com uma inconsistência no tratamento de requisições HTTP pelo appliance. A Volexity verificou que uma solicitação dirigida a uma página pública de autenticação podia informar, em um cabeçalho específico, o caminho de outro componente CGI que normalmente exigiria autorização. O sistema avaliava o acesso usando o endereço público, mas encaminhava a requisição ao componente interno indicado no cabeçalho. Essa diferença permitia contornar a verificação de autenticação.
Na etapa seguinte, os invasores exploraram o comportamento de um componente de upload. Um arquivo enviado ao servidor era gravado temporariamente antes de ser validado e descartado caso não correspondesse ao formato esperado. Durante o curto intervalo entre gravação e exclusão, requisições simultâneas tentavam executar o conteúdo armazenado. O mecanismo combinava a falha de encaminhamento com uma condição de corrida, permitindo execução remota de código no contexto do serviço CGI.
Para chegar aos privilégios de root, a operação utilizou uma terceira vulnerabilidade. O código malicioso alterava temporariamente informações em memória relacionadas a tarefas executadas pelo serviço privilegiado dsinvoked, desviando uma rotina de manutenção para executar um interpretador controlado pelo invasor. Depois da execução, o código procurava restaurar as alterações e apagar registros associados ao ataque. Segundo a Volexity, essa vulnerabilidade de elevação de privilégios ainda aguardava uma correção própria quando a pesquisa foi divulgada. As falhas de autenticação e execução remota foram agrupadas pela Ivanti na CVE-2026-104935.
A cadeia também ajuda a explicar a dificuldade de detecção. Em vez de instalar uma web shell persistente ou utilizar um servidor de comando e controle separado, o grupo enviava comandos e recebia resultados pelas próprias requisições HTTPS utilizadas na exploração. Parte do código era executada diretamente em memória. A ferramenta Integrity Checker da Ivanti, voltada à identificação de modificações inesperadas em arquivos, não necessariamente detecta esse tipo de atividade.
Credenciais LDAP, senhas LAPS e chaves BitLocker entraram na investigação
A Volexity identificou o responsável pela atividade como UTA0576, uma designação provisória para um ator ainda pouco conhecido. Os pesquisadores observaram extração de credenciais armazenadas no appliance, incluindo uma conta de serviço utilizada para consultas LDAP ao Active Directory. Com esse acesso, o invasor realizou buscas por atributos de usuários e computadores, senhas administradas pelo Windows LAPS e informações de recuperação do BitLocker.
Também foram identificadas ferramentas para consultas Kerberos, reconhecimento de nomes e endereços internos, análise de registros de autenticação e ataques de password spraying. Os pesquisadores encontraram tentativas de capturar tráfego LDAP e recuperar dados de autenticação que pudessem estar presentes nas comunicações. A existência dessas ações demonstra o interesse em ampliar o acesso, mas não permite concluir que todas as credenciais pesquisadas tenham sido efetivamente obtidas.
Um aspecto relevante é o papel da conta de serviço. Quando um gateway VPN utiliza uma identidade com permissões excessivas no diretório corporativo, seu comprometimento pode expor informações muito além das necessárias à autenticação dos usuários remotos. A revisão de privilégios dessa integração deve considerar quais atributos a conta consegue consultar, quais operações pode realizar e se existe segregação suficiente entre o appliance e os demais recursos administrativos.
Notícias Relacionadas
Atualizar a VPN é urgente, mas não encerra uma investigação
As correções divulgadas para a CVE-2026-104935 incluem as versões 22.8R2.5, 25.1.1.2 e 25.1.3.0 ou posteriores nas respectivas linhas e plataformas. A versão 22.7R2.14 e anteriores não são afetadas por esta vulnerabilidade específica, conforme o registro CVE. A Ivanti recomenda migrar instalações da linha 22.8 para versões suportadas da família 25.1, considerando que a linha antiga se aproxima do fim de suporte. A combinação correta entre versão, modelo de appliance e atualização deve ser confirmada no comunicado oficial do fabricante.
Há uma diferença importante entre eliminar o vetor conhecido e estabelecer que o ambiente está seguro. Se o dispositivo foi comprometido antes da correção, o invasor pode ter copiado credenciais e dados de configuração que continuam válidos. Por isso, ambientes com sinais de exploração precisam preservar evidências, examinar autenticações no Active Directory, revisar consultas LDAP anormais e avaliar a substituição de senhas, certificados e chaves que estavam acessíveis ao equipamento.
A Volexity recomenda monitorar volumes incomuns de requisições ao caminho /dana-na/auth/url_default/welcome.cgi e divergências entre o caminho solicitado e o valor do cabeçalho X-DSCGI-PATH. Esses indicadores podem apoiar a investigação, mas sua ausência não comprova que não houve invasão. Como o atacante removeu seletivamente entradas dos registros de auditoria e trabalhou com alterações em memória, a análise forense do appliance e a correlação com registros externos tornam-se especialmente relevantes.
O impacto potencial para organizações brasileiras depende da exposição do equipamento, de sua versão, das permissões atribuídas às contas de integração e da capacidade de detectar movimentação lateral. Não há, nas fontes consultadas para esta reportagem, confirmação de vítimas brasileiras específicas. Ainda assim, a exploração de um equipamento de borda com acesso ao diretório corporativo justifica uma resposta prioritária das equipes de infraestrutura, identidade e segurança.
O episódio também expõe uma limitação frequente da resposta baseada apenas em atualizações: quando o componente comprometido participa da autenticação e mantém credenciais de outros sistemas, a análise precisa alcançar as relações de confiança que existiam antes da falha ser corrigida. Um gateway reconstruído não recupera o controle sobre uma credencial que já tenha sido copiada.

Be the first to comment