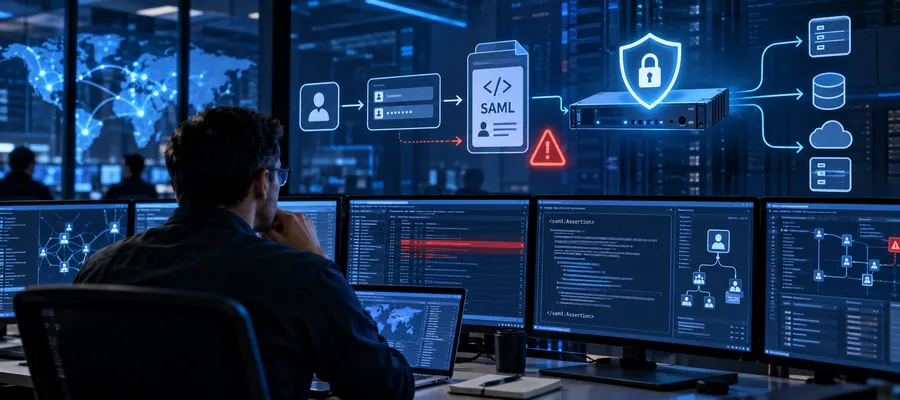
A Citrix divulgou em 8 de outubro de 2026 uma vulnerabilidade crítica que pode permitir execução remota de código ou provocar indisponibilidade em equipamentos NetScaler ADC e NetScaler Gateway utilizados em processos de autenticação federada. Registrada como CVE-2026-107406, a falha envolve um estouro de memória e exige uma combinação específica de versão do software e configuração SAML. Empresas que utilizam esses dispositivos na entrada de aplicações corporativas e acessos remotos precisam examinar seus ambientes, mesmo que tenham aplicado atualizações divulgadas anteriormente.
O alerta ganha relevância porque o NetScaler frequentemente participa do caminho que conecta colaboradores, prestadores e parceiros a sistemas internos. Uma interrupção nesse equipamento pode afetar o acesso a diversas aplicações ao mesmo tempo; a possibilidade de execução de código, por sua vez, transforma um componente de infraestrutura em um possível ponto de entrada para ataques mais amplos. Não é necessário supor que todos esses efeitos tenham ocorrido para justificar a correção urgente: o boletim descreve capacidades potenciais, que dependem de exploração e das condições presentes em cada instalação.
A Citrix identifica dois papéis distintos na federação SAML. Quando opera como provedor de identidade, ou IdP, o dispositivo emite declarações de autenticação utilizadas por aplicações. Quando atua como provedor de serviço, ou SP, consome a autenticação encaminhada por um IdP. O SAML permite que a identidade seja utilizada entre serviços, mas essa conveniência coloca o dispositivo que participa da troca de mensagens em uma posição sensível. A vulnerabilidade não significa, automaticamente, que uma declaração SAML possa ser falsificada ou que todas as sessões autenticadas tenham sido comprometidas: o problema divulgado é uma falha de memória com possibilidade de execução de código ou negação de serviço.
A definição dos sistemas afetados exige atenção incomum à versão. Nos ramos mais antigos, anteriores ao 14.1-73.37 e ao 13.1-64.23, a vulnerabilidade pode existir quando o NetScaler estiver configurado como SP ou IdP. Nas compilações intermediárias de 14.1-73.37 a 14.1-73.41 e de 13.1-64.23 a 13.1-64.28, inclusive, a condição descrita pela Citrix restringe-se à operação como IdP. O boletim apresenta intervalos correspondentes para edições FIPS. Assim, dois appliances da mesma família podem ter exposição diferente, dependendo da versão e da função de autenticação habilitada.
A configuração SAML define a exposição
Os administradores conseguem identificar as funções de autenticação examinando a configuração do equipamento. A Citrix orienta procurar a declaração add authentication samlAction para instalações configuradas como SP e add authentication samlIdPProfile para as que funcionam como IdP. Essa checagem não substitui o inventário das versões, mas evita que a empresa trate como equivalente um ambiente que apenas utiliza um provedor externo e outro que oferece identidade a aplicações. A avaliação deve incluir nós de alta disponibilidade, equipamentos de contingência e instâncias utilizadas em projetos Secure Private Access Hybrid.
As correções recomendadas são as versões 14.1-73.46 ou posteriores e 13.1-64.29 ou posteriores, conforme a linha instalada. Para NetScaler ADC FIPS, a Citrix indica 14.1-73.46 FIPS e 13.1-37.283 FIPS/NDcPP. Organizações precisam seguir exatamente o boletim referente à sua plataforma e confirmar a compatibilidade do pacote escolhido; tratar essas numerações como intercambiáveis entre edições comuns e FIPS pode gerar erros de atualização. O fabricante esclarece que o aviso se refere a instâncias gerenciadas pelo próprio cliente, enquanto os serviços de nuvem administrados pela Citrix recebem as atualizações sob responsabilidade do fornecedor.
O problema também precisa ser separado dos alertas sobre CVE-2026-88771 e CVE-2026-88772, divulgados semanas antes. Centros nacionais de resposta a incidentes, incluindo os da Austrália e do Canadá, advertiram que os patches publicados para aquelas vulnerabilidades não corrigem automaticamente a CVE-2026-107406. Portanto, a confirmação de que um equipamento foi atualizado no final de setembro não é suficiente para encerrar essa análise. É necessário registrar o build efetivamente instalado após as mudanças de outubro e verificar se ele corresponde à correção específica desta CVE.
O Centro Canadense para a Cibersegurança reforçou em 9 de outubro a necessidade de atualizar os NetScaler afetados. O MS-ISAC, dos Estados Unidos, classificou a possibilidade de execução de código remoto como risco elevado e informou que, na data de seu comunicado, não havia relatos de exploração dessa CVE em ambientes reais. Essa informação deve ser interpretada com precisão: ausência de relatos públicos confirmados não equivale a garantia de que nenhum atacante esteja tentando explorá-la. Também não autoriza afirmar que exista uma campanha ativa explorando a CVE-2026-107406.
O impacto empresarial varia com a arquitetura. Em uma instalação que centraliza o acesso remoto de milhares de usuários, reinicializações inesperadas ou falhas do gateway podem interromper autenticações e sessões de trabalho. Em outra, o appliance pode processar tráfego de aplicações sensíveis e integrar-se a serviços de diretório. Nessas condições, uma invasão hipotética do dispositivo poderia exigir investigação de alterações, credenciais e caminhos de comunicação. Esses cenários são consequências possíveis de um comprometimento e precisam ser diferenciados dos efeitos comprovados em qualquer vítima específica.
Correção e investigação exigem planejamento conjunto
A prioridade inicial é localizar todas as instâncias NetScaler ADC e Gateway, conferir os builds e identificar as configurações SAML. Equipamentos publicados na internet merecem tratamento imediato, mas sistemas internos não devem ser ignorados quando participam de autenticação entre aplicações ou de fluxos híbridos. NetScaler Console pode apoiar a identificação de versões vulneráveis e a organização das atualizações, desde que esteja configurado para receber os avisos de segurança correspondentes.
A instalação do patch deve considerar dependências de autenticação, políticas de acesso, certificados, integrações com provedores de identidade e comportamento dos pares de alta disponibilidade. Antes de iniciar a manutenção, a equipe precisa garantir cópias das configurações, plano de retorno e procedimentos de teste de autenticação. Uma atualização mal planejada pode interromper o login de usuários legítimos; esse risco operacional precisa ser controlado sem converter-se em argumento para adiar indefinidamente a correção de uma vulnerabilidade crítica.
Durante a transição, recomenda-se restringir interfaces de administração a redes autorizadas, reduzir a exposição de serviços desnecessários e intensificar a supervisão de reinicializações inesperadas, falhas de autenticação e mudanças recentes de configuração. Esses controles ajudam a diminuir a superfície de ataque e a aumentar a capacidade de detecção, mas não substituem a atualização recomendada. Da mesma forma, MFA e políticas de identidade continuam importantes para usuários e administradores, porém não corrigem um estouro de memória no processamento de mensagens pelo appliance.
Se forem identificados comportamentos suspeitos, a empresa deve preservar os registros disponíveis no NetScaler e em sistemas externos de autenticação, proxy, rede e monitoramento. A sequência temporal de falhas, alterações administrativas e conexões incomuns pode ajudar a determinar se houve apenas instabilidade ou sinais de comprometimento. Quando existirem indícios concretos de invasão, a resposta precisa abranger credenciais, configurações e eventuais mecanismos de persistência. Aplicar o patch reduz a exposição à falha conhecida, mas não elimina, por si só, alterações que um atacante já tenha realizado.
O episódio também reforça uma dificuldade recorrente na gestão de vulnerabilidades: os sistemas que garantem acesso às aplicações muitas vezes não aparecem com o mesmo destaque dos servidores de negócio nos inventários e relatórios executivos. Um gateway pode ser tratado apenas como dispositivo de rede, embora concentre funções de segurança, autenticação e continuidade. Para priorizar adequadamente a correção, a organização precisa entender quais serviços dependem dele, quem administra sua configuração e como restaurar a operação caso o equipamento fique indisponível.
Notícias relacionadas: Incidentes de segurança cibernética no Brasil em 2026 e LGPD em 2026: obrigações e responsabilidades.
Para os responsáveis por infraestrutura e segurança, a ação mais consistente é confirmar o papel SAML de cada NetScaler, comparar a versão instalada com o boletim de 8 de outubro e executar a correção indicada. Depois, é necessário validar a autenticação das aplicações e investigar eventuais sinais de anomalia anteriores à atualização. A gravidade da CVE-2026-107406 decorre tanto do potencial técnico de execução de código e indisponibilidade quanto da importância dos NetScaler nas rotinas de acesso corporativo.
Veja também
Riscos cibernéticos em serviços essenciais · Incidentes de segurança no Brasil · LGPD em 2026
Referências
Citrix — Boletim de segurança CTX697191
Centro Canadense de Cibersegurança — AV26-1023
Australian Cyber Security Centre — Alerta NetScaler
MS-ISAC — Advisory 2026-110
NIST NVD — CVE-2026-107406
NetScaler — Security Advisory Dashboard


Be the first to comment