• Linkedin
  • Facebook
  • YouTube
  • Twitter
  • Pinterest
  • Instagram
Minuto da Segurança da Informação
  • Home
  • Notícias
  • Artigos
  • Webinar
  • Leadership
  • LGPD & PRIVACY
  • Download
  • Contate-nos
  • MindSec
Boletim de Notícias
  • [ 21/08/2019 ] CrowdStrike é LEADER no Magic Quadrant do Gartner 2019 Artigos
  • [ 12/10/2026 ] TSE reage à exposição de servidores: ataques nas redes ampliam risco à Justiça Eleitoral Notícias
  • [ 12/10/2026 ] Citrix NetScaler: falha crítica em SAML pode permitir execução de código e indisponibilidade Notícias
  • [ 12/10/2026 ] Segurança preemptiva e IA: antecipar não é apenas responder mais rápido Artigos
  • [ 11/10/2026 ] Phishing e desvio de R$ 718 mil em prefeitura: o que o caso de Ribeirão do Sul ensina Notícias
  • [ 11/10/2026 ] FortiBleed: invasores bloqueiam administradores e mantêm acesso a firewalls Fortinet Notícias
12/10/2026
Home2026

Year: 2026

Backlog de vulnerabilidades sem ownership definido para a correção.
Notícias

Backlog de vulnerabilidades cresce quando ninguém é dono da correção

07/10/2026 mindsecblog 0

Backlog de vulnerabilidades pode esconder falhas de ownership, autoridade e capacidade. Entenda como priorizar, cobrar e corrigir o risco. […]
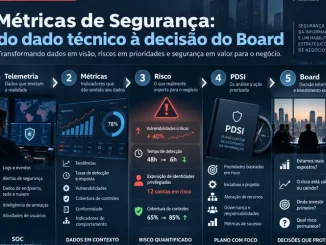
Métricas de Segurança da Informação e Cibernética para decisões executivas
Artigos

Métricas de Segurança: o que realmente ajuda o Board a decidir

07/10/2026 mindsecblog 0

Métricas de Segurança da Informação transformam dados técnicos em risco, tendência e decisão executiva. Entenda KPIs, KRIs, PDSI e como reportar ao Board. […]
Zimbra e vulnerabilidade CVE-2026-73570 explorada antes da divulgação
Notícias

CVE-2026-73570: falha no Zimbra foi explorada antes da divulgação pública

06/10/2026 mindsecblog 0

Falha de command injection no Zimbra pode ser acionada por mensagem especialmente criada em servidores com SNMP habilitado. Microsoft observou exploração antes da divulgação pública. […]
Warlock explora SharePoint e ameaça infraestrutura crítica
Notícias

Warlock explora falhas do SharePoint e atinge infraestrutura crítica

06/10/2026 mindsecblog 0

Grupo por trás do Warlock continua explorando SharePoint e atingiu água, telecomunicações, governo e educação, inclusive em países de língua portuguesa e espanhola. […]
PixelLeak expõe screenshots corporativos associados a agentes de IA
Notícias

PixelLeak: agentes de IA expõem mais de 13 mil screenshots corporativos em repositórios públicos

06/10/2026 mindsecblog 0

Pesquisa encontrou mais de 13 mil imagens internas de centenas de organizações publicadas em repositórios acessíveis, mostrando um novo risco operacional de agentes de programação. […]
Assessment de Segurança com evidências, risco e priorização de controles.
Artigos

Assessment de Segurança: a pergunta vem antes do framework

06/10/2026 mindsecblog 0

Assessment de Segurança vai além do checklist. Entenda diferenças entre NIST, ISO 27001/27002, CIS Controls, PCI DSS e COBIT, limitações, benefícios e como transformar evidências em prioridades de risco. […]
Proteção de dados e conformidade com a LGPD no Brasil
Artigos

LGPD em 2026: o que mudou, quem precisa cumprir e o que é realmente obrigatório

06/10/2026 mindsecblog 0

A LGPD amadureceu com novas regras da ANPD sobre pequenos agentes, Encarregado, incidentes, sanções e transferências internacionais. Veja o que mudou, a quem a lei se aplica e quais evidências de conformidade são realmente exigidas. […]
CVE-2026-85102 em Check Point Quantum Security Gateway sob exploração ativa
Notícias

CVE-2026-85102: falha crítica em Check Point Quantum Security Gateway está sob exploração ativa

05/10/2026 mindsecblog 0

Falha pré-autenticação no tratamento de certificados VPN permite execução remota de código. Check Point confirma exploração ativa e CTIR Gov recomenda correção imediata. […]
Cisco Catalyst SD-WAN Manager e vulnerabilidade CVE-2026-76504
Notícias

CVE-2026-76504: falha crítica no Cisco Catalyst SD-WAN Manager permite acesso como administrador

05/10/2026 mindsecblog 0

Cisco confirma exploração ativa de falha CVSS 9,8 no Catalyst SD-WAN Manager. Não há workaround e a orientação é atualizar e investigar. […]
Citrix NetScaler e falhas CVE-2026-88771 e CVE-2026-88772 sob exploração ativa
Notícias

Citrix NetScaler: duas falhas críticas de RCE são exploradas ativamente

05/10/2026 mindsecblog 0

CVE-2026-88771 e CVE-2026-88772 atingem NetScaler ADC e Gateway. A Citrix confirma exploração ativa e recomenda atualização imediata. […]
Pentágono e DMDC em incidente de exposição de dados pessoais
Notícias

Pentágono confirma exposição de dados de quase 3 milhões de pessoas

05/10/2026 mindsecblog 0

Acesso não autorizado ao Defense Manpower Data Center durou meses e expôs informações pessoais de militares, civis, contratados e familiares. […]
Red Hat Satellite CVE-2026-96659: falha de controle de acesso expõe credenciais de hosts
Notícias

CVE-2026-96659 no Red Hat Satellite expõe credenciais de hosts a usuários Viewer

05/10/2026 mindsecblog 0

Falha de controle de acesso no Foreman usado pelo Red Hat Satellite permite que usuários autenticados com perfil Viewer consultem atributos sensíveis de hosts, incluindo senhas root. Em configurações inseguras, o impacto pode avançar para execução de comandos. […]
CVE-2026-90970 no GitLab AI Gateway com fluxo, sandbox e terminal representando risco de execução remota de código
Notícias

CVE-2026-90970: falha crítica no GitLab AI Gateway pode permitir execução remota de código

05/10/2026 mindsecblog 0

Falha crítica no GitLab Self-Hosted AI Gateway permite que um usuário autenticado com acesso ao Duo Agent Platform escape do sandbox de templates e execute comandos no serviço. GitLab recomenda atualização imediata. […]
Ataque em andamento enquanto a operação ainda parece normal
Artigos

Antes do impacto: o intervalo em que o atacante avança sem interromper a operação

05/10/2026 mindsecblog 0

Ataques podem permanecer ocultos enquanto sistemas seguem funcionando. Entenda como identidade, telemetria, segmentação e resposta reduzem essa janela. […]
Cibersegurança e gestão de riscos conectadas à decisão de negócio.
Artigos

Quando o CVE não explica o risco: cibersegurança e gestão de riscos na mesma mesa

05/10/2026 mindsecblog 0

A integração entre gestão de segurança cibernética e gestão de riscos transforma vulnerabilidades, ameaças e controles em decisões executivas sobre impacto, exposição, prioridades e valor para o negócio. […]

Posts pagination

« 1 2 3 … 33 »

RSS FEED

Receba novos posts por email:
Coloque nosso domínio na Whitelist @minutodaseguranca.blog.br

Acesse a página de Privacidade e veja nossos termos de uso.

Archives

Artigos & Estudos

  • Segurança preemptiva: antecipar, negar e interromper ataques antes do impacto em um cenário acelerado por inteligência artificial.
    Segurança preemptiva e IA: antecipar não é apenas responder mais rápido
    12/10/2026 0
  • PCI DSS 4.0.1 e risco de terceiros na cadeia de pagamentos
    PCI DSS 4.0.1 e risco de terceiros: como proteger a cadeia de pagamentos
    09/10/2026 0
  • PDSI: planejamento de segurança da informação conectando estratégia, risco, execução e valor.
    PDSI na prática: priorização, orçamento e resultado em Segurança da Informação
    08/10/2026 0
  • Roteador Wi-Fi em análise sobre os riscos de segurança e privacidade de redes com SSID oculto
    SSID oculto no Wi-Fi: por que esconder o nome da rede pode reduzir sua privacidade
    08/10/2026 0
  • Métricas de Segurança da Informação e Cibernética para decisões executivas
    Métricas de Segurança: o que realmente ajuda o Board a decidir
    07/10/2026 0
  • Assessment de Segurança com evidências, risco e priorização de controles.
    Assessment de Segurança: a pergunta vem antes do framework
    06/10/2026 0
  • Proteção de dados e conformidade com a LGPD no Brasil
    LGPD em 2026: o que mudou, quem precisa cumprir e o que é realmente obrigatório
    06/10/2026 0
  • Ataque em andamento enquanto a operação ainda parece normal
    Antes do impacto: o intervalo em que o atacante avança sem interromper a operação
    05/10/2026 0
  • Cibersegurança e gestão de riscos conectadas à decisão de negócio.
    Quando o CVE não explica o risco: cibersegurança e gestão de riscos na mesma mesa
    05/10/2026 0
  • Segurança AWS: controles críticos para proteger cloud e EKS
    Segurança em AWS e Kubernetes: onde IAM, workloads e secrets se encontram
    02/10/2026 0
Realização
Direitos Reservados

“Minuto da Segurança é marca registrada e propriedade da MindSec Segurança e Tecnologia da Informação Ltda. Por isto nos reservamos ao direito de apontar alguns links de mídias sociais e outros para as páginas da MindSec já existentes.”


“O uso da Logo Marca e o nome Minuto da Segurança, bem como Logo Marca e Nome MindSec são registrados e reservados nos termos da lei, não podendo ser copiado ou reproduzido.”

Categorias
  • Artigos
  • Diario
  • Download
  • HotSpot
  • In The Spotlight
  • Leadership
  • LGPD & PRIVACY
  • Notícias
  • Produtos
  • Próximos Webinars
  • Standby
  • Webinar
Comentários Recentes
  • mindsecblog on A falsa sensação de segurança
  • Valdinei Castelan on A falsa sensação de segurança
  • mindsecblog on Como uma senha fraca encerrou um negócio de 158 anos
  • Carlos on Como uma senha fraca encerrou um negócio de 158 anos
  • Eduardo Oliveira on Agentes autônomos em IA revolucionam a cibersegurança

“Os comentários exibidos acima foram publicados por terceiros e não refletem de qualquer modo a opinião do Blog Minuto da Segurança ou de seus patrocinadores, os quais não serão responsáveis de qualquer forma pelas informações contidas nos mesmos”

Siga-nos
  • Linkedin
  • Facebook
  • YouTube
  • Twitter
  • Pinterest
  • Instagram
Privacidade

Acesse a página de Privacidade e veja nossos termos de uso.

@ MindSec Segurança e Tecnologia da Informação Ltda.

HTML Snippets Powered By : XYZScripts.com